登录社区云,与社区用户共同成长
邀请您加入社区
京东:https://item.jd.com/14715885.html当当:https://product.dangdang.com/30061904.html零信任不是一款"买来即用"的产品,而是一条需要观念对齐、团队协作、架构设计与持续迭代的旅程。本书的价值,正在于把这条旅程拆解成了清晰可执行的六个阶段——无论你是推动决策的管理者,还是负责落地的架构师、工程师,都能在其中找到自己的位置和下一
思科系统公司是全球领先的网络设备供应商,由斯坦福大学学者于1984年创立,总部位于加州圣何塞。核心业务包括网络设备、安全服务及协作解决方案,2024年收购Splunk强化数据分析能力。2025财年营收达566.5亿美元,净利润101.8亿美元,长期保持市场领导地位。公司持续推动AI时代的安全互联技术创新。
项目架构图绝非简单的图形堆砌,而是凝聚业务洞察、技术思考与工程实践的智慧结晶。理解并善用架构图,不仅能提升项目设计的科学性与前瞻性,更能降低沟通成本、减少返工风险,为项目的成功交付保驾护航。
在网络安全的世界里,红队就像一群身怀绝技的“特工”,他们的目标是攻破系统,而权限维持则是他们成功潜伏的关键一步。想象一下,辛辛苦苦打下的“江山”,一重启就没了,岂不是白忙活一场?所以,红队必须掌握各种“不死”后门技术,确保即使系统重启、用户密码更改,甚至管理员亲自出手,也能牢牢控制住目标。红队想方设法在系统里留下“记号”,而蓝队则要擦除这些痕迹。红队会,比如Windows的注册表、计划任务,Lin
如何使用 FOFA 搜索引擎保姆级教程(附链接)
Nmap(Network Mapper)是一款用于网络发现和安全审计的开源工具。它最初由 Gordon Lyon(也被称为 Fyodor Vaskovich)开发,是一款功能强大且广泛使用的网络扫描工具。Nmap 允许用户在网络上执行主机发现、端口扫描、服务识别和版本检测等操作,以帮助评估网络的安全性、发现主机和服务、以及识别潜在的安全威胁。Nmap 可以通过发送网络探测包(ping 扫描)来确定
如何使用 Google 搜索引擎保姆级教程(附链接)
如何使用 Shodan 搜索引擎保姆级教程
端口扫描神器:御剑 保姆级教程(附链接)
如何搭建 Pikachu 靶场
压箱底的好资料,全面地介绍网络安全的基础理论,包括逆向、八层网络防御、汇编语言、白帽子web安全、密码学、网络安全协议等,将基础理论和主流工具的应用实践紧密结合,有利于读者理解各种主流工具背后的实现机制。其实入门网络安全要学的东西不算多,也就是网络基础+操作系统+中间件+数据库,四个流程下来就差不多了。(11)上面就安装完成了,等待开机输入用户名和密码就可以使用了。(8)设置密码自己记住就行,如果
PS: 如果有朋友仔细的跟着教程去做去完成并加以思考了之后,会发现在教程中我们还有一个敏感的信息源,那就是我们的网关(换句话说就是我们的路由器),这个设备管控这我们电脑上所有的数据流,一旦我们的网关被不法份子所控制,那我们所有的数据将被监听、一旦不法份子通过某种工具或某种手段还原了我们的数据,那后果将是不可估量的,所以大家在日常中还要对自己网络的出口网关加以防护,尽量通过去做好每一个细节而保证我的
一、什么是HSM说起信息安全和加解密,我们很容易会在脑海中浮现出锁和钥匙。那我们来想象一个场景:假设一位父亲有三个儿子,他给每个儿子各买了一台掌上游戏机。为避免他们沉迷游戏,父亲把每台游戏机都锁到一个小盒子里。盒子归几个孩子自己保管。怎么保证儿子不会偷偷拿去玩呢?简单啊,钥匙由父亲来保管。儿子想玩的时候怎么办?简单啊,把盒子拿来父亲这里解锁。儿子想玩的时候,父亲能把钥匙给儿子吗?肯定不行啊,儿子自
一家小型AI公司用9个月时间构建了"判断力引擎"的全栈技术体系:1. 提出"生成论"哲学基础,认为世界本质是事件而非实体;2. 发现"降U动力学"智能法则,将不确定到确定的过程数学化;3. 开发事件关系网络(语法)和六十四卦态势空间(字典)作为判断框架;4. 实现可运行的判断力引擎软件(已开源部分代码);5. 设计认知芯片物理架构(已申请专利)。该技术从哲学理论到硬件实现形成完整闭环,旨在赋予AI
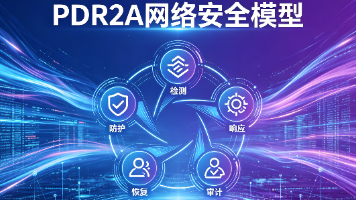
PDR2A模型构建防护筑基、检测明察、响应迅捷、评估精准、适应进化的动态闭环安全体系。该模型突破传统静态防御局限,通过量化评估驱动持续优化,实现安全能力的自我进化。在攻击者平均驻留时间仅3.8天的今天,PDR2A不仅关注威胁拦截,更强调体系韧性,将安全从成本中心转变为业务创新的核心竞争力,为企业数字化转型提供坚实保障。
工业视觉系统API安全防护方案 针对工厂内网私有化部署场景,提出基于Nginx网关的四重防护体系: 网络层:IP白名单机制,仅允许授权设备访问; 权限层:操作员/运维/管理员三级角色隔离,实现最小权限控制; 流量层:接口QPS限流,防止恶意请求冲击; 审计层:全量日志记录,支持行为溯源。方案通过统一网关入口,集中管理视觉AI接口的访问权限与安全策略,有效防御越权访问、数据泄露等风险,保障生产工艺、
Claude Fable 5 引入了全新的三重安全分类器架构(Cyber + Bio + Reasoning Extraction),以及强制 30 天数据留存政策。这些安全机制对企业的 AI 基础设施架构有深远影响。本文从安全分类器的技术原理、Fallback 机制的架构设计、数据留存合规应对、企业级安全部署最佳实践四个维度,为安全工程师和架构师提供一份完整的技术参考。
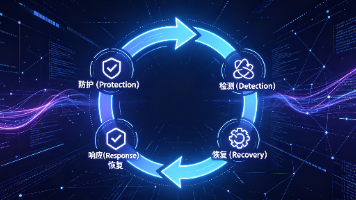
PDRR模型构建动态闭环的安全韧性体系,以防护筑基、检测明察、响应迅捷、恢复稳健为核心。该模型突破传统边界防御局限,通过智能化多层次防护体系、精准化威胁狩猎、协同化应急响应和业务导向的恢复机制,实现安全能力的持续进化。在攻击者驻留时间缩短至3.8天的今天,PDRR不仅关注"防得住",更强调"恢复快",将安全从成本中心转变为业务创新的核心竞争力,为企业数字化转型提供坚实保障。
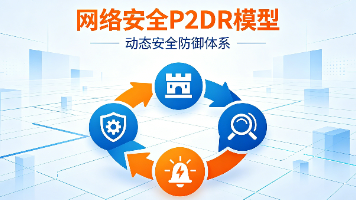
P2DR模型构建动态闭环的安全防护体系,以策略(Policy)为引领,防护(Protection)为基础,检测(Detection)为洞察,响应(Response)为保障。该模型突破传统边界防御局限,通过策略驱动实现纵深防御、智能威胁检测和快速响应处置。在数字化浪潮下,P2DR不仅是技术框架,更是安全运营方法论,能有效应对APT攻击、勒索软件等高级威胁。随着与AI、云原生技术的深度融合,P2DR将
PDR模型(防护-检测-响应)是网络安全的黄金三角,构建动态闭环的安全体系。在边界消失的数字时代,防护建立多层次纵深防御,检测通过智能分析发现潜伏威胁,响应实现快速处置与恢复。三者动态平衡、持续进化,超越传统静态防御思维。AI与云原生技术的融合让PDR焕发新生,成为应对高级威胁的核心框架。PDR不仅是技术架构,更是安全哲学——承认威胁必然性,通过能力平衡实现韧性防御,在攻防对抗中持续进化,为企业数
2026年,转行网络安全是“顺势而为”的选择——政策驱动、需求旺盛、薪资涨幅高、零基础可入门,无论是应届生、职场转行人群,都能找到适配的岗位。对于转行人群而言,核心是“找对方向、夯实基础、积累实战”:优先选择安全运维、安全运营等低门槛岗位,遵循科学的学习路线,3-8个月即可实现入职;入职后持续学习,深耕细分方向(如云安全、AI安全),1-3年即可实现薪资翻倍,长期发展潜力巨大。网络安全行业不看重出
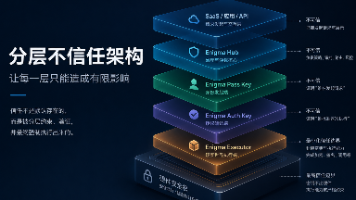
Havenlon提出"分层不信任架构"的安全设计哲学,颠覆传统系统默认信任单点的模式。其核心在于:任何单一角色或组件都不应天然具备高风险执行能力,而是将信任拆解为发起、身份、授权、仲裁、执行等多层级验证。系统通过Enigma硬件体系(PassKey身份认证、AuthKey授权批准、Hub策略仲裁、Executor安全执行)实现:软件层不可信、API不直接等于执行权、密钥封装为受
SCA(软件成分分析)工具的核心价值在于实现软件供应链的可视化与可追溯,其功能涵盖资产盘点、漏洞检测、许可证合规等多维度。企业部署SCA主要受合规驱动(如金融、汽车、关基行业需满足国内强制法规)或风险驱动(如开源漏洞防范)。国内重点行业法规(如金融JR/T0290、汽车GB44495、关基GB/T43698)正加速SBOM标准化进程,而欧盟CRA则推动了全球趋势。SCA的五层功能从基础资产清单到高
当企业将核心业务数据送入大模型API时,"数据去了哪里"成为CTO最关心的问题。本文从密码学基础、网络传输安全、应用层脱敏、审计追踪到合规认证,层层拆解企业级大模型API聚合平台的安全架构,并提供可直接落地的安全集成方案。
文章摘要:当前社会对AI的关注仍集中于能力扩张阶段,期待其提升效率和自动化水平。然而历史表明,重大技术发展必将经历从能力释放到控制约束的转变。AI Agent的出现使问题本质从"信息准确性"升级为"行为可控性",传统权限系统已无法应对AI的复杂执行能力。未来AI安全的核心将从内容审核转向行为控制,尤其在涉及真实资产的领域需建立系统化约束机制。如同汽车需要刹车、金融需要风控,AI成熟的关键在于构建边
提出判断力是继Token和Transformer之后AI的第三块基石,并揭示六十四卦作为2⁶=64的完备态势空间,为判断力提供数学底座。当前AI缺乏态势感知、确定度评估和安全边界等判断力核心要素,而六十四卦的六维二元结构(根基、行动、信息、资源、主导权、环境)可跨领域编码情境,实现趋利避害的通用认知语法。六十四卦从占卜工具转化为AI判断力引擎,解决物理世界中AI的安全与可靠性问题。这是中华文明对认
智能系统的本质是从高不确定状态(高U)向低不确定状态(低U)的自发收敛。核心观点包括:(1)认知基本单元是动态事件而非静态实体;(2)智能行为源于系统内在的降U驱动力;(3)安全关键情境需强制锁定确定性判断。文章通过64维态势空间和U值量化模型,系统阐释了Transformer、GAN、强化学习等技术的成功机制,并指出当前AI的幻觉、安全脆弱等缺陷源于"盲目降U"。作者团队基于该理论开发了"判断力
员工很想用,企业不敢用是引入Agent时很常见的一种状态:员工已经开始把AI当成工作助手,企业管理侧却很难直接放开。问题不在于Agent是否好用,而在于它一旦开始执行任务,就会触碰权限、文件、网络和审计边界。今天分享一下,如何让企业在可管控的安全底座上引入各种Agent能力~
AI正在从概念走向实践:Anthropic的Claude已生成超80%核心代码,开发效率提升8倍,标志着AI自我改进循环成为现实。工程师角色转向监督与验证,但高速迭代伴随复杂性增加和潜在风险,需建立新的审查机制与安全边界。行业面临生产力提升与治理挑战的平衡,未来关键在于构建可控的AI开发流程,确保技术进步与安全合规并行。AI写AI并非替代人类,而是重塑软件开发范式,需要行业协作制定标准来引导这一技
HarmonyOS 5 星盾安全架构解析:全栈零信任设计 华为HarmonyOS 5推出的星盾(Star Shield)安全架构,通过四层防护体系实现从芯片到应用的端到端安全保障。该架构基于"永不信任,始终验证"的零信任理念,针对传统移动OS存在的过度授权、数据滥用和供应链攻击三大顽疾,构建了硬件可信根、内核隔离、数据安全和应用治理的完整防线。 核心创新点: 硬件级信任锚点:通过TEE安全区域和安
Havenlon是一款面向高风险执行场景的安全产品,其核心价值在于建立独立的执行边界。它不针对特定行业,而是适用于AI自动支付、企业资金操作、权限变更、SaaS平台管理、物联网设备控制、自动化运维等可能造成不可逆后果的场景。通过在执行链路末端增加物理约束层,Havenlon能在保持自动化效率的同时,防止软件系统、AI或管理员权限被攻破或滥用时引发真实损失。该产品重新定义了执行权安全,使企业在享受数
Havenlon提出了一种创新的安全设计理念:不依赖单一组件的绝对可靠,而是通过权力分离和物理边界来构建安全系统。它承认软件可能被攻破、账号可能被盗、AI可能被诱导等风险客观存在,因此将最终执行权从软件控制平面中剥离,交由独立的硬件边界验证。这种架构使得即使某一部分系统被攻破,攻击者仍需突破多个不同性质的边界才能完成最终执行。Havenlon不是消除所有漏洞,而是通过重新设计执行权的分布位置,改变
本文深入解析了SpringSecurity的核心认证流程,主要包括以下内容: 核心组件分析: SecurityContextHolder:存储安全上下文信息 Authentication:封装认证信息(凭证、权限等) UserDetails/UserDetailsService:用户信息加载接口及实现 GrantedAuthority:权限授权接口 认证流程: 通过UsernamePassword
《Havenlon白皮书》提出软件正从辅助工具转变为执行主体。随着AI与自动化系统发展,软件不再仅提供决策建议,而是能直接触发现实动作,如资金转移、合约执行等。这种"执行能力"的获得使安全风险性质发生根本变化——错误或攻击可能直接导致不可逆的实际后果。核心问题从"信息访问权"转向"最终执行权"控制。Havenlon认为,在AI与数字资产时
Havenlon创新性地将数字安全从"私钥保护"升级为"执行控制",构建了独立的执行裁决层。其核心理念在于:在AI代理和自动化系统普及的背景下,最大的风险不再是私钥被盗,而是合法权限内的错误操作。Havenlon通过硬件定义最终执行边界(Physical Trust Boundary),将云端治理与硬件裁决分离——软件负责发起请求,独立硬件负责判断指令是否符
清华大学等机构联合发布首个工业巡检安全评估多模态数据集InspecSafe-V1,填补了该领域真实数据空白。该数据集包含5类工业场景、2239个巡检点的5013个实例,提供7种同步感知模态(RGB/红外/音频/点云等)和像素级分割(234类对象)、场景描述及四级安全标签。基准测试显示,现有视觉语言模型在复杂工业环境下表现欠佳,推理增强模型准确率仅比指令模型高8个百分点,误报率超30%,暴露了恶劣光
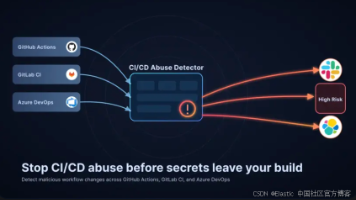
开源CI/CD滥用检测工具:防御自动化系统中的供应链攻击 Elastic Security Labs开源了cicd-abuse-detector工具,旨在检测GitHub Actions、GitLab CI和Azure DevOps流水线中的恶意篡改行为。该工具通过正则表达式提取50+种危险信号(如敏感凭证调用、特权触发器滥用等),再结合Claude LLM进行威胁分析,可识别凭证窃取、供应链投毒
切到AArch32(32位ARM/Thumb)后寄存器变为ARMv7架构R0~R15,SP/R13、LR/R14、PC/R15,寄存器模型完全重构;重要前提:AArch64寄存器天然64bit,Xn=64位完整寄存器、Wn=低32位,写Wn自动高位清零(区别ARMv7 32位架构,逆向关键特征)。:通用GP寄存器、PSTATE状态、SP/ELR/SPSR异常专用寄存器、系统控制寄存器(SysReg