登录社区云,与社区用户共同成长
邀请您加入社区
Apifox供应链投毒事件,偷走你的SSH密钥、Git凭证、命令行历史,然后把它们发到攻击者的服务器上。作为开发者,本次事件也敲响了警钟:研发工具类软件往往持有最高级别的系统与环境权限,其供应链安全必须纳入核心安全管控体系,即使是无输出的安全状态下,如果在风险时间段内使用过 Apifox SaaS 桌面客户端,务必按照 “已失陷” 的最高级别完成以下处置。
CVSS(通用漏洞评分系统)是评估漏洞严重性的标准化框架,由FIRST维护,提供0-10分的量化评分。2023年发布的CVSS 4.0新增攻击条件、安全指标等维度,支持OT/ICS场景,但隐私风险覆盖仍不足。评分由基础、威胁、环境和补充四组指标构成,通过公式计算风险等级(如9-10分为严重)。CVSS广泛应用于漏洞优先级筛选、合规管理及云原生/工业场景,但存在主观偏差、环境耦合不足等局限。未来需结
sqli-labs是一个用于学习和练习SQL注入的开源项目。它提供了一系列的实验室环境,让用户能够在不同的SQL注入场景中进行练习和测试。这些场景包括基本的SQL注入、盲注、联合查询注入等等。sqli-labs还提供了详细的说明和解释,帮助用户理解SQL注入的原理和技术。通过这些实验和学习,用户可以更好地了解SQL注入的危害,并学会如何防范和阻止SQL注入攻击
如何使用 FOFA 搜索引擎保姆级教程(附链接)
Nmap(Network Mapper)是一款用于网络发现和安全审计的开源工具。它最初由 Gordon Lyon(也被称为 Fyodor Vaskovich)开发,是一款功能强大且广泛使用的网络扫描工具。Nmap 允许用户在网络上执行主机发现、端口扫描、服务识别和版本检测等操作,以帮助评估网络的安全性、发现主机和服务、以及识别潜在的安全威胁。Nmap 可以通过发送网络探测包(ping 扫描)来确定
如何使用 Google 搜索引擎保姆级教程(附链接)
如何使用 Shodan 搜索引擎保姆级教程
端口扫描神器:御剑 保姆级教程(附链接)
如何搭建 Pikachu 靶场
手机病毒是一种具有传染性、破坏性的手机程序,可用杀毒软件查杀,也可以手动卸载。手机病毒可通过发送短信、彩信、电子邮件,浏览网站,下载铃声,应用蓝牙传输等方式进行传播,会导致用户手机死机、关机,个人资料被删,对外发送垃圾邮件,泄露个人信息,自动拨打电话、发送短 彩)信等,甚至会损坏SIM卡、芯片等硬件,导致手机无法正常使用。病毒的种类有很多,有勒索病毒、恶意病毒等等今天说的是一种手机QQ病毒一-天眼
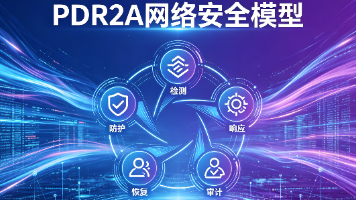
PDR2A模型构建防护筑基、检测明察、响应迅捷、评估精准、适应进化的动态闭环安全体系。该模型突破传统静态防御局限,通过量化评估驱动持续优化,实现安全能力的自我进化。在攻击者平均驻留时间仅3.8天的今天,PDR2A不仅关注威胁拦截,更强调体系韧性,将安全从成本中心转变为业务创新的核心竞争力,为企业数字化转型提供坚实保障。
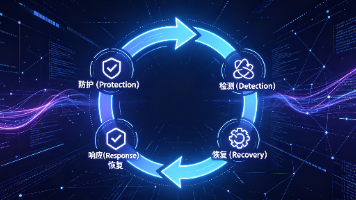
PDRR模型构建动态闭环的安全韧性体系,以防护筑基、检测明察、响应迅捷、恢复稳健为核心。该模型突破传统边界防御局限,通过智能化多层次防护体系、精准化威胁狩猎、协同化应急响应和业务导向的恢复机制,实现安全能力的持续进化。在攻击者驻留时间缩短至3.8天的今天,PDRR不仅关注"防得住",更强调"恢复快",将安全从成本中心转变为业务创新的核心竞争力,为企业数字化转型提供坚实保障。
车牌识别快速精准,后台可批量导入黑白名单,自由设置通行时段、进出权限,直接联动道闸、门禁自动放行和拦截。可智能识别电动车未戴头盔、私装遮阳伞、车辆超员超载、违规载货载人等高频问题,支持自定义抓拍规则和监测时段,违规自动留证、实时同步数据,轻松规范场地秩序。适配园区企业、小区、校园商圈、乡村道路、停车场等各类商用场景,支持专属功能定制,可无缝对接政务、交管、物业、企业管理平台,落地性极强。哪怕现场网
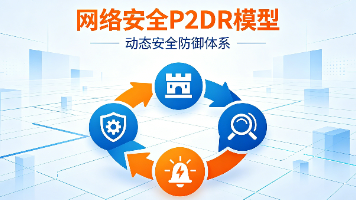
P2DR模型构建动态闭环的安全防护体系,以策略(Policy)为引领,防护(Protection)为基础,检测(Detection)为洞察,响应(Response)为保障。该模型突破传统边界防御局限,通过策略驱动实现纵深防御、智能威胁检测和快速响应处置。在数字化浪潮下,P2DR不仅是技术框架,更是安全运营方法论,能有效应对APT攻击、勒索软件等高级威胁。随着与AI、云原生技术的深度融合,P2DR将
金融数据安全正在经历三个深层转变:从单点防护到体系化防护;从被动合规到主动治理;从规则驱动到AI驱动。93号文是挑战,更是行业能力升级的历史契机。它在倒逼金融机构建立真正有效的数据安全能力,而非停留在制度"上墙"、台账"填表"的表面合规。让数据理得清、流动看得见、风险管的住、合规落得实。这不是一次性的采购项目,而是持续运营的能力构建。机构应立足当下,参考行业最佳实践,从资产梳理、分类分级、策略联动
PDR模型(防护-检测-响应)是网络安全的黄金三角,构建动态闭环的安全体系。在边界消失的数字时代,防护建立多层次纵深防御,检测通过智能分析发现潜伏威胁,响应实现快速处置与恢复。三者动态平衡、持续进化,超越传统静态防御思维。AI与云原生技术的融合让PDR焕发新生,成为应对高级威胁的核心框架。PDR不仅是技术架构,更是安全哲学——承认威胁必然性,通过能力平衡实现韧性防御,在攻防对抗中持续进化,为企业数
Anthropic发布Claude Fable5,作为Mythos功能层首款公开模型,具备顶尖性能尤其在多步骤复杂任务中表现突出。该模型内置网络安全防护,能模拟完整攻击链但采用双重用途遏制策略,将高风险请求路由至低性能模型处理。分类系统拦截约5%敏感请求,测试显示防御能力强劲,未发现通用越狱漏洞。同步推出的Mythos5防御版通过"玻璃之翼计划"限供政府合作方,未来将扩大访问。
OpenVAS(Open Vulnerability Assessment System)是一个开源的漏洞扫描工具,用于检测网络上的安全漏洞。在Ubuntu系统上安装OpenVAS可以分为几个步骤,包括安装必要的依赖、安装OpenVAS及其组件,以及启动和管理OpenVAS服务。以下是在kali上安装OpenVAS的详细步骤
SCA(软件成分分析)工具的核心价值在于实现软件供应链的可视化与可追溯,其功能涵盖资产盘点、漏洞检测、许可证合规等多维度。企业部署SCA主要受合规驱动(如金融、汽车、关基行业需满足国内强制法规)或风险驱动(如开源漏洞防范)。国内重点行业法规(如金融JR/T0290、汽车GB44495、关基GB/T43698)正加速SBOM标准化进程,而欧盟CRA则推动了全球趋势。SCA的五层功能从基础资产清单到高
【150字摘要】安全研究员发布开源工具EDRChoker,通过Windows原生QoS引擎将EDR代理带宽限制至8bps,使TLS握手无法完成,导致云端EDR系统"失明"。该工具利用pacer.sys驱动在协议栈底层限速,比传统WFP拦截更隐蔽,且采用随机GUID策略名增强隐匿性。这暴露了云原生EDR过度依赖云端连接的架构缺陷,警示防御方需关注NDIS层等更深层的异常行为,构建
Anthropic公司已向美国国家安全局(NSA)派驻约六名"前线部署"工程师,协助该情报机构运用其最先进的网络AI模型Mythos开展进攻性网络行动。两名知情人士透露,该技术对渗透中国、伊朗等国的网络具有重要价值,但尚不清楚这些工程师是否直接参与实战行动,或仅负责系统定制与部署。
摘要: HexStrikeAI v6.0通过融合模型上下文协议(MCP)与红队作战需求,实现从人工操作到智能编排的范式转换。其核心BOAZ引擎集成77种进程注入技术和12种加密方案,构建多层规避体系,支持企业级EDR对抗。框架整合127款安全工具,覆盖侦察、Web安全、逆向工程等全生命周期,并兼容Claude、Cursor等AI客户端实现自动化决策。尽管强调合规使用,该工具仍存在双重用途风险,标志
摘要:Anthropic未发布的Claude Oceanus-v1-p模型意外泄露,该模型基于具备零日漏洞挖掘能力的Mythos Preview技术,通过中国API代理渠道被非法转售。这暴露了AI安全管控的脆弱性,尤其危险的是该模型可能被滥用。事件恰逢Anthropic扩大关键基础设施防护计划之际,凸显AI能力与安全管控间的矛盾。公司承认目前行业缺乏有效防滥用措施,此次泄露或将推动整个行业重新审视
《CVELiteCLI:为开发者设计的轻量级安全扫描工具》摘要 开源项目CVELiteCLI通过本地化、轻量化的设计,解决了传统依赖项安全扫描工具的三大痛点:警报疲劳、修复指导缺失和数据隐私问题。该工具由OWASP孵化,直接在开发者终端运行,通过解析本地lockfile并与OSV数据库交互,提供可执行的修复命令而非抽象漏洞报告。其核心创新包括:离线扫描能力(9秒同步全量漏洞库)、直接/传递依赖智能
摘要:2026年6月5日,Anthropic旗下Claude系列AI服务突发全球性宕机,API、协作工具及多版本模型(Opus/Sonnet4.5-4.8)全线中断超3小时,导致依赖其服务的生产环境大面积瘫痪。虽官方确认故障源于基础设施问题且无数据泄露,但这是半年内第三次重大事故,99.3%的月可用率难掩关键业务中断风险。事件折射出AI行业普遍面临的"单点故障"困境——模型能力
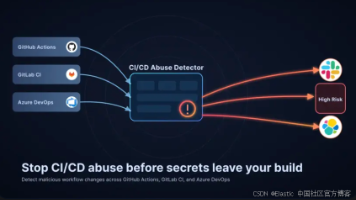
开源CI/CD滥用检测工具:防御自动化系统中的供应链攻击 Elastic Security Labs开源了cicd-abuse-detector工具,旨在检测GitHub Actions、GitLab CI和Azure DevOps流水线中的恶意篡改行为。该工具通过正则表达式提取50+种危险信号(如敏感凭证调用、特权触发器滥用等),再结合Claude LLM进行威胁分析,可识别凭证窃取、供应链投毒
本文分析了高通QSEECOM通信框架的固有局限及其安全影响。QSEECOM基于SMC指令和共享内存机制实现HLOS与TZ间的通信,存在以下主要问题:(1)扁平通信模型缺乏接口定义语言(IDL),易导致协议不一致;(2)缺少细粒度对象模型和能力系统;(3)无法传递调用者身份信息;(4)共享内存机制带来机密性和完整性风险;(5)可扩展性不足;(6)不支持Hypervisor虚拟化环境。这些问题在后续S
数字化转型时代企业安全建设需超越单一设备堆砌,建立架构驱动的防御体系。文章提出五层协同模型:边界层(NGFW/WAF/抗DDoS)、终端层(EDR/堡垒机)、内网层(NIDS/数据库审计)、运营层(SIEM/SOAR)及管理指挥层,强调各层级设备需形成数据互通、策略联动的有机整体。同时警示企业需避免“设备孤岛”和“资源错配”两大误区,建议根据规模选择适配方案。未来趋势呈现云原生化、AI大模型化和架
写太死,AI 就像被塞进格子里的实习生,只会填空,不会思考。就像你给熟练厨师点菜,不需要说“请你把鸡蛋打散,锅烧热,倒油,再慢慢翻炒”。你说“西红柿炒蛋,少油,偏甜,不放葱”,对方就懂了。你真正要做的,不是教它所有步骤,而是告诉它:你是谁,要干什么,不能碰什么,交付成什么样。“请帮我写一份比较专业的技术方案,希望内容完整一点,逻辑清晰一点,最好能体现架构能力,也要方便团队理解。
ArmurAI开源的PentestSwarmAI突破传统渗透测试工具的流水线模式,采用蜂群智能架构实现动态协作。其核心是去中心化的信息素协同机制,通过共享黑板实现攻击路径的自主涌现,支持8种预装工具和极简部署。平台自动生成标准化报告,具备动态范围控制和CI/CD集成能力,以AGPL-3.0协议开源,推动渗透测试从自动化迈向自主化。这种群体智能架构让攻击链具备自我进化能力,可能重塑安全攻防格局。
面对告警疲劳、工具孤岛和人才短缺三大安全运营困境,SOAR(安全编排自动化与响应)通过编排、自动化和响应三大核心能力重构安全体系。其核心价值体现在效率提升10-100倍、响应标准化、释放人力价值和降低总体成本。实施需聚焦高价值场景,重视数据质量,采用“人在回路”模式。未来SOAR将与XDR、AI深度融合,向云原生演进。建议企业从评估准备度入手,选择合适平台,通过小步快跑实现持续优化。SOAR不仅是
【摘要】全球软件测试行业正经历从脚本驱动到意图驱动的范式变革。SauceLabs推出的AI测试生成工具可将测试创建速度提升90%,国内信通院也发布了首个智能体测试技术标准。研究表明,传统自动化测试脚本月均失效率高达25%,而新型多智能体测试系统能减少60%无效测试。但AI测试仍面临三大挑战:Agent可能掩盖真实缺陷、自然语言意图易被误读、专业场景泛化能力不足。测试工程师角色将转型为"质
本文提出了一种基于大语言模型的无监督日志解析方法LUNAR,通过日志对比单元(LCUs)替代标注样本进行日志解析。LUNAR采用层次化日志分片和混合LCU排序策略,有效识别具有共同性和差异性的日志组。实验表明,LUNAR在17个数据集上的解析准确率显著优于无监督方法,且无需标注即可达到依赖标签的语义解析器性能。该方法创新性地将日志解析转化为对比推理任务,但存在依赖LLM稳定性、API成本和提示词脆
Anthropic为ClaudeCode推出免费安全指导插件,实现编码过程中的实时漏洞检测。该插件采用三层防护机制:即时编辑检查、回合结束审查和提交深度审查,能发现从基础语法到业务逻辑的多层次安全隐患。支持自定义安全规则,安装简便且不增加额外成本。摩根大通等机构已认可这种"安全左移"模式,Anthropic还开源了相关检测方案。插件定位为防御体系的一环,通过AI审查AI代码,在
最近出现的源代码字符串直接引用了 claude-mythos-1-preview,附带描述写着"访问 Claude Code 和 Claude Security 中的 Claude Mythos 模型"。Anthropic 把 Opus 4.7 明确定位为"迈向更广泛 Mythos 级版本的垫脚石"——这句话的潜台词是:他们正在用渐进式的产品迭代,测试和验证安全边界,而不是等到 Mythos 完全
摘要: 安全研究员关傲南披露,Anthropic的AI编码助手ClaudeCode存在严重漏洞(SOCKS5主机名空字节注入),允许攻击者绕过沙箱限制窃取敏感数据(如AWS凭证、GitHub令牌等)。该漏洞潜伏5个半月(v2.0.24至v2.1.89),Anthropic在v2.1.90中静默修复但未公开警示。漏洞利用JavaScript与C库解析差异,通过畸形域名绕过白名单校验,叠加"
金融机构深夜遭遇内部数据泄露风险,安全团队通过日志审计系统精准溯源,发现员工利用权限漏洞窃取客户信息。日志审计系统作为“安全黑匣子”,能集中管理分散日志、智能分析安全威胁、提供合规报告支持,实现从被动防御到主动运营的转变。其核心价值包括:还原完整攻击链、满足监管合规要求、优化运维效率、挖掘业务洞察。系统通过全量日志采集、智能分析引擎、实时风险预警等核心技术,在安全事件调查、内部威胁防控等场景发挥关
摘要: 2026年5月18日,GitHub遭遇代号“巨齿鲨”的大规模自动化供应链攻击,6小时内超5500个仓库被植入恶意CI/CD后门。攻击者伪造自动化账户身份(如build-bot、ci-bot),提交伪装成常规优化的恶意代码,采用双轨策略:批量扩散(SysDiag变体)和精准潜伏(Optimize-Build变体)。后门窃取OIDC令牌、云凭证及本地敏感数据,并通过开源项目Tiledesk污染