登录社区云,与社区用户共同成长
邀请您加入社区
本文介绍了电科金仓开源的KES MCP Server工具,它作为AI与KingbaseES数据库的中间层,整合了数据库开发中的碎片化操作。文章详细记录了从环境准备到实际应用的全过程: KES MCP Server功能:作为翻译官和守门员,提供10个标准化工具,覆盖结构探索、查询计划、运维诊断和索引优化四类场景。 配置步骤:包括创建专用账号、安装依赖、选择传输方式(Stdio/SSE/HTTP)和客
京东:https://item.jd.com/14715885.html当当:https://product.dangdang.com/30061904.html零信任不是一款"买来即用"的产品,而是一条需要观念对齐、团队协作、架构设计与持续迭代的旅程。本书的价值,正在于把这条旅程拆解成了清晰可执行的六个阶段——无论你是推动决策的管理者,还是负责落地的架构师、工程师,都能在其中找到自己的位置和下一
【150字摘要】2026年主流免费查重平台实测显示:PaperRed误差最小(2.6%),支持AIGC检测且采用银行级加密,适合硕博定稿;笔捷AI理工科适配性强,性价比高,适合本科初稿;毕业之家误差达4.5%仅作初筛。三大平台均承诺不收录论文,但需警惕小网站数据倒卖风险。关键结论:定稿优先选误差<3%、有隐私销毁机制的平台,终检必须通过学校官方系统,避免因工具误选导致学术事故。(注:实测基准为维普
【毕业查重避坑指南】导师推荐的3款安全免费查重工具 针对毕业季查重陷阱(低价平台倒卖初稿、免费检测暗藏扣费),导师实测推荐PaperRed、笔捷AI、毕业之家三款工具,均承诺不收录初稿,采用加密检测技术,72小时自动清除原文。 PaperRed:初稿预检首选,支持知网/维普双标准检测,同步出具重复率+AIGC报告,每日上午免费查重1次; 笔捷AI:极速降重神器,千字免费改写,20分钟可降万字论文,
如果您希望系统不再自动下载并安装功能更新(如从22H2升级至24H2),则需干预WindowsUpdate的策略执行,就是关闭windows11自动更新功能。网上很多关闭win11自动更新的方法要么过时失效,要么操作不完全,导致系统又偷偷恢复更新。本文整理了6种实测有效、覆盖家庭版/专业版的永久关闭方案,从新手一键操作到进阶深度配置,按需选择就行。以下是实现永久禁止Win11自动升级的多种操作方案
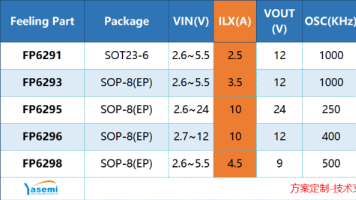
FP62××系列芯片的单价主要受两个核心因素影响:一是限流大小,限流阈值越高,芯片的设计难度与元器件成本越高,单价相对越高;二是芯片耐压高低,耐压等级越高,芯片的抗干扰能力与安全性越强,成本也会相应增加。其中,FP6295是这几款型号里相对来说价格最贵的一款。
AlibabaProtect(Alibaba PC Safe Service)是阿里系软件附带的顽固安全组件,以系统服务 +内核驱动双重保护机制常驻后台,常规卸载手段完全无效。本文完整记录了一次深度清理过程:从侦察到 AlibabaProtect 服务和AliPaladinEx64.sys内核文件系统驱动,到逐步清除注册表、驱动文件、程序目录,最终彻底卸载的全流程。包含一键清理脚本,实测有效。
ACE安全组件异常退出游戏多由权限不足、组件损坏、驱动异常或软件冲突导致。本文提供管理员运行、修复ACE组件、使用驱动人生更新驱动、关闭冲突软件、校验游戏文件等方法,帮助快速恢复游戏正常运行。
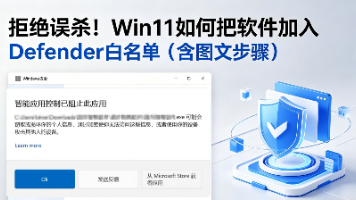
Windows Defender误杀软件怎么办?教你两步解决:1.添加文件夹到排除项:进入Windows安全中心→病毒防护→管理设置→添加排除项→选择信任的文件夹;2.关闭智能应用控制:在应用和浏览器控制中关闭该功能。这样既能保留系统防护,又能让常用软件正常运行。建议优先排除整个文件夹而非单个文件,便于管理。
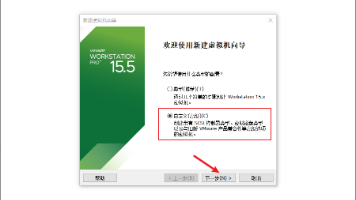
VMware Workstation Pro 17.6.4版本更新指南 摘要:VMware Workstation Pro 17.6.4版本已发布,主要修复了多个高危安全漏洞并优化稳定性。博通收购后仍保持个人免费政策,但官网下载流程复杂。本文提供更新内容说明、官网直达链接和网盘备用下载方式。更新重点包括CVE-2025系列高危漏洞修复和兼容性优化,建议所有用户升级。个人用户安装时选择"P
摘要:彻底删除360安全浏览器服务组件的三种方法:1)直接卸载浏览器可完全清除组件但需放弃使用;2)禁用启动项阻止组件自启动,但无法删除文件;3)修改sesvc.exe文件权限为"拒绝"可阻止组件运行及弹窗。各方法效果不同,用户可根据需求选择部分禁用或完全删除方案。
更多精彩内容 请关注我的个人公众号 公众号(办公AI智能小助手)或者 我的个人博客 https://blog.qife122.com/本网站使用安全服务来防御恶意机器人攻击。当网站正在验证您不是机器人时,会显示此页面。对网络安全、黑客技术感兴趣的朋友可以关注我的安全公众号(网络安全技术点滴分享)正在等待 www.techrepublic.com 响应。请启用 JavaScript 和 Cookie
从 Nginx valid_referers 到 HLS AES-128,再到 DRM 硬件加密——三个层级,每层配代码,附绕过方式分析。看完你就知道自己该防到哪一层。
清理空间
选择正规渠道:下载OpenClaw的插件(Skill)时,要选择经过安全检测和控制较强的官方和可信来源,避免下载来源不明、可能被“投毒”的Skills。OpenClaw可能需要管理员/root权限运行,可读写文件、调用系统接口,非官方安装包、篡改版或恶意插件,易导致文件丢失、系统异常、权限被非法控制。增强权限控制:在使用OpenClaw时,严格限制其只能访问特定的文件和功能,遵循“最小权限”原则,
前置准备:burp suite一定要是2025_10_6的安装包,较新版本的安装包不能通过许可软件获取许可凭证。
响应速度、智能效果、成本控制,不同模型用起来差异巨大,选错了不仅影响工作效率,还会增加额外成本。今天就用实测数据和真实场景,帮你把OpenClaw主流模型的差异和选型逻辑讲透,直接落地能用。OpenClaw采用模块化架构设计,核心是通过API密钥切换实现多模型灵活接入,相当于一个“模型指挥官”,让你不用改动底层代码,就能根据需求快速切换不同大模型,大幅降低多模型管理与使用的门槛。在OpenClaw
ret2shellcode是一种通过注入并执行shellcode来获取系统权限的攻击技术。攻击者将shellcode写入内存(如栈或bss段),并通过栈溢出覆盖返回地址,使其跳转到shellcode执行。
可以看到,多个系统核心服务进程的 CPU 占用过高,比如DCOM服务器进程、服务主机的一些进程,这不正常,因为通常这类基础服务的 CPU 占用率应该在 1% 以下,如此高的负载会直接导致系统卡顿、响应变慢,同时也会大幅增加设备耗电量、缩短续航时间,长期高负载运行还可能加速硬件老化,影响机器寿命。这类问题通常是导致的,它们大多是在你下载非正规渠道的免费软件(比如破解版游戏、第三方工具)时被悄悄捆绑安
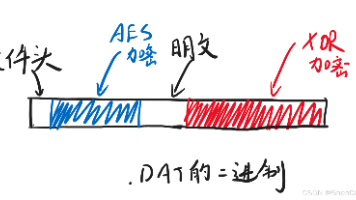
目前全网较完整的微信4.x版本.dat格式图片解密过程及方法(包含WxAM解密)
思科系统公司是全球领先的网络设备供应商,由斯坦福大学学者于1984年创立,总部位于加州圣何塞。核心业务包括网络设备、安全服务及协作解决方案,2024年收购Splunk强化数据分析能力。2025财年营收达566.5亿美元,净利润101.8亿美元,长期保持市场领导地位。公司持续推动AI时代的安全互联技术创新。
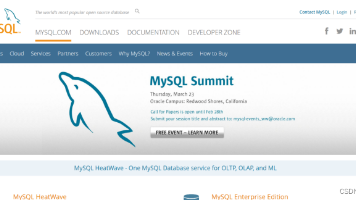
要在Windows或Mac上安装MySQL,首先从MySQL官方网站下载最新的MySQL Community Server版本:官网:https://www.mysql.com/1.首先进入官网页面2.点击DOWNLOADS3.点击MySQL Community(GPL)Downloads4.点击5.点击Download6.点击****,****1.找到下载好的安装包文件目录并点击2.开始安装2.
操作 BIOS 时需谨慎,错误设置可能导致系统无法启动。建议先查阅主板说明书或品牌官网指南(如联想、戴尔等品牌有详细教程)。完成后,重新运行 Windows 11 安装程序即可通过系统要求检测。,若提示“找不到 TPM”,说明未开启或不支持;要解决 Windows 11 安装时提示。(若为 Legacy 则需切换)。,查看“BIOS 模式”是否为。
WireShark是非常流行的网络封包分析工具,可以截取各种网络数据包,并显示数据包详细信息。常用于开发测试过程中各种问题定位。本文主要内容包括:
Bandizip 6.29 最后一个免费版本 安装包和便携版分享链接
如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。
本次测评 8 款主流远程控制软件,ToDesk 综合夺冠,多维度解析各软件优劣,为不同场景用户提供精准选购参考。
Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完;在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、
上万僵尸账号在22点同步开播,瞬间制造的内容洪峰让任何人工审核团队都束手无策,直播平台一夜之间成为数字战场。2025年12月22日晚10点,一场精心策划的“数字轰炸”在快手平台引爆。数万个被操控的僵尸账号几乎在同一时间启动直播,向平台倾泻大量违规内容。平台的事后人工审核防线在秒级生成的违规内容洪流面前土崩瓦解。此次攻击不同于传统的DDoS或单一漏洞利用,而是一次典型的 “业务层饱和攻击” 。攻击者
本文详细介绍了GitHub从注册到代码提交的完整流程,包括Git Bash安装、SSH密钥绑定等关键技术。什么是Github,为什么使用它?一、GitHub账号的注册与登录二、 gitbash安装详解1.git bash的下载与安装2.git常用命令Git 和 GitHub 的绑定获取SSH keys2.绑定ssh密钥三、通过Git将代码提交到GitHub1.克隆仓库2.测试提交代码2.如果没有账