登录社区云,与社区用户共同成长
邀请您加入社区
WireShark是非常流行的网络封包分析工具,可以截取各种网络数据包,并显示数据包详细信息。常用于开发测试过程中各种问题定位。本文主要内容包括:
在使用 Wireshark 进行 HTTP/HTTPS 请求抓包分析的过程中,我们掌握了一系列关键步骤和要点。首先,要正确安装和配置 Wireshark,根据不同操作系统选择合适的安装方式,并设置好网络接口和权限,确保能够顺利捕获网络流量。在 HTTP 请求抓包时,精准选择网卡启动抓包,运用显示过滤器筛选 HTTP 流量,从 HTTP 报文的请求行、请求头和请求体中获取关键信息,通过追踪 TCP
各位网络安全的小伙伴们,还在对着枯燥的课本和晦涩的官方文档头疼吗?今天,就让我这位在网络安全圈摸爬滚打多年的老司机,带你玩转Wireshark,保证你看完这篇,抓包分析技能直接起飞!
WireShark是非常流行的网络封包分析工具,可以截取各种网络数据包,并显示数据包详细信息。常用于开发测试过程中各种问题定位。本文主要内容包括:1、Wireshark软件下载和安装以及Wireshark主界面介绍。2、WireShark简单抓包示例。通过该例子学会怎么抓包以及如何简单查看分析数据包内容。3、Wireshark过滤器使用。通过过滤器可以筛选出想要分析的内容。包括按照协议过滤、端口和
看完这篇文章,你是不是感觉Wireshark也没那么难了?只要掌握了基本概念和操作,你就可以像一位经验丰富的。
本文对 eNSP 的安装进行了详细的图文教学,以及提供了可靠的下载源。
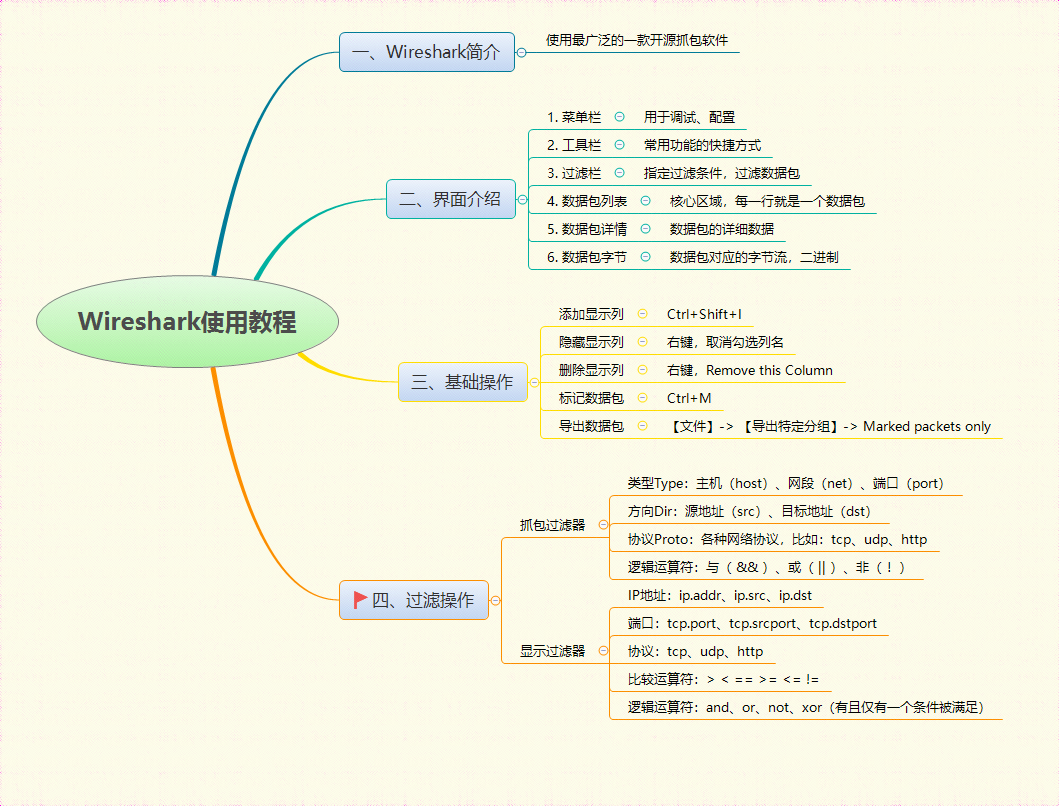
菜单栏:用于调试、配置工具栏:常用功能的快捷方式过滤栏:指定过滤条件,过滤数据包数据包列表:核心区域,每一行就是一个数据包数据包详情:数据包的详细数据数据包字节:数据包对应的字节流,二进制。
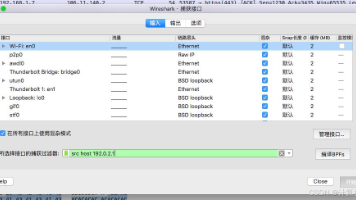
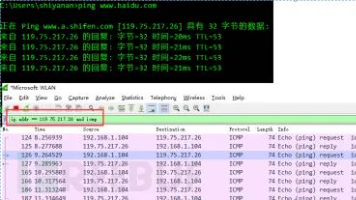
ICMP (Internet Control Message Protocol,网际报文控制协议)是Internet 协议族的核心协议之一,它主要用在网络计算机的操作系统中发送出错信息。TCP (Transmission Control Protocol,传输控制协议)是一种面向连接的、可靠的、基于P的传输层协议。在这层上工作的不止一个协议,但是最普遍的就是互联网协议(IP)。点击 捕获–>选项,
内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安
说明:数据包列表区中不同的协议使用了不同的颜色区分。协议颜色标识定位在菜单栏View --> Coloring Rules。如下所示WireShark 主要分为这几个界面Display Filter(显示过滤器),用于设置过滤条件进行数据包列表过滤。菜单路径:Analyze --> Display Filters。Packet List Pane(数据包列表), 显示捕获到的数据包,每个数据包包含
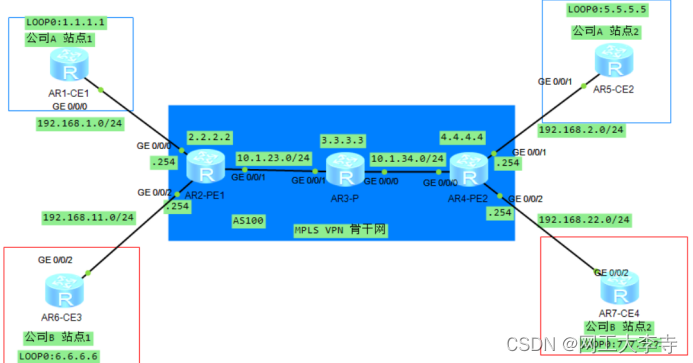
MPLS VPN技术的简介以及一个简单的配置案例,仅作学习分享,欢迎大家一起学习交流
ICMP (Internet Control Message Protocol,网际报文控制协议)是Internet 协议族的核心协议之一,它主要用在网络计算机的操作系统中发送出错信息。TCP (Transmission Control Protocol,传输控制协议)是一种面向连接的、可靠的、基于P的传输层协议。在这层上工作的不止一个协议,但是最普遍的就是互联网协议(IP)。该协议用来支撑那些需
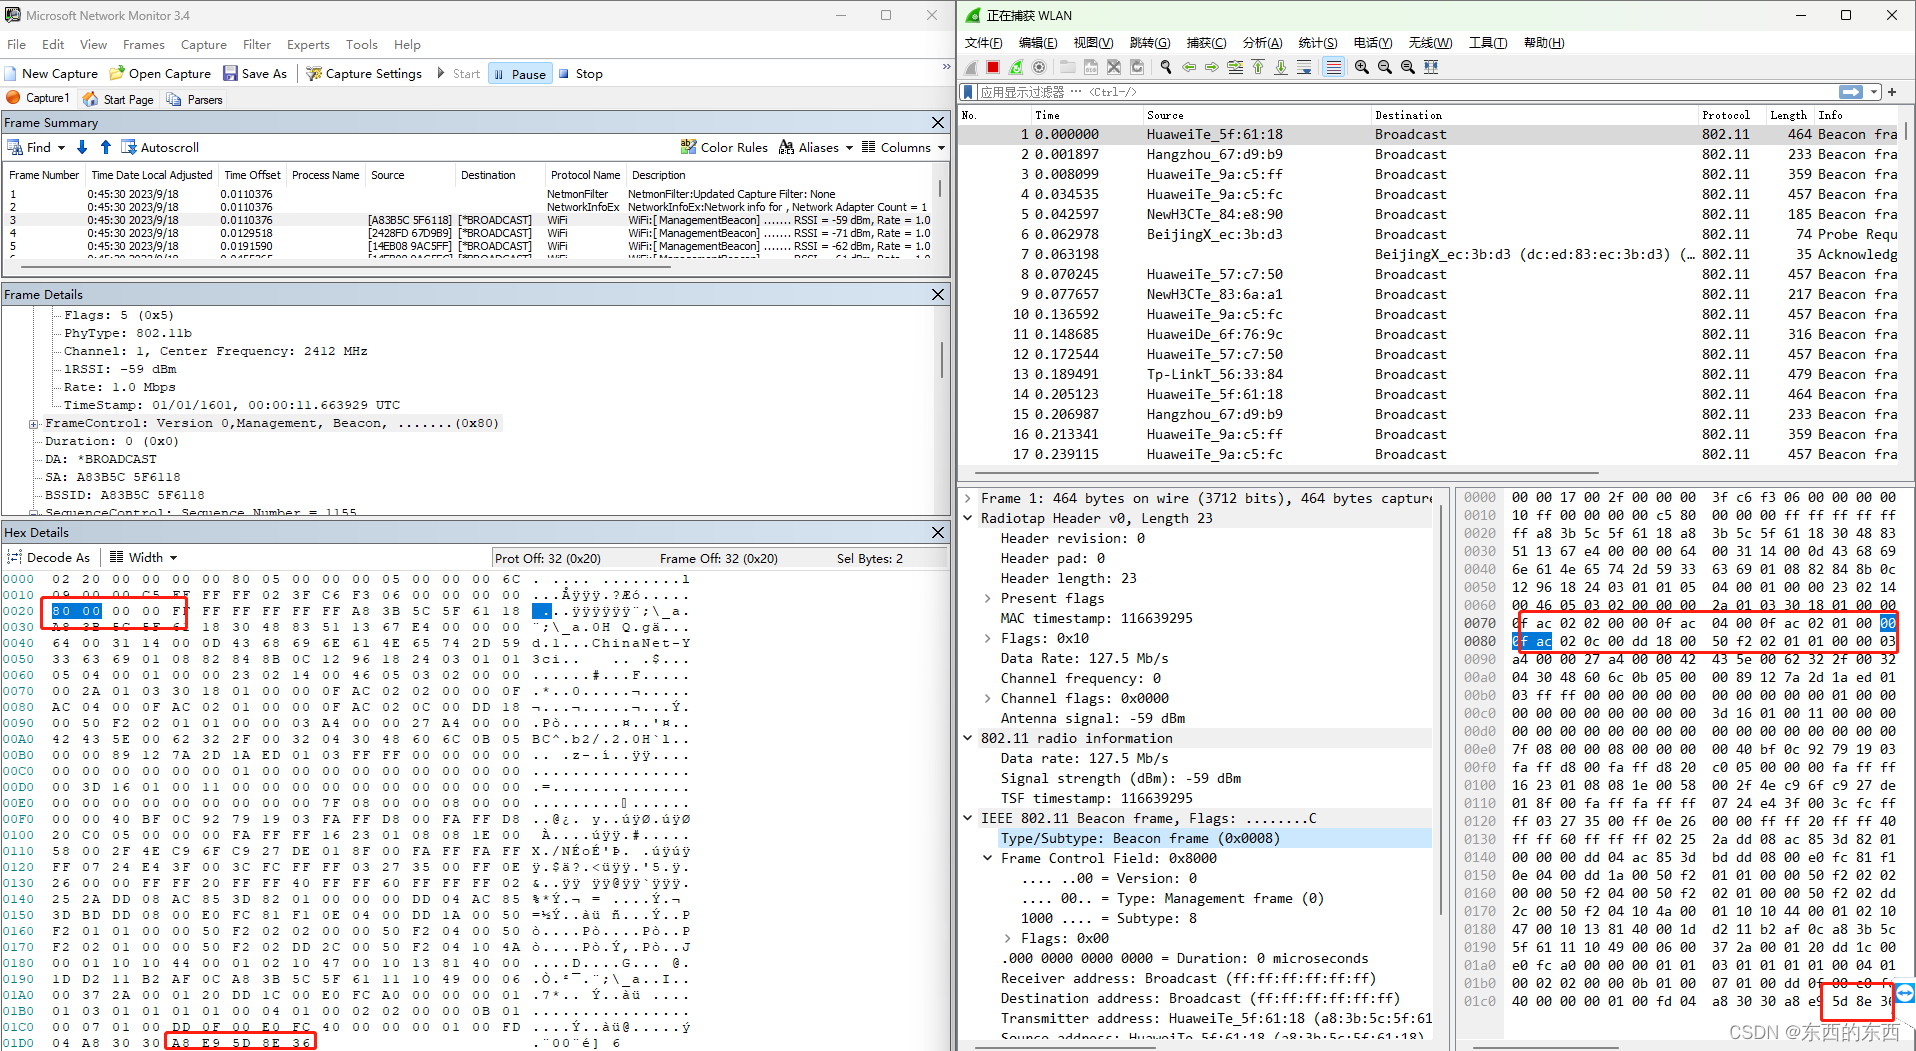
wireshark抓包则会将无线网卡改成monitor模式,抓包停止后回复managed,这个可以在抓包过程中在cmd中使用 WlanHelper.exe 对应的“GUID” mode验证。先用wireshark打开monitor并抓包,此时wireshark是空包,然后再启用MNM抓包(注意不用MNM再次打开monitor),这样wireshark就不会是空包了。,此页面不要直接×,抓完包后,要
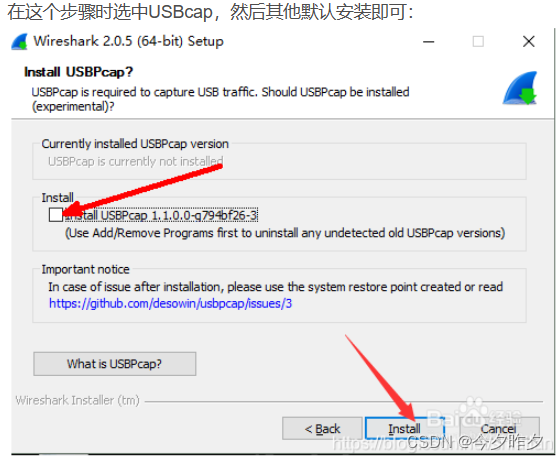
点击进来后不要勾选第一个,然后点击save,点击开始捕抓数据,当你插入新的USB时,它就会把新的插入的USB数据抓出来,而不会整个USB总线一起抓包。下面就是新插入USB时的抓包。
今天在使用wireshark抓包的时候无意中碰见了一个奇怪的现象,启动之后找不到本地接口,提示如下内容:然后在过滤器编辑栏输入ip端口也不生效,没法跳转,自然也就没法抓包。由于之前没有遇到过,只能上网百度,网上有两种方法:1、 启动本地抓包服务,具体操作如下:(1) 以管理员方式运行 cmd.exe(2) 输入net start npf, 打开网络抓包服务。(3) 运行 Wireshark Leg
解决wireshark检测不到网卡的问题(Windows)目前在调试4G/5G模块时,会有个radins的网口(连接usb接口即可生成),但是在使用wireshark抓包时,找不到这个网卡,于是各种google/baidu,终于解决了此问题,各种综合解决方案,如下:一. 方案1第一步1、打开windows设备管理器。2、查看->显示隐藏的设备3、非即插即用驱动程序4、Ne...
摘要: Sniffnet 是一款基于 Rust 开发的跨平台网络监控工具(支持 Windows/macOS/Linux),专为简化网络流量分析设计。与传统的抓包工具不同,它通过直观的图表展示实时流量、连接状态、协议分布及地理位置等关键信息,支持域名解析、协议过滤(TCP/UDP/IPv6等),帮助用户快速定位网络问题或异常行为。其现代化界面降低了使用门槛,无需专业抓包知识即可上手。若安装时遇到安全
本文是 Wireshark v4.4.7.0 中文整合版完整实操教程,介绍了这款开源全网抓包工具的用途、核心能力,并对比了 Wireshark 与 Fiddler、tcpdump 等主流抓包工具的适用差异;提供新手友好的中文整合网盘安装包,详细讲解解压启动步骤,同时附带官方原版分步安装与中文配置流程;完整演示网卡选择、捕获 / 显示过滤器配置、数据包解析、TCP 流追踪、文件保存等标准抓包操作;汇
interface GE1/0/0.10 mode l2二层子接口配置业务接入,关联BD域。interface GE1/0/0.20 mode l2二层子接口配置业务接入,关联BD域。bgp 100配置VTEP的BGP互联,在EVPN地址族下配置地址族功能开启、arp通告。bridge-domain 10设置BD域,配置vni,配置EVPN实例。bridge-domain 20设置BD域,配置vn
摘要:2026年量子计算与AI融合背景下,递归验证黑洞成为测试行业新挑战。典型案例显示,多层测试工具相互验证会形成量子纠缠般的反馈循环,导致系统算力坍缩。研究揭示三重技术陷阱:量子叠加态下的测试用例爆炸、AI自适应学习引发的反馈循环、量子纠缠导致的故障传导。解决方案包括构建非局域关联验证、噪声自适应测试等新范式,严格隔离测试环境,并引入量子错误缓解技术。行业呼吁测试工程师掌握量子技能,避免在技术变
AI技术正在重塑软件测试行业,67%的测试人员因AI工具的高效表现产生职业价值怀疑。测试开发者面临能力否定焦虑、角色定位迷茫和社交竞争压力三重心理困境。程序员安慰师通过心理疏导、认知重构和技能赋能,帮助从业者实现从"对抗AI"到"与AI共生"的转变。个人需主动学习AI技术并提升核心业务能力,企业应建立支持体系,行业需制定标准规范发展。测试开发者需要重新定位为
回归测试在敏捷开发中面临执行效率瓶颈,传统排序方法(基于覆盖率、历史故障或风险)存在静态决策局限。强化学习通过动态建模(状态、动作、奖励)实现自适应优化:状态融合用例历史、代码变更等特征;动作实时选择下条用例;奖励函数权衡缺陷价值与时间成本。典型场景中,模型能捕捉高风险模块(如频繁重构但历史稳定的服务),优于静态规则。落地需解决冷启动(预训练历史数据)、特征设计、奖励对齐等挑战。该方案通过数据驱动
本文介绍了使用Wireshark进行网络抓包分析的基本方法。首先讲解了Wireshark的界面布局,包括Packet List、Packet Details和Packet Bytes三个面板的功能。随后详细演示了ARP协议、IP协议和TCP协议的抓包分析过程:通过ping命令触发网络通信,使用过滤器筛选特定协议数据包,并解析各层协议头信息。文章还介绍了捕获选项的设置方法,建议取消混杂模式以减少干扰
要知道时间是有限的,如果你很想验证自己适不适合网络安全或者不知道能不能从业网络安全的职位,以下是我基于自己的经验给你的一点推荐,可以基于自己的实际情况酌情参考(紧急避险说明,每个人的决策都是基于前几十年的经验来的,可能几年前我这么选择可以达成一个很好的结果,在未来的情况可能就无法适用了,还是建议每个人要对自己的人生负责,对自己的每个决策都要深思之后才进行。学习编程语言是学习网络安全的重要一环。请根
摘要:本实验介绍了使用Wireshark进行网络抓包的基本流程。实验在Kali系统中通过USB无线网卡进行,主要步骤包括:启动无线网卡并设置为监听模式,运行Wireshark选择接口开始抓包,使用显示过滤器分析MAC层帧和应用层协议(如HTTP)。实验还详细说明了常见抓包问题的排查方法,如检查接口状态、锁定信道、处理权限问题等,特别强调了使用airmon-ng命令清除干扰进程的重要性。通过该实验,
网络安全领域的流量分析工作正面临效率瓶颈。传统分析方法高度依赖人工操作,分析过程缺乏系统性沉淀,导致重复性工作频发。HuggingFists系统创新性地提出"分析链路化"解决方案,通过可视化算子拖拽构建标准化分析流程,将原本分散的操作步骤转化为可复用、可观察的自动化链路。该系统保留了专业分析工具的核心能力,但重构了使用方式:从逐层解析到字段提取的完整路径可被完整保存和调用,既避
Wireshark是一款开源的网络封包分析工具,支持Windows、macOS和Linux系统。它能截取并详细显示网络数据包,广泛应用于网络管理、软件测试和运维调试。Wireshark通过WinPCAP接口直接与网卡通信,在单机或交换机环境下(使用端口镜像/ARP欺骗)捕获流量。安装过程需注意安装WinPcap/Npcap驱动,基础使用包括选择网卡、开始/停止捕获以及数据包过滤。高级功能包含TCP