登录社区云,与社区用户共同成长
邀请您加入社区
摘要 本文介绍了如何在极空间NAS中通过Docker Compose部署极简朋友圈系统Moments,并实现公网远程访问。主要内容包括:启用极空间SSH服务,验证Docker环境,创建Moments容器并配置持久化存储;演示动态发布、音乐分享和内容搜索等基础功能;通过cpolar内网穿透工具将本地8800端口映射为公网地址,解决异地访问问题;最后配置固定二级子域名,确保长期稳定访问。该方案适合记录
AdGuard Home是一款开源DNS过滤工具,可部署在家庭服务器或NAS上,通过拦截广告和跟踪域名请求,为局域网内所有设备提供统一的无广告体验。本文详细介绍了在Linux和Windows系统上安装AdGuard Home的步骤,包括下载、解压、配置服务以及基础设置(如监听接口、管理账号、上游DNS服务器等)。此外,还提到通过cpolar工具为管理页面创建公网入口,实现远程访问和规则调整功能。A
HTTP与HTTPS协议对比分析 HTTP是超文本传输协议,基于TCP协议实现浏览器与服务器通信,具有无状态、扩展性强等特点。HTTPS是HTTP的安全版本,通过SSL/TLS协议实现加密传输,使用非对称加密交换对称密钥,确保通信安全。核心区别在于:HTTPS采用443端口,使用证书验证服务器身份,通过数字签名防止伪造,比HTTP更安全但消耗更多资源。TLS协议结合非对称加密和对称加密,既保证密钥
在日常上网、办公或浏览资讯时,我们常会遇到“网址打不开”“禁止访问”的提示,有时是页面加载失败,有时是浏览器直接弹出拦截警告,既影响使用效率,也容易让人困惑不已。其实,网址禁止访问并非无解,核心是找准问题根源——可能是网络连接、浏览器设置、网站自身或访问权限等方面的问题。本文将拆解常见问题原因,提供分步可操作的解决方法,结合具体实例帮助大家快速排查,轻松解决网址禁止访问的难题。
在使用 Wireshark 进行 HTTP/HTTPS 请求抓包分析的过程中,我们掌握了一系列关键步骤和要点。首先,要正确安装和配置 Wireshark,根据不同操作系统选择合适的安装方式,并设置好网络接口和权限,确保能够顺利捕获网络流量。在 HTTP 请求抓包时,精准选择网卡启动抓包,运用显示过滤器筛选 HTTP 流量,从 HTTP 报文的请求行、请求头和请求体中获取关键信息,通过追踪 TCP
HTTP/HTTPS是主流的应用层协议,HTTP基于TCP实现,而HTTPS在HTTP基础上引入加密层实现安全传输。HTTPS通过加密保障数据传输安全,适用于敏感信息传输。介绍了URL中的内容和一些方法
在当今互联网环境中,网站安全性至关重要。SSL/TLS 协议为网站提供了加密通信的能力,保护用户数据免受窃听和篡改。本文将详细介绍如何在 Nginx 服务器上配置 SSL/TLS 证书,包括获取证书、配置 Nginx、强化安全性等完整流程。无论您是使用 Let’s Encrypt 的免费证书还是自签名证书,都能在本指南中找到对应的配置方法。通过本文的详细步骤,您已经学会了如何在 Nginx 服务器
卸载新版Edge装旧版后,微信/QQ内HTTPS链接打不开?记录解决过程与反思
摘要:解决HTTP自动跳转HTTPS问题的方法,通过浏览器内置工具清除HSTS策略。在Edge或Chrome地址栏输入"edge://net-internals/#hsts"或"chrome://net-internals/#hsts",在"Delete domain security policies"中输入"localhos
最后,使用最初的验证命令检查是否仍存在使用 RSA 密钥交换的密码套件。若确认无 RSA 相关套件存在,则表示该漏洞已成功修复,结果如下图所示:至此, 目标主机支持RSA密钥交换漏洞解决完成。
它通过HTTPS实现端到端加密传输,无需互联网或外部服务器,即可在局域网内高速、安全地传输文件和文本。这意味着,即使您的设备不在同一个物理局域网内,只要通过Tailscale等工具组建虚拟局域网,LocalSend依然能够实现文件传输。: 只需在需要传输文件的设备上分别安装客户端,并确保它们连接到同一Wi-Fi网络(即使是插网线的电脑也能与连接Wi-Fi的手机相连)。: 除了文件和文件夹,Loca
腾讯云、阿里云等平台都支持免费的SSL证书申请,但只支持单域名SSL证书申请,不支持泛域名证书申请,而且每年只有20张免费证书额度,自2024年4月25日之起免费申请的证书只有3个月有效期。域名比较多的情况下,更新就变得非常麻烦。Let’s Encrypt 是一家免费、开放、自动化的公益性证书颁发机构(CA),提供免费SSL证书申请,并且支持泛域名证书申请,一个证书就能支持很多个域名,多个网站共同
输入信息完成之后点击注册,就会显示注册成功的界面,这就说明naver账号注册成功,点击“start”就可以开始naver的使用生活了,我们要记住自己的账号密码哦!naver账号注册成功过后,naver邮箱也是可以正常使用的,因为naver账号和naver邮箱账号是通用的!在注册Naver邮箱时,你需要提供一个有效的电子邮件地址。Naver是韩国著名社交软件LINE的母公司,拥有了Naver账号,登
无论是直接访问还是通过代理访问 HTTPS 站点,浏览器都需要先建立 TCP 连接,然后进行 TLS/SSL 握手。直接访问时,浏览器直接与目标服务器通信。通过代理访问时,浏览器与代理服务器通信,代理服务器再与目标服务器通信。你的代码直接断开连接是因为未处理 TLS/SSL 握手,而 HTTPS 服务器期望的是一个加密的连接。
为了网络数据传输安全,我们需要使用https协议来进行网站数据传输,这时就需要申请SSL证书。常用的SSL证书可以通过很多网站进行购买,也可以通过Let's Encrypt来申请免费的SSL证书,使用 www.letsencrypt.top (乐此加密)网站可以快速完成免费的SSL证书申请。根据网友的反馈,发现很多人在申请SSL证书时,都卡在了完成域名验证这一操作,不太理解这个验证是怎么回事,不知
Stream凭借其便捷性和强大功能,已成为iOS抓包的“瑞士军刀”。无论是开发调试、安全测试,还是满足技术好奇心,它都能轻松胜任!立即动手尝试,解锁网络数据背后的秘密吧!🚀。
是一种网络安全协议,旨在通过让浏览器强制使用 HTTPS 来保护数据的安全性。具体来说,当您首次访问一个支持 HSTS 的网站时,服务器会通过响应头告诉浏览器:今后必须使用 HTTPS 协议访问该网站。这样一来,即使您输入的是 HTTP 地址,浏览器也会自动将其转换为 HTTPS。
本文介绍了如何使用 Nginx 搭建正向代理服务器,支持 HTTP 和 HTTPS 网站代理,并提供了详细的代码和配置示例。通过本文的学习,您可以掌握搭建正向代理的基础知识,并能在实际项目中应用。代理服务器是一种非常强大的工具,能够帮助我们隐藏客户端信息、绕过 IP 限制等。合理的配置和优化可以提升代理服务器的性能,从而满足实际应用中的需求。
可以根据具体情况,使用红圈内两个按钮,对数据包进行自动放行或手动放行。在火狐浏览器下载并安装FoxyProxy,具体参数配置如上图。选中要爆破的文本位置,右键导入字典/标签,点击插入临时字典。将数据包更改后,点击发送请求,可以看到所返回的信息。对关键数据进行抓包,并发送到重放器(DVWA靶场)。点击mitm,在跳转后的页面点击高级配置。点击红框内按钮就可以对数据包进行改包行为。点击下载到本地并打开
关于 fatal: unable to access ‘...‘ : SSL certificate problem: unable 问题的解决方案
使用Cloudflare免费开启全站https配置SSL证书我的服务器和域名是在华为云,华为云SSL证书巨贵,通过`Cloudflare`可以将自己的网站免费设置成`https`。添加你自己的站点,选择免费的套餐。添加你的域名、子域名、IP.在你注册域名的机构,将DNS服务器地址,改为`Cloudflare`提供的名称服务器地址。修改成功之后,需要等待几个小时进行域名解析,我是等了一天左右,页面有
有朋友想要我安利几个免费开源的网络监控工具,今天给大家安排了7个比较常用的:Nagios Core、Zabbix、Icinga 2、OpenNMS、Prometheus、Graphite、Checkmk。在开始介绍之前,你知道为啥需要网络监控工具,或许这个问题太low了,肯定有朋友说,当然需要才用了!换句话说,网络监控工具能给我们带来啥?:网络监控工具可以实时监控网络设备的状态,一旦发现异常,就会
2、在底部找到:Delete domain security policies,输入您希望禁止自动转换为https的域名,点击Delete。1、进入谷歌浏览器,地址栏输入chrome://net-internals/#hsts。2、往下拉,找到:不安全内容,默认是屏蔽状态,改为允许状态。4、然后刷新谷歌浏览器,再次用http访问,查看是否成功。3、然后刷新谷歌浏览器,再次用http访问,查看是否成
Edge版本:120.0.2210.133 (正式版本) (64 位)(此时会自动转成https,这一步不能跳过,接下来继续)(不带http://前缀)(不带http://前缀)该版本下成功,仅供参考。(带http://前缀)
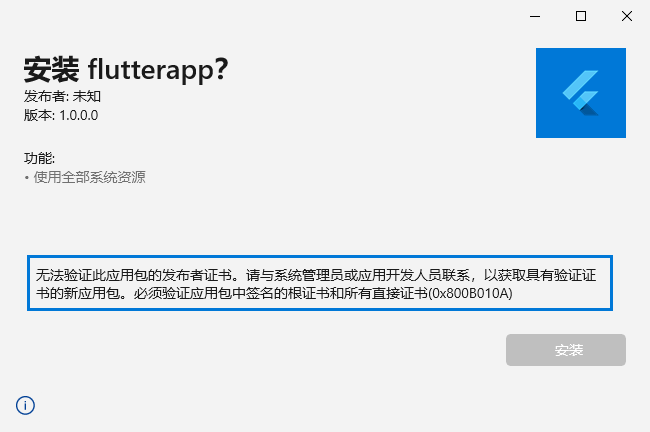
无法验证此应用包的发布者证书。请与系统管理员或应用开发人员联系,以获取具有验证证书的新应用包。必须验证应用包中签名的根证书和所有直接证书(0x800B010A)出现这个问题,只需要安装一下证书就可以了。这个证书一般都在软件包里面包含的,安装的时候选择企业证书,然后直接下一步下一步等操作,直到最后成功,再次点击安装包就可以安装了。
这就是我是如何解决我的电脑不能使用vpn的问题的。我希望这篇博客能对你有所帮助,如果你也遇到了同样的问题。当然,这不一定是唯一的解决方法,也不一定适用于所有的情况。你可能需要根据你的具体问题和环境,尝试其他的方法或工具。但是,我认为这三条命令是非常有用和有效的,值得你试一试。如果你有任何问题或建议,欢迎在评论区留言,我会尽力回复你。
在Java项目中请求HTTPS时,可能会遇到 "unable to find valid certification path to requested target" 错误。这个错误通常是由于SSL证书问题引起的。要解决此问题,可以尝试以下方法。
Fiddler抓取App端请求准备工作:将手机和电脑连接到同一路由器(保证两者能够ping通);如果使用的模拟器则不需要上面的步骤,因为模拟器是共享PC端的网络,两者网络默认就是连通的状态;查询PC端的IP地址;配置fiddler可以抓取远程端设备请求。