Wireshark 中文整完整安装与实操教程
一、工具基础介绍
1.1 抓包工具概述与应用场景
Wireshark 一款开源免费的网络数据包分析工具。该工具可直接对接计算机网卡,捕获流经网卡的网络数据包,并按照网络协议体系完成分层解析。通过抓包分析,使用者能够明确数据包的源 IP、目标 IP、传输协议、报文内容,也可完整还原 TCP 三次握手等网络交互过程。
该工具跨平台特性良好,支持 Windows、macOS、Linux 主流操作系统,可识别解析数百种网络协议,覆盖 HTTP、DNS、TCP、UDP 等通用网络协议,同时兼容工控协议、无线协议等专业协议,适用场景十分广泛。 常规工作与学习中的主要使用场景如下:
- 网络故障排查:针对网页无法访问、网络请求超时等问题,通过抓包确认数据包是否正常发送、服务端是否正常响应;
- 接口联调测试:前后端开发联调阶段,校验接口传输的数据格式、内容是否符合设计规范;
- 网络协议学习:抓取真实协议报文,结合 RFC 文档学习 HTTP、TCP、DNS 等协议原理,相比纯理论学习更加直观;
- 网络安全审计:监测局域网内异常网络流量,分析应用程序后台的数据上传、通信行为;
- 网络性能分析:统计网络请求延迟、数据包重传次数,定位网络异常问题出在客户端还是服务端。
1.2 中文整合版与官方原版的区别
Wireshark 官方原版运行依赖 Npcap(旧版为 WinPcap)驱动程序,该驱动负责实现网卡数据捕获功能。新手在单独安装官方版时,容易因安装顺序错误、驱动版本不匹配,出现网卡列表为空、无法抓包等问题。
本次介绍的中文整合便携版做了针对性优化,具体特点如下:
- 内置 Npcap 驱动程序,无需用户手动下载、安装驱动,规避驱动适配问题;
- 预配置简体中文界面,无需手动修改语言设置;
- 删减多余多国语言安装包,缩小程序体积,提升启动速度;
- 绿色便携特性,不写入系统注册表,可直接存放至 U 盘,在不同设备上直接运行;
- 开箱即用,解压后双击主程序即可启动抓包,简化前期配置流程。
对于临时使用、零基础入门的用户,整合版相比官方原版更加便捷。
二、工具核心功能说明
2.1 多网卡实时抓包与离线分析
软件启动后,主界面会自动列出设备下所有网络适配器,包含有线网卡、无线网卡、虚拟网卡等类型,每个网卡旁会展示实时流量波形图,可直观判断当前网卡是否有数据传输。 使用者可选中单个或多个网卡同时开启抓包,也支持将后缀为 .pcap、.pcapng 的抓包文件直接拖拽至软件内,开展离线数据包分析工作。
2.2 协议自动分层解析
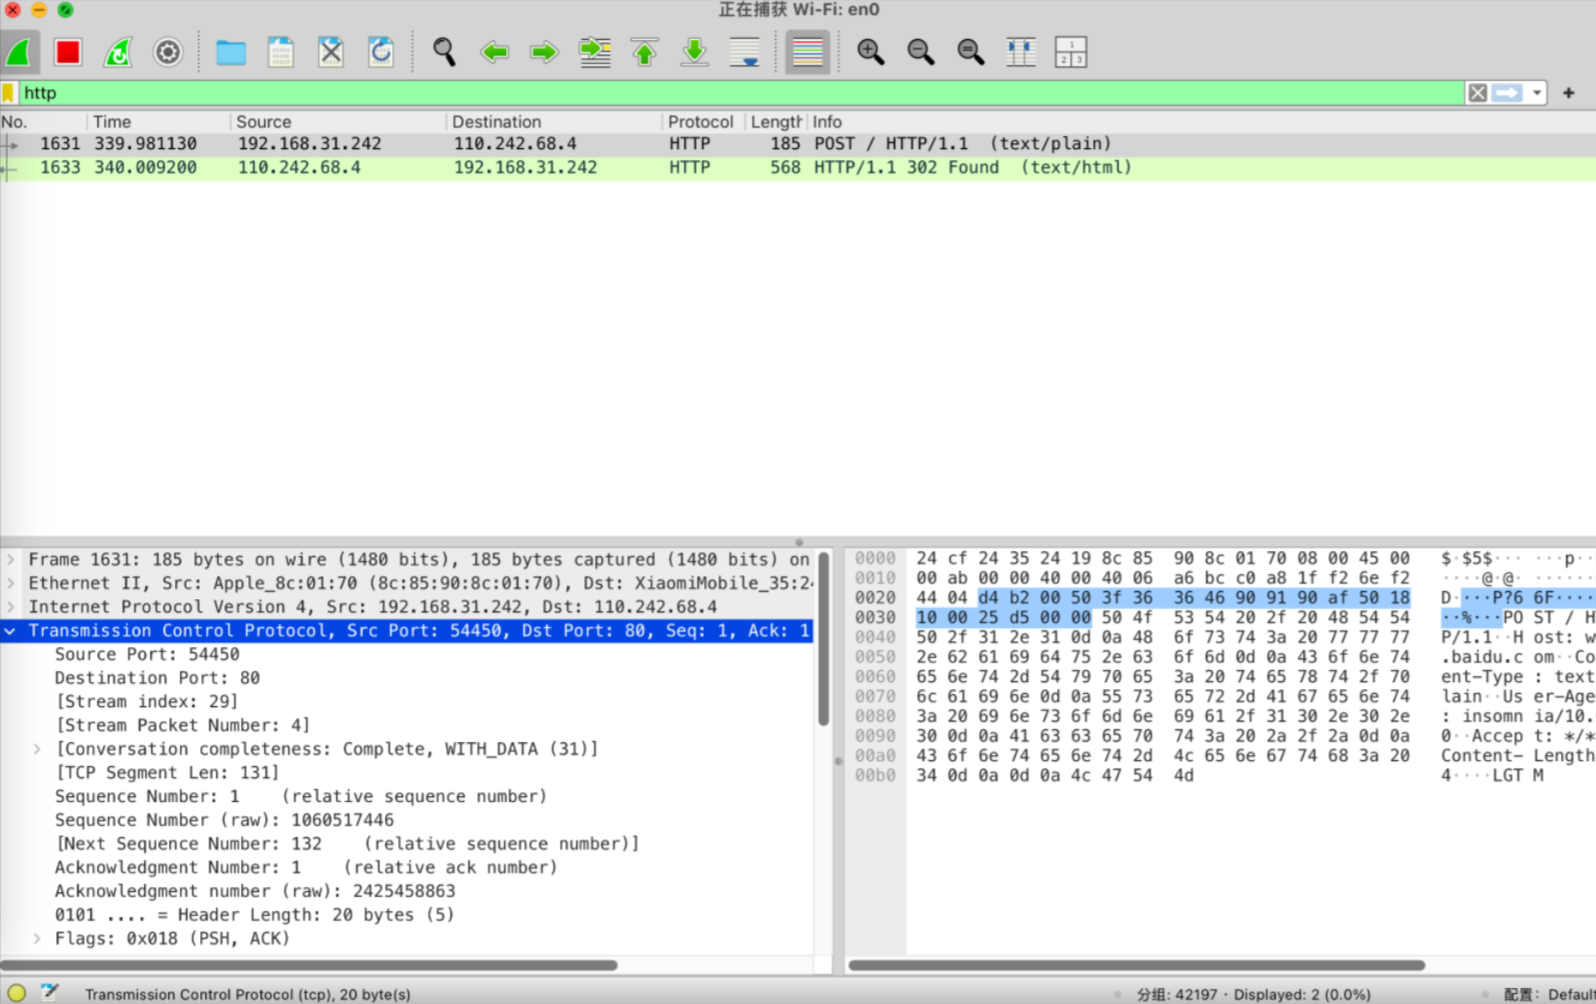
Wireshark 会对每一个捕获到的数据包自动识别协议类型,并严格按照 OSI 七层模型分层展示数据内容。数据包层级从上至下依次为:帧(Frame)、以太网头部、IP 头部、TCP/UDP 传输层头部、应用层数据(HTTP、DNS 等业务数据)。 点击任意协议层级,界面下方的十六进制数据面板会同步高亮对应字节内容,便于使用者对照学习协议字段的位置与含义。
2.3 双类型过滤器(核心功能)
过滤器是 Wireshark 高效筛选数据包的核心功能,分为捕获过滤器和显示过滤器两类,二者使用规则与应用场景存在明显区别:
- 捕获过滤器 在启动抓包之前配置,系统仅捕获符合过滤规则的数据包,直接丢弃无关流量,能够降低磁盘占用与设备性能消耗,适用于网络流量庞大的场景。该过滤器语法基于 BPF 规则。
- 显示过滤器 针对已经捕获完成的数据包做二次筛选,不会影响原始抓包数据,语法规则更加丰富灵活,支持精准匹配协议内各个字段。
2.4 TCP 流重组
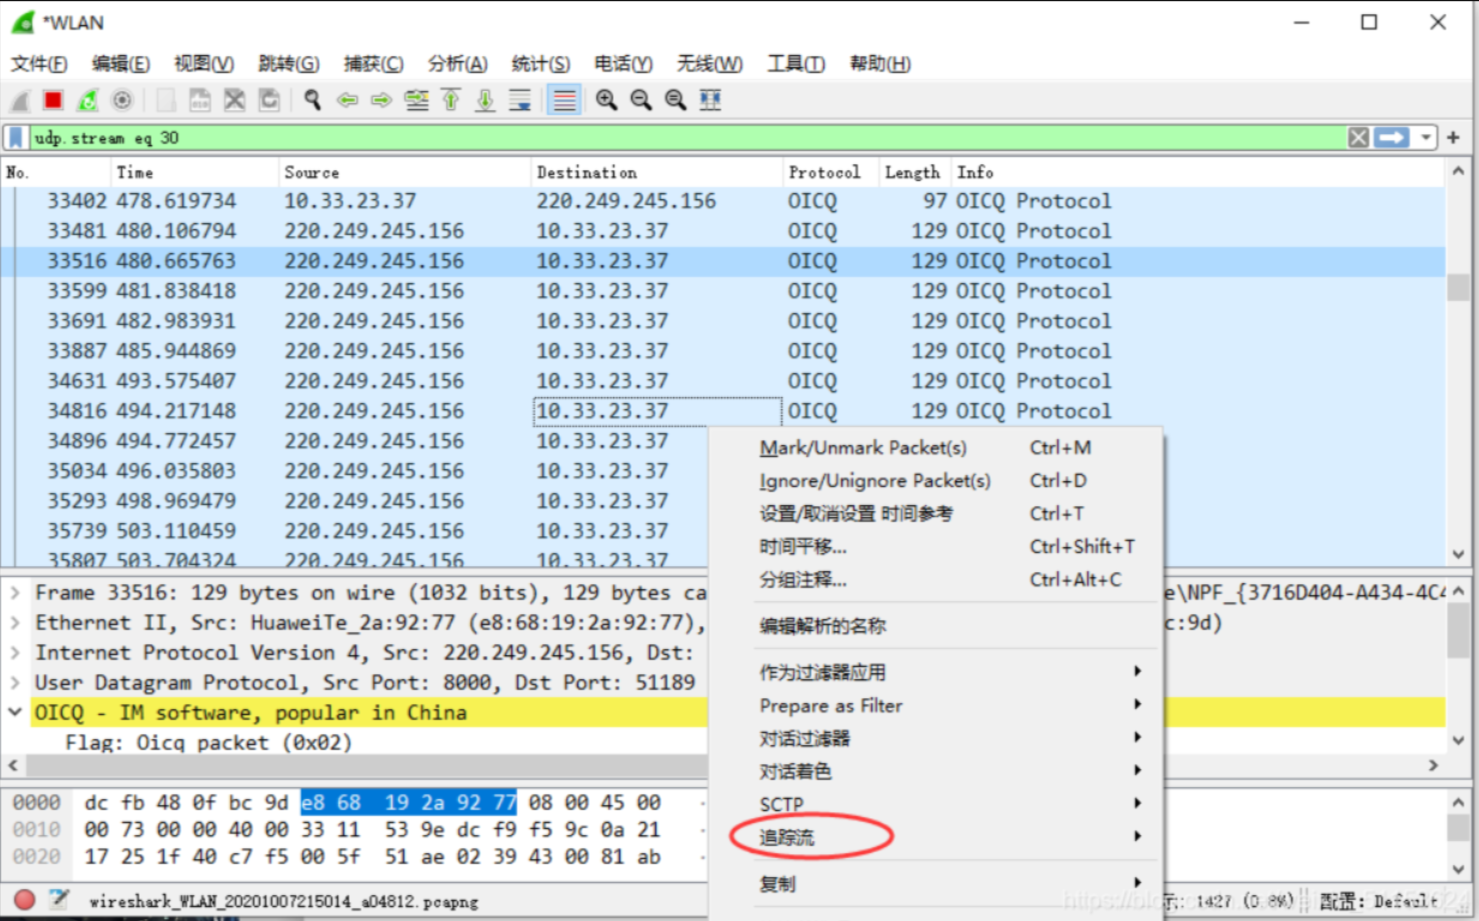
选中任意一条 TCP 协议数据包,右键选择「追踪流」-「TCP 流」,软件会将单次 TCP 会话的所有数据包重组整合,完整展示整条通信链路的交互内容。界面会使用两种颜色区分客户端发送数据与服务端返回数据,明文传输状态下可直接查看 HTTP 正文、账号信息等内容。
2.5 数据统计与图表分析
顶部菜单栏「统计」模块提供多项数据分析功能:
- 协议层次统计:统计抓包文件中各类网络协议的占比;
- IO 图:生成流量随时间变化的曲线图,快速定位流量峰值、流量异常节点;
- 对话统计:展示所有网络通信双方,并可按照数据传输量排序,识别高频通信节点;
- TCP 流图:解析 TCP 连接时序,排查数据包重传、网络延迟等异常问题。
2.6 数据包保存与导出
捕获的数据包可保存为 pcap 或 pcapng 通用格式,方便后续复盘分析或分享给其他人员。同时支持单独导出指定数据包、提取应用层传输文件(如 HTTP 传输的图片、文档等)。
三、主流抓包工具横向对比
为方便用户根据使用场景选择工具,现将 Wireshark 与 Fiddler、Charles、tcpdump、HttpCanary 等主流抓包工具进行对比:
表格
| 对比项 | Wireshark | Fiddler | Charles | tcpdump | HttpCanary |
|---|---|---|---|---|---|
| 收费模式 | 免费开源 | 基础版免费 | 商业收费 | 免费开源 | 基础功能免费,含内购 |
| 操作界面 | 图形化界面 | 图形化界面 | 图形化界面 | 纯命令行 | 图形化界面 |
| 支持平台 | Windows、macOS、Linux | 以 Windows 为主 | Windows、macOS、Linux | Linux、macOS | Android 移动端 |
| 协议覆盖范围 | 全协议(网络层及以上) | 以 HTTP/HTTPS 协议为主 | 以 HTTP/HTTPS 协议为主 | 全协议 | 以 HTTP/HTTPS 协议为主 |
| 抓包层级 | 数据链路层开始 | 仅应用层 | 仅应用层 | 数据链路层开始 | 仅应用层 |
| HTTPS 解密方式 | 需配置 SSL 密钥 | 内置代理解密 | 内置代理解密 | 需额外配置处理 | 内置 VPN 解密 |
| 学习难度 | 中等偏高 | 低 | 低 | 高(命令行操作) | 低 |
| 移动端抓包 | 需要额外配置代理 | 需要配置代理 | 原生适配较好 | 不适用移动端 | 原生支持移动端抓包 |
| 协议分析深度 | 深度解析,支持字段拆解 | 仅 HTTP 应用层分析 | 仅 HTTP 应用层分析 | 需配合 Wireshark 解析 | 基础协议分析 |
| 适用场景 | 网络协议学习、全网故障排查、安全审计 | Web 接口调试、前端测试 | iOS、macOS 设备抓包调试 | 无图形界面服务器抓包 | 安卓 App 抓包分析 |
选型建议:仅做 Web 接口调试,可选择 Fiddler 或浏览器开发者工具,上手简单;需要分析 TCP 握手、网络层故障、抓取非 HTTP 协议数据包,优先使用 Wireshark;服务器无图形界面环境,可使用 tcpdump 抓包,再将文件导出至本地用 Wireshark 分析。
四、Windows 系统详细安装教程
本文提供两种安装方案,分别适配新手与需要长期更新的用户,可按需选择。
4.1 方案一:中文整合版(推荐新手使用)
整合版内置驱动与中文语言,操作最简单,具体步骤如下:
-
Wireshark v4.4.7.0工具下载 : https://pan.baidu.com/s/1GSZINh3UgkLV6-vm6c76aA?pwd=8888 提取码: 8888
-
文件解压 将下载完成的压缩包解压至任意非系统目录,示例路径:
D:\Wireshark,建议路径不包含中文与特殊字符。 -
程序启动 进入解压后的文件夹,双击主程序
Wireshark.exe;系统弹出用户账户控制(UAC)权限请求时,点击「是」,抓包操作必须获取管理员权限。 -
启动验证 程序启动后默认显示简体中文界面,主界面会列出本机所有网络网卡,代表基础环境正常。
-
异常处理 若启动后提示缺失 Npcap 驱动,在解压目录中找到
npcap-xxx.exe驱动安装程序,保持默认配置完成安装,安装结束后重启 Wireshark 即可。
4.2 方案二:官方原版完整安装(适合需持续更新的用户)
-
下载安装包 获取 Wireshark 官方原版安装程序。
-
运行安装向导 双击安装包启动安装程序,安装界面语言选择 English(安装完成后可手动切换中文);组件页面保持默认勾选(Wireshark 主程序、TShark 均需保留);可自定义安装路径,建议安装至 D 盘、E 盘等非系统分区。
-
安装 Npcap 驱动(必选步骤) 安装进程中途会自动弹出 Npcap 驱动安装窗口,该驱动为抓包必备组件,不可跳过。
- 若设备中有其他依赖 WinPcap 的软件,勾选
Install Npcap in WinPcap API-compatible Mode; - 仅需常规抓包、无需抓取 WiFi 原始帧,不勾选
Support raw 802.11 traffic; - 其余选项保持默认,点击
Install完成驱动安装。
-
完成主程序安装 Npcap 安装结束后,返回 Wireshark 安装界面,等待进度条走完,点击
Finish完成全部安装。 -
切换简体中文界面
-
启动 Wireshark,点击顶部菜单
Edit→Preferences; -
依次打开
Appearance→Language; -
在下拉列表中选择
Chinese Simplified(zh_CN),点击OK; -
重启软件,界面即可切换为简体中文。
-
安装验证 重启软件后,查看网卡列表及实时流量波形图,双击任意网卡可正常捕获数据包,即代表安装成功。
五、基础抓包完整实操流程
5.1 选择网络接口
打开 Wireshark,在网卡列表中选择当前设备正在使用的网络适配器(流量波形图持续跳动的网卡),双击该网卡,或点击界面上方蓝色鲨鱼鳍图标,启动抓包。
补充说明:若需要抓取
localhost/127.0.0.1本地回环地址的流量,需专门选择Loopback环回接口,普通网卡默认无法捕获本地回环流量。
5.2 配置捕获过滤器(可选)
若网络流量较大,可在抓包启动前配置捕获过滤器,过滤无关流量。操作路径:点击顶部「捕获」→「选项」,在捕获过滤器输入框填写规则。 常用捕获过滤器规则参考:
| 需求场景 | 捕获过滤器写法 |
|---|---|
| 仅抓取指定 IP 的流量 | host 192.168.1.100 |
| 仅抓取 80、443 端口流量 | port 80 or port 443 |
| 仅抓取 TCP 协议流量 | tcp |
| 排除指定 IP 的流量 | not host 192.168.1.1 |
5.3 使用显示过滤器筛选数据
启动抓包后,界面会持续滚动各类数据包,软件会用不同颜色区分协议类型(绿色代表 TCP、蓝色代表 DNS、黑色背景代表异常数据包)。在顶部过滤输入框填写显示过滤规则,按下回车即可筛选目标数据包。 输入框背景变为绿色代表语法正确,变红则说明规则语法有误。 常用显示过滤器规则参考:
http                          # 仅展示 HTTP 协议流量
dns                           # 仅展示 DNS 查询数据包
tcp.port == 443               # 仅展示 443 端口的数据包
ip.src == 192.168.1.5         # 仅展示来源 IP 为指定地址的数据包
tcp.flags.syn == 1            # 仅展示 TCP 连接建立(SYN)数据包
http.request.method == "POST" # 仅展示 HTTP POST 请求
frame contains "password"     # 仅展示内容包含 password 关键词的数据包
5.4 查看数据包详细信息
选中任意一条数据包,界面分为三大展示区域:
- 上方列表区:所有捕获数据包的概览信息,包含编号、时间、源地址、目标地址、协议、长度等;
- 中间树形区:协议分层详情,可展开每一层协议,查看具体字段参数;
- 下方十六进制区:数据包原始字节数据。
若需要查看完整 HTTP 会话,右键选中 HTTP 数据包,选择「追踪流」→「HTTP 流」,即可查看完整的请求与响应内容。
5.5 停止抓包与文件保存
- 点击界面红色方形按钮,停止数据包捕获;
- 依次点击顶部「文件」→「保存」,推荐选择
pcapng格式保存文件,便于后续复盘、分享与二次分析。
六、新手常见问题与解决方案
6.1 软件启动后无任何网络接口
问题原因:Npcap 驱动未安装、驱动损坏或版本不匹配。 解决办法:使用管理员权限重新安装 Npcap 驱动,安装完成后重启 Wireshark。
6.2 无法抓取 localhost(127.0.0.1)本地请求
问题原因:普通网卡不支持捕获本地回环流量。 解决办法:在网卡列表中选中 Loopback 环回专用接口,再启动抓包。
6.3 抓包数据量过大,难以定位目标内容
解决办法:抓包前配置捕获过滤器,提前过滤无关流量;若已完成抓包,使用显示过滤器二次筛选。
6.4 HTTPS 数据包显示为乱码
问题原因:HTTPS 协议数据经过加密,Wireshark 默认无法解密。 解决办法:配置 SSL 密钥日志,在 Chrome、Firefox 等浏览器中设置环境变量 SSLKEYLOGFILE 记录密钥,再在 Wireshark 中关联该密钥文件,即可解密 HTTPS 报文。
6.5 抓包文件体积过大
解决办法:进入「捕获选项」,设置按文件大小、时间自动分割文件,例如每 100MB 自动生成新文件,避免单个文件体积过大影响操作与分析。
七、学习建议
Wireshark 的过滤器语法、协议字段、数据包颜色规则存在一定学习门槛,零基础用户建议结合实际场景练习。可优先从 HTTP 协议入手,使用 http 过滤器专注分析应用层请求与响应,熟悉基础抓包、筛选、流追踪操作后,再逐步深入学习 TCP、IP 等底层协议。结合真实网络故障、接口调试场景练习,能够大幅提升学习效率。

AtomGit 是由开放原子开源基金会联合 CSDN 等生态伙伴共同推出的新一代开源与人工智能协作平台。平台坚持“开放、中立、公益”的理念,把代码托管、模型共享、数据集托管、智能体开发体验和算力服务整合在一起,为开发者提供从开发、训练到部署的一站式体验。
更多推荐



 10
 0
- 0


 已为社区贡献26条内容

所有评论(0)