Komari 1.1.3 部署教程:轻量服务器监控、远程终端与公网访问
Komari 1.1.3 部署教程:轻量服务器监控、远程终端与公网访问
前言
如果只是想快速查看几台服务器的CPU、内存、磁盘、网络和在线状态,并不一定每次都需要从完整的监控平台开始搭建。对于个人VPS、家庭服务器或者规模不大的节点,一套部署步骤更少的集中监控工具反而更方便。
Komari提供的是这种相对轻量的实现方式:先运行一个Komari服务端,再在需要监控的服务器中安装对应Agent,由Agent把节点状态发送到服务端,最终通过统一的Web页面查看。
本文会使用Docker部署Komari 1.1.3,完成服务端启动、初始账号登录和节点创建,再在一台测试服务器中执行生成的Agent安装指令,验证节点能够正常加入监控,并查看基础状态、详细信息以及Komari提供的Web终端功能。
需要注意的是,Komari不仅能够显示监控数据,还提供远程终端等管理能力,因此它更接近一个服务器集中管理入口。管理员账号、节点Token以及Agent安装命令都应该作为敏感信息保护,不能因为部署简单就忽略访问安全。
最后还会通过cpolar为25774端口建立公网入口,用来验证从其他网络打开Komari管理页面。对于真正位于不同网络中的被监控节点,还需要进一步确认Agent使用的Server地址能够被节点访问,这与单纯远程打开监控后台是两个不同的网络问题。
1.什么是Komari?
Komari是一个面向个人用户的、极简设计的自托管服务器监控工具,主打 “零配置、低资源、快部署”。
适合:
- 想快速监控一台VPS的状态
- 不想折腾数据库和反向代理
- 追求隐私(数据不出内网)
- 设备资源有限(如512MB内存小鸡)
| 特性 | 说明 |
|---|---|
| ✅ 轻量 | 资源占用低(适合低配VPS/树莓派) |
| ✅ 自托管 | 数据完全本地存储,不依赖第三方 |
| ✅ 一体化 | 单二进制文件(/app/komari),无数据库/前端分离依赖 |
| ✅ 简易部署 | 通过Docker一行命令启动,无需复杂配置 |
| ✅ 基础监控 | 可能支持CPU、内存、磁盘、网络、进程等指标 |
| ⚠️ 功能聚焦 | 不追求大而全,专注核心指标 + 简洁UI |
2.环境检查
由于我们是docker一键部署,所以我们本地需要安装docker:
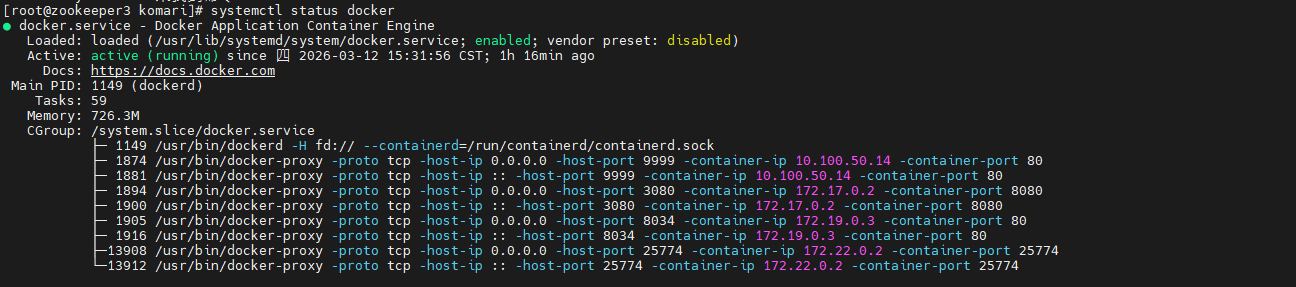
检查Docker服务是否正常运行,确保Docker正常运行。
systemctl status docker
检查Docker版本。
docker -v

检查Docker compose版本,确保2.0以上版本。
docker compose version

3.下载Komari
3.1 拉取Komari镜像
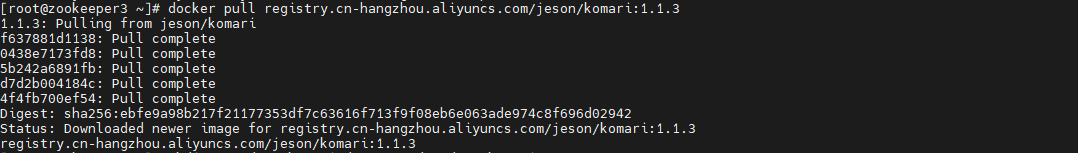
下载Komari镜像,镜像名称为:registry.cn-hangzhou.aliyuncs.com/jeson/journiv-app:main。
docker pull registry.cn-hangzhou.aliyuncs.com/jeson/komari:1.1.3
3.2 部署Komari服务
创建部署目录:
mkdir -p /data/komari/data && cd /data/komari
docker compose方式部署:
1.使用docke-cli方式部署,DOMAIN_NAME注意改为自己IP:
docker run -d \
  -p 25774:25774 \
  -v $(pwd)/data:/app/data \
  --name komari \
  registry.cn-hangzhou.aliyuncs.com/jeson/komari:1.1.3
2.新建及编辑docker-compose.yaml文件:
vim docker-compose.yaml
services:
  komari:
    image:  registry.cn-hangzhou.aliyuncs.com/jeson/komari:1.1.3
    container_name: komari
    restart: always
    ports:
      - 25774:25774
    volumes:
      - /data/komari/data:/data
执行以下命令,创建Komari容器:
docker compose up -d
检查Komari容器运行状态,确保Komari容器正常启动:
docker compose ps
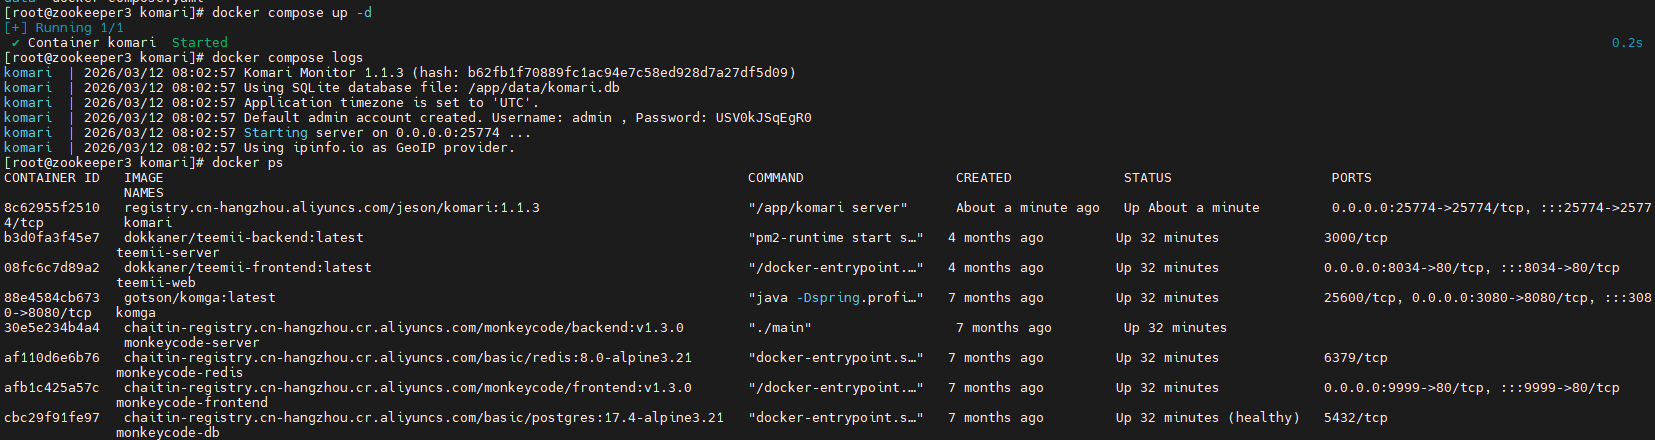
查看初始登录密码:
docker compose logs
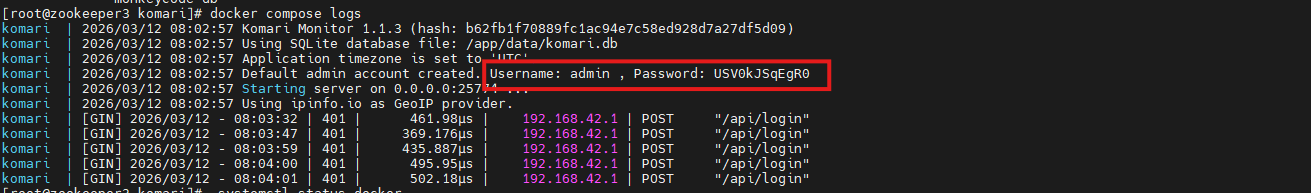
4.使用Komari服务
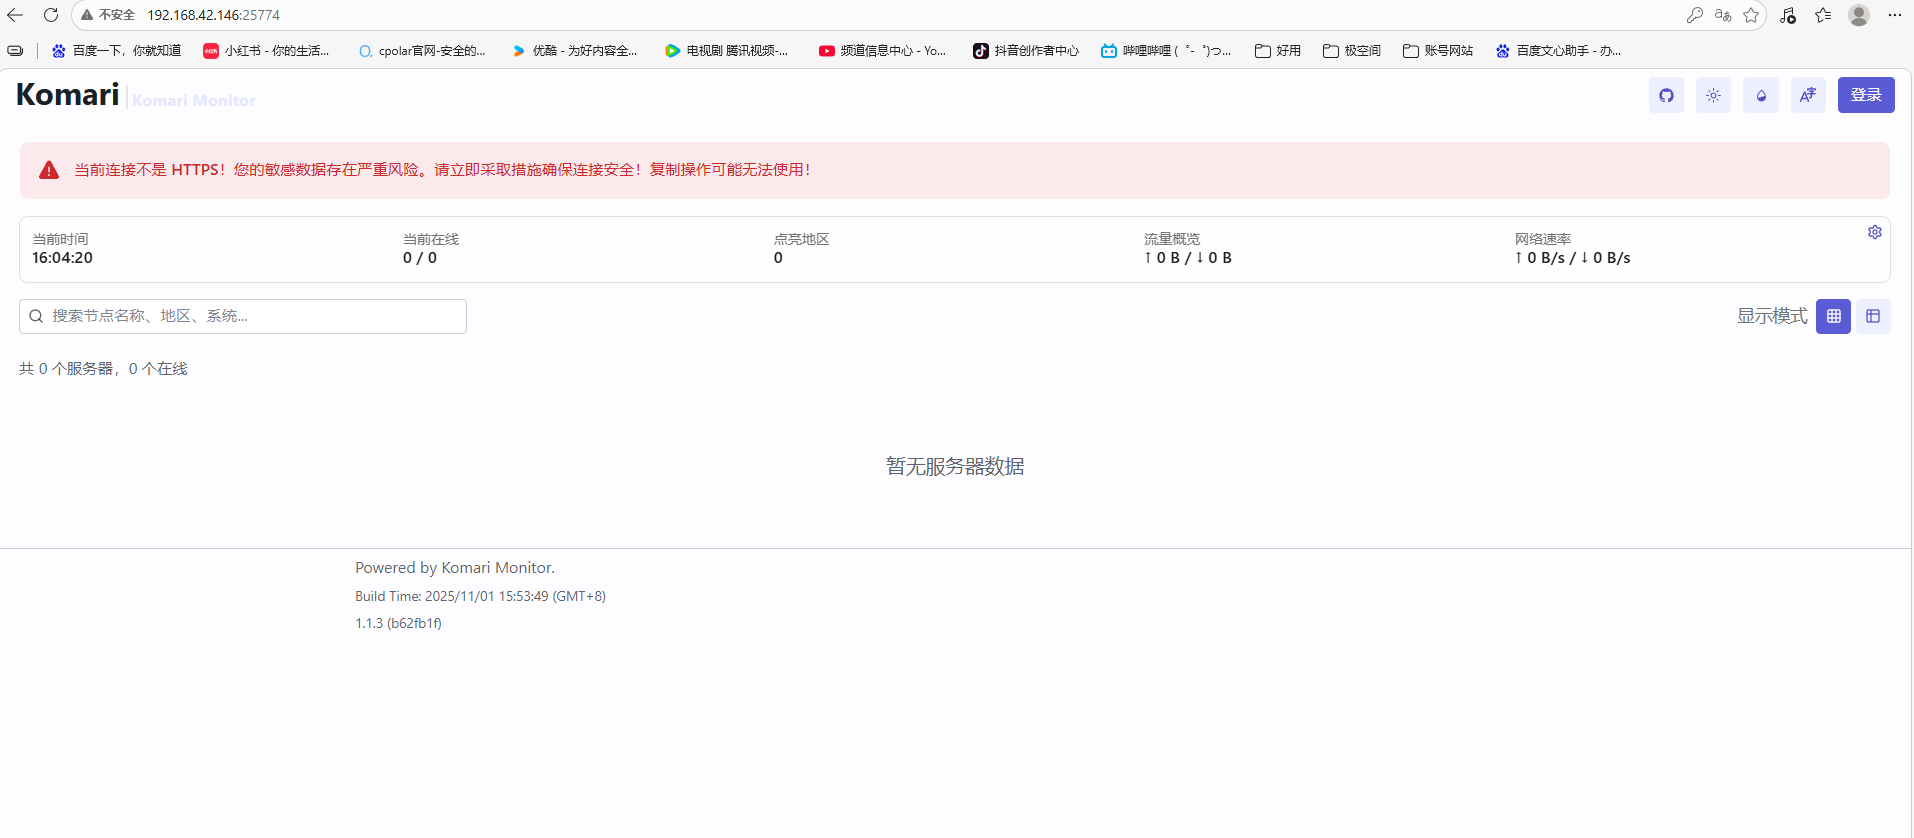
使用浏览器打开,http://<IP>:25774,访问Komari初始页。
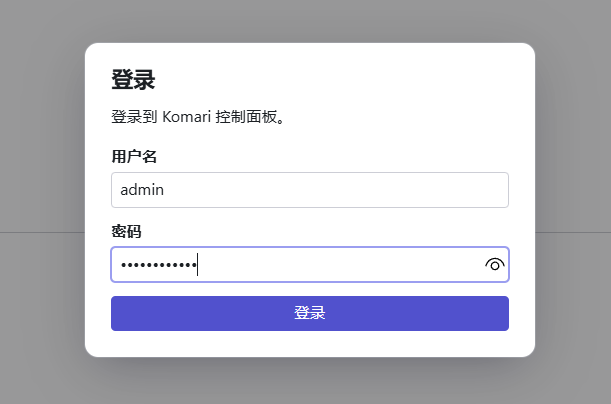
使用用户名及密码登录到komari管理页:
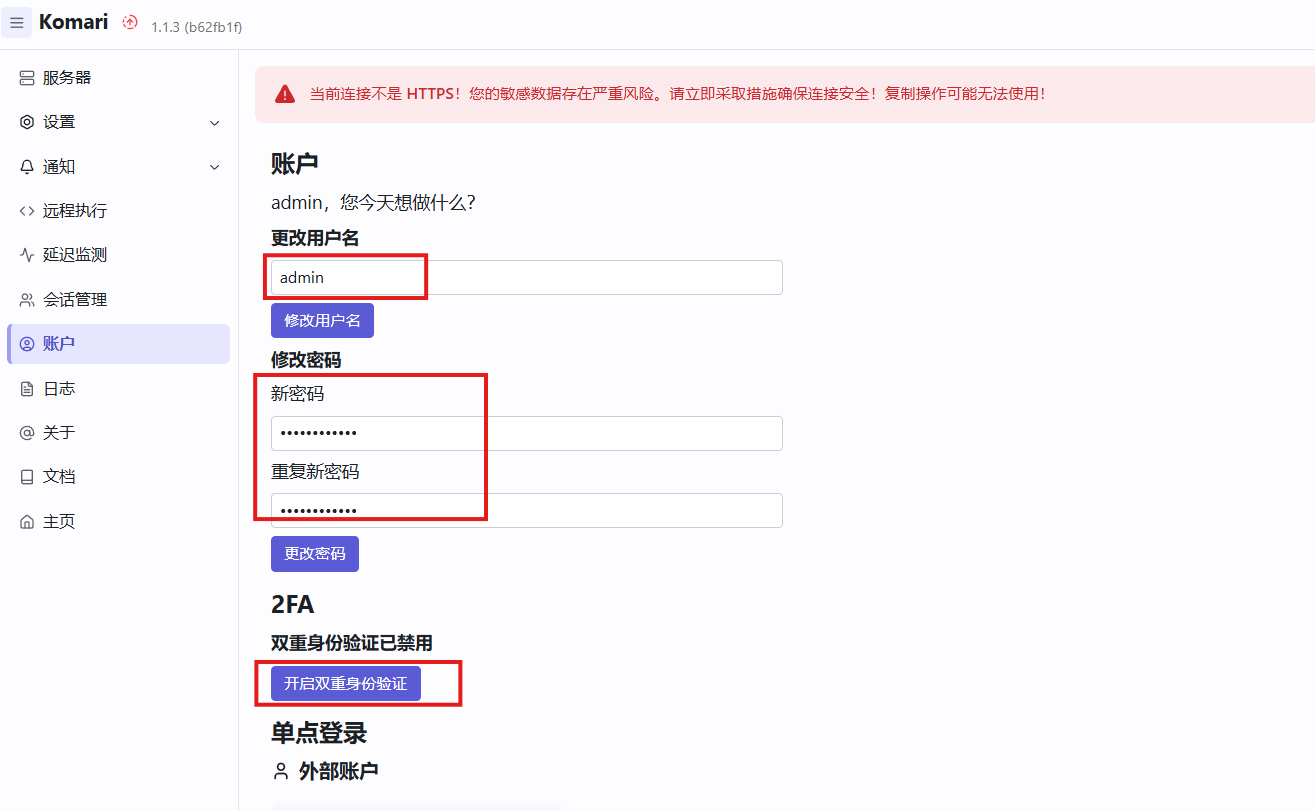
进入到管理页后,点击“账户‘,更改用户名及密码(可以不更改,但是改了会更安全):
在节点列表新增服务器,获取被控端一键部署指令:
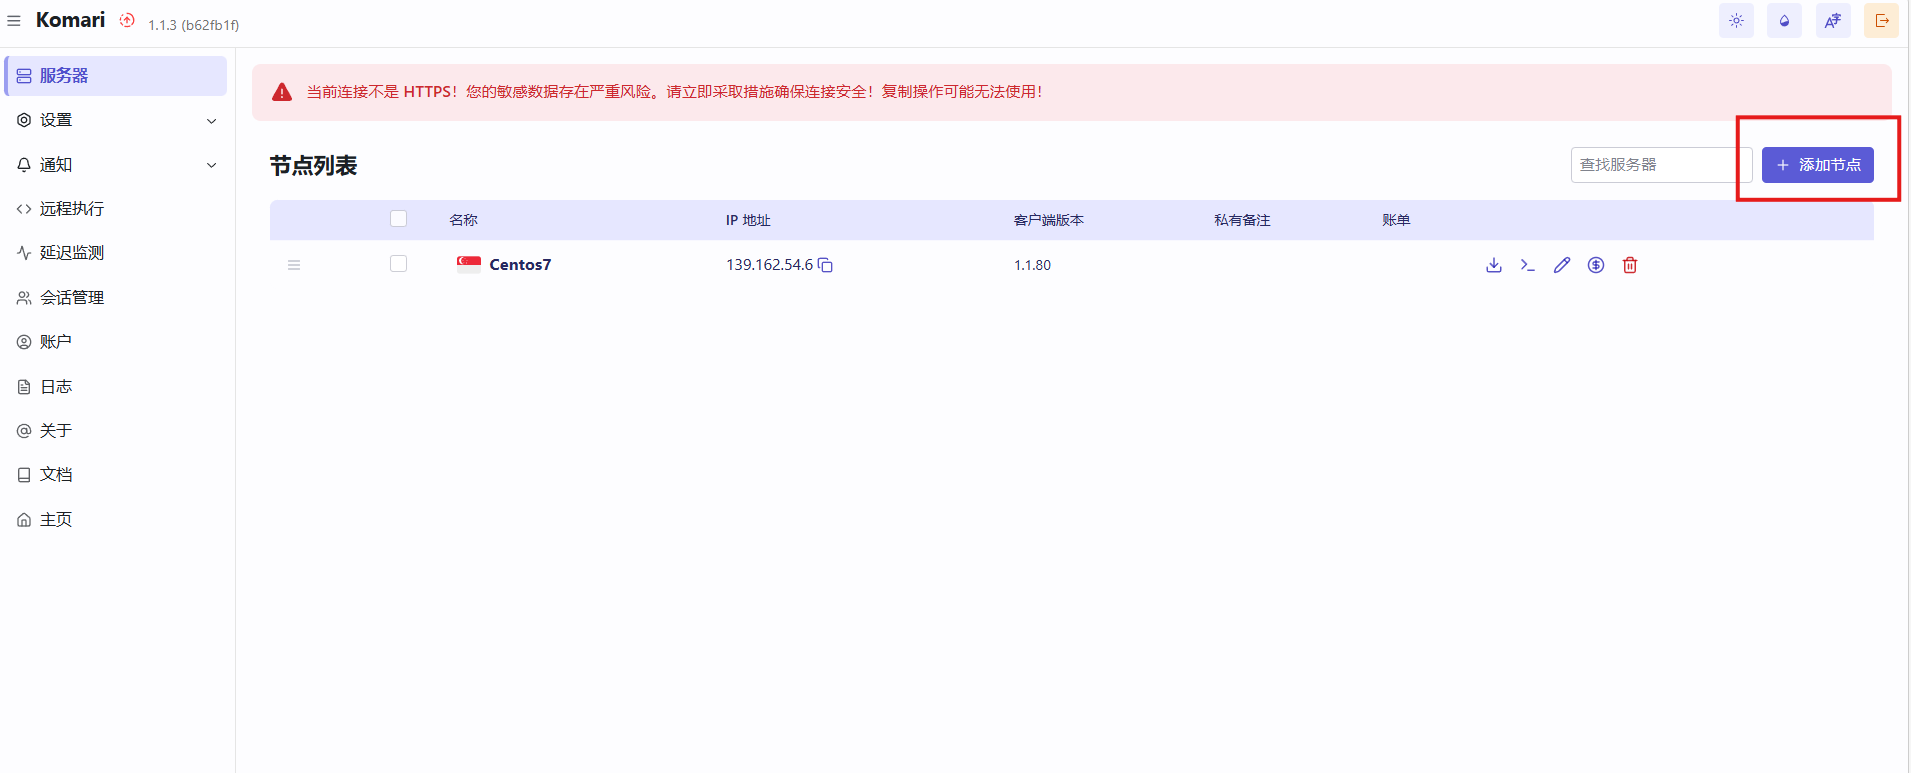
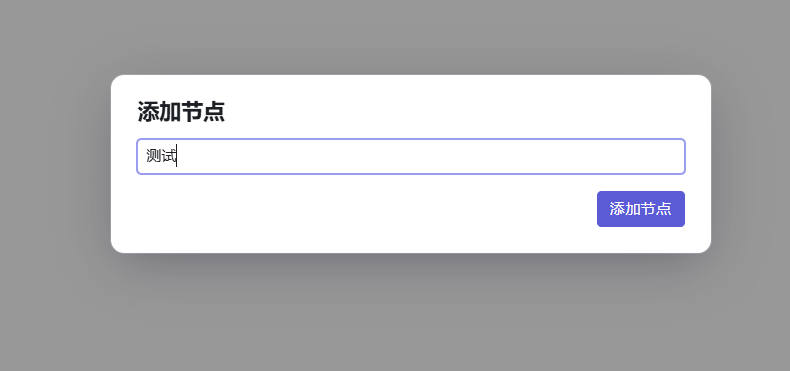
给节点起个名称:
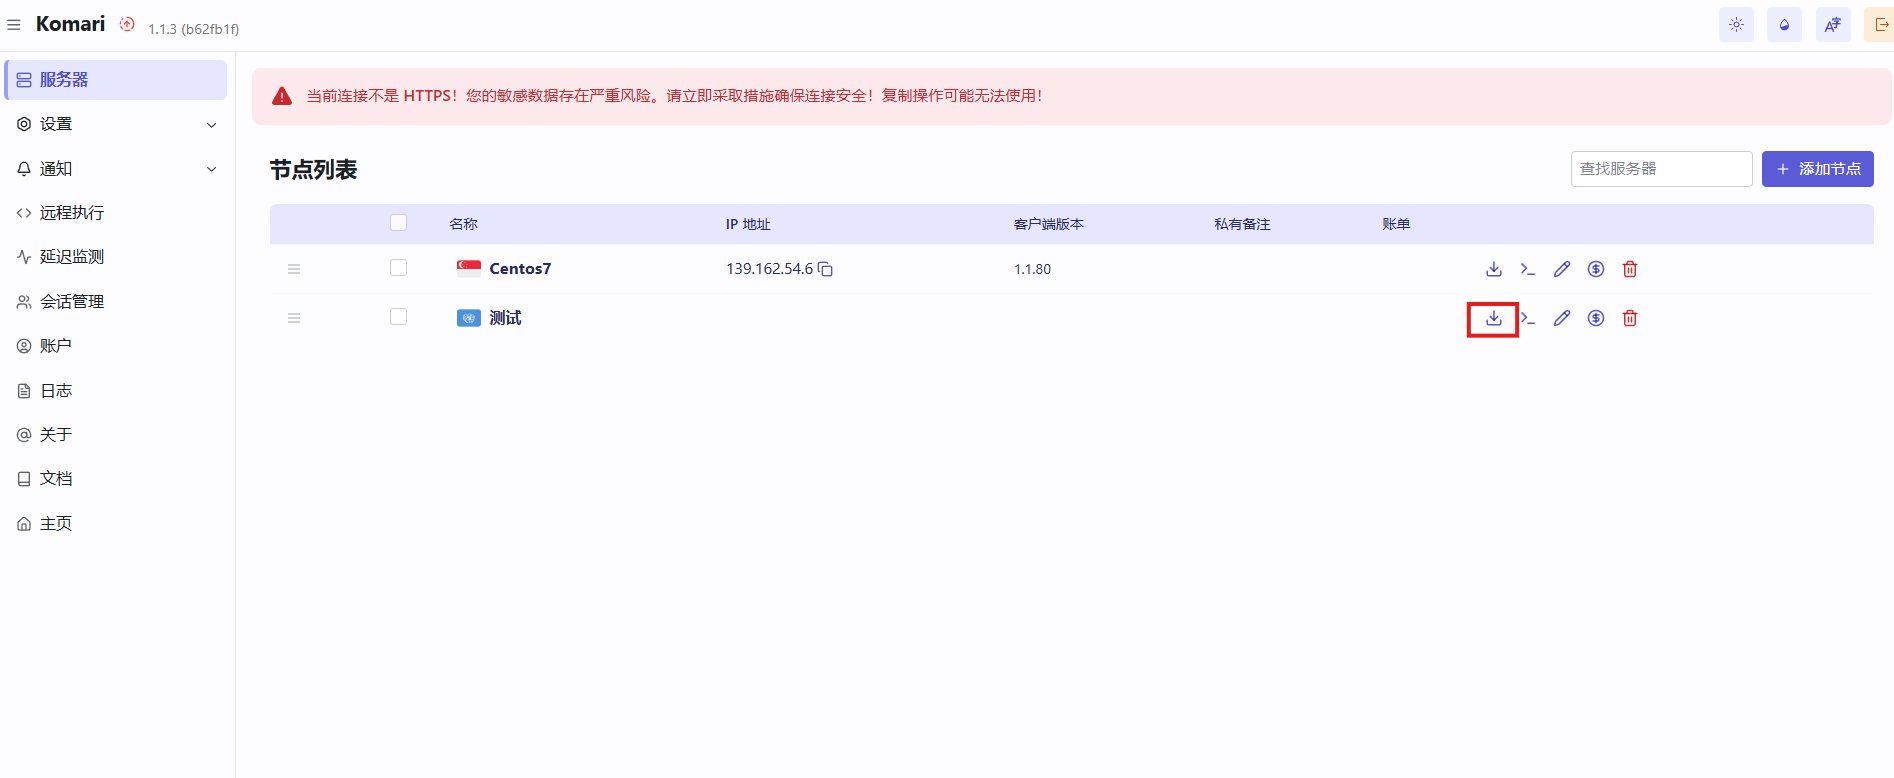
点击如图所示按钮:
获取被控端一键部署指令(分别有linux、windows、macOS):
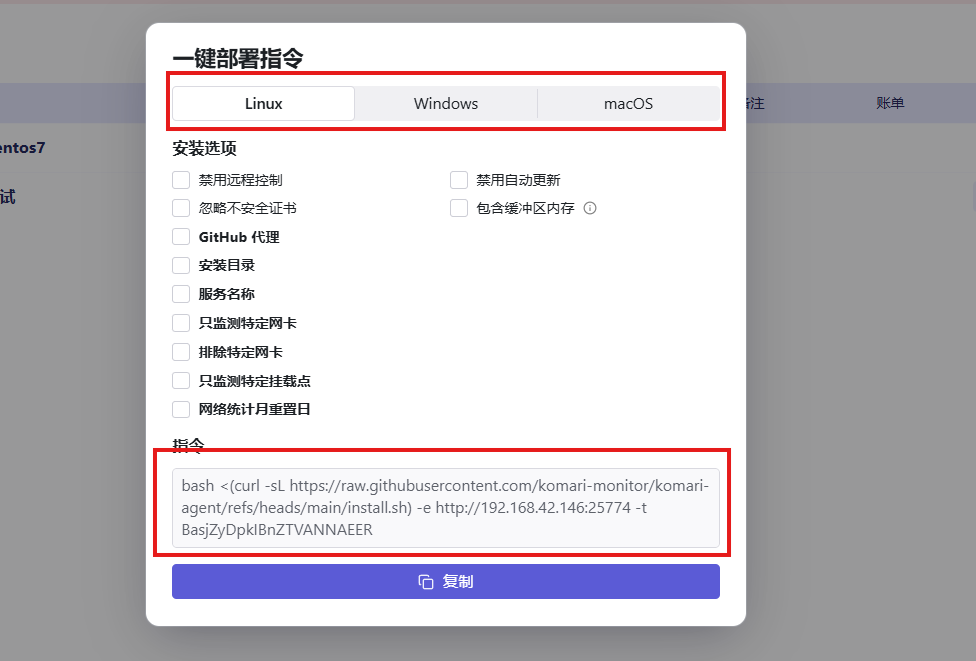
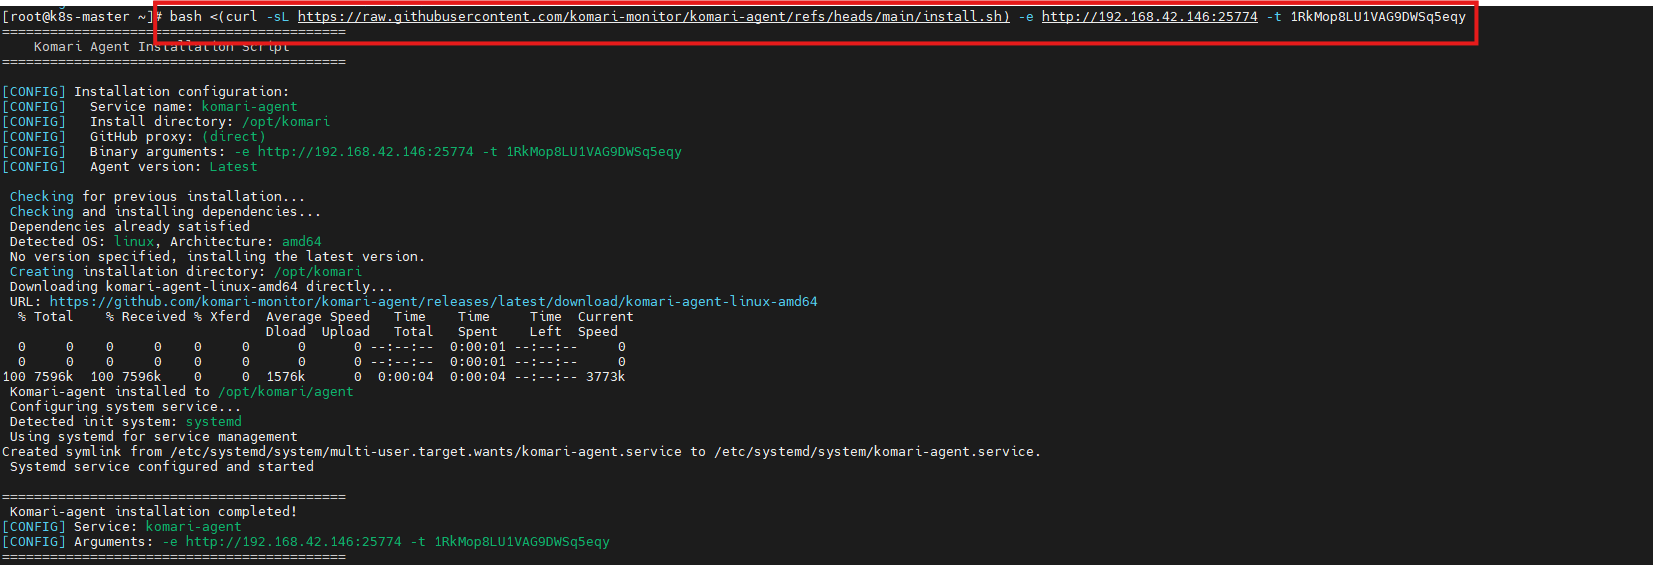
在被控端服务器中执行刚才复制的指令,如下所示:
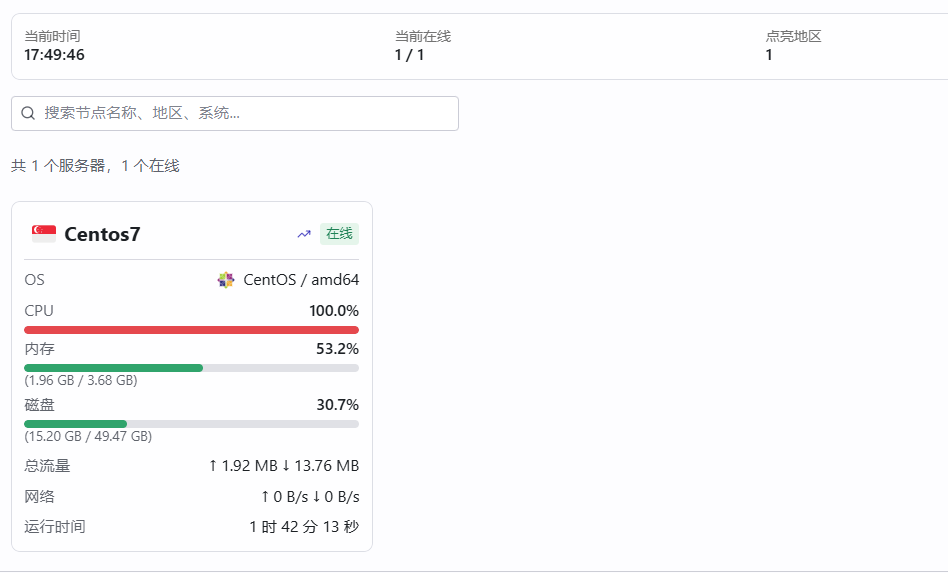
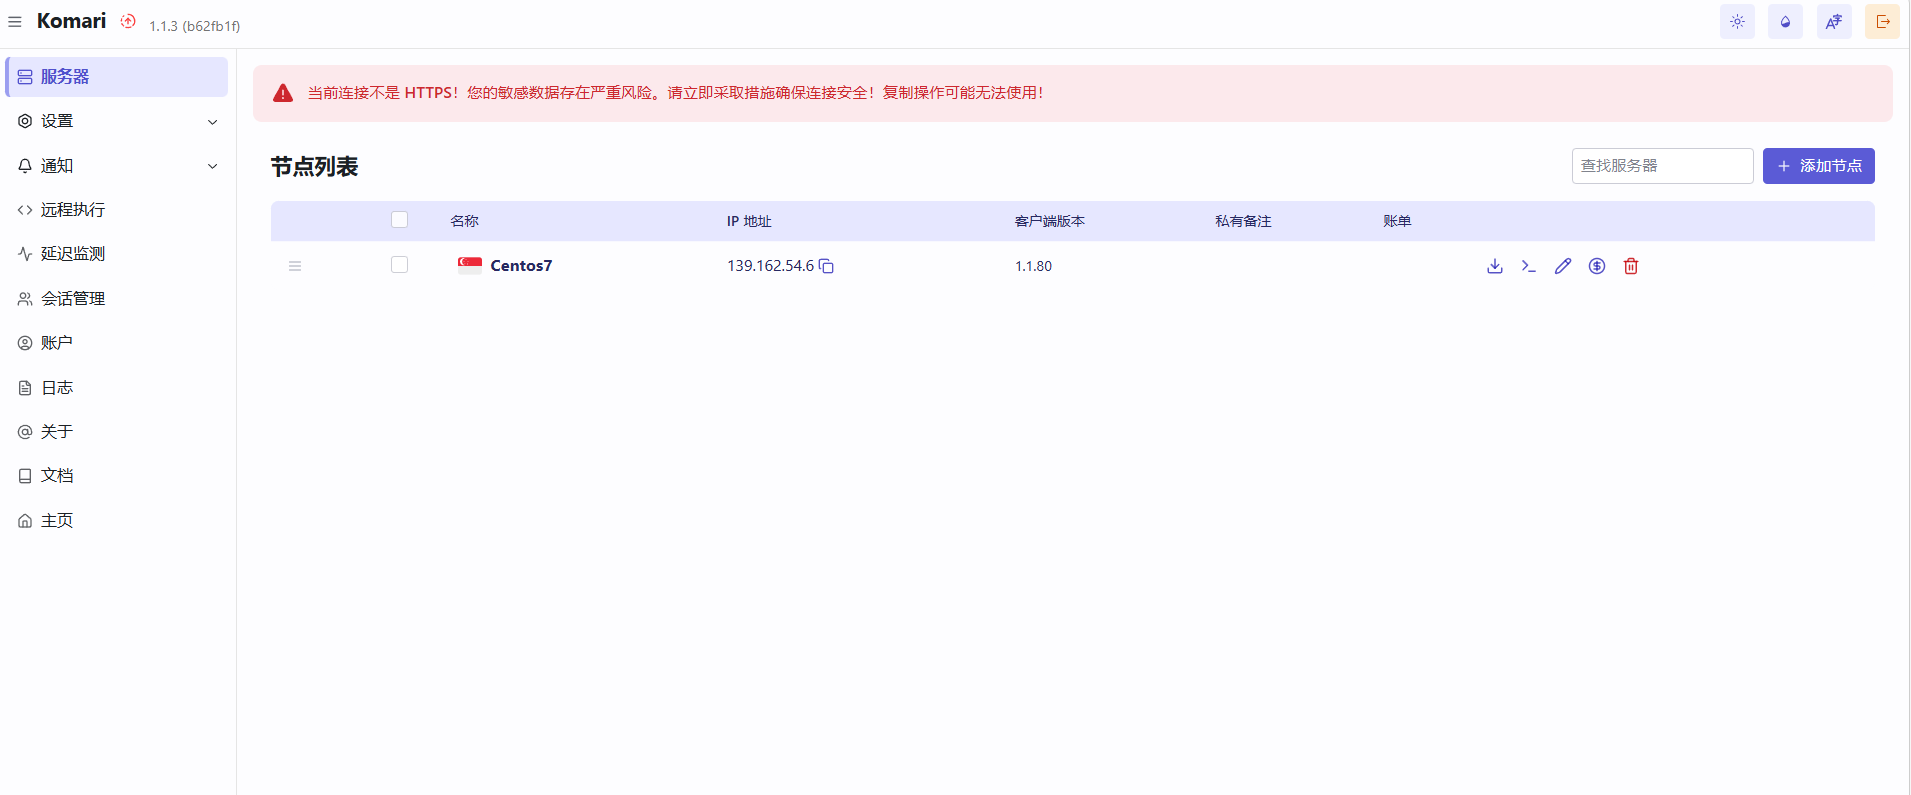
可以看见Cetnos7被监控成功:
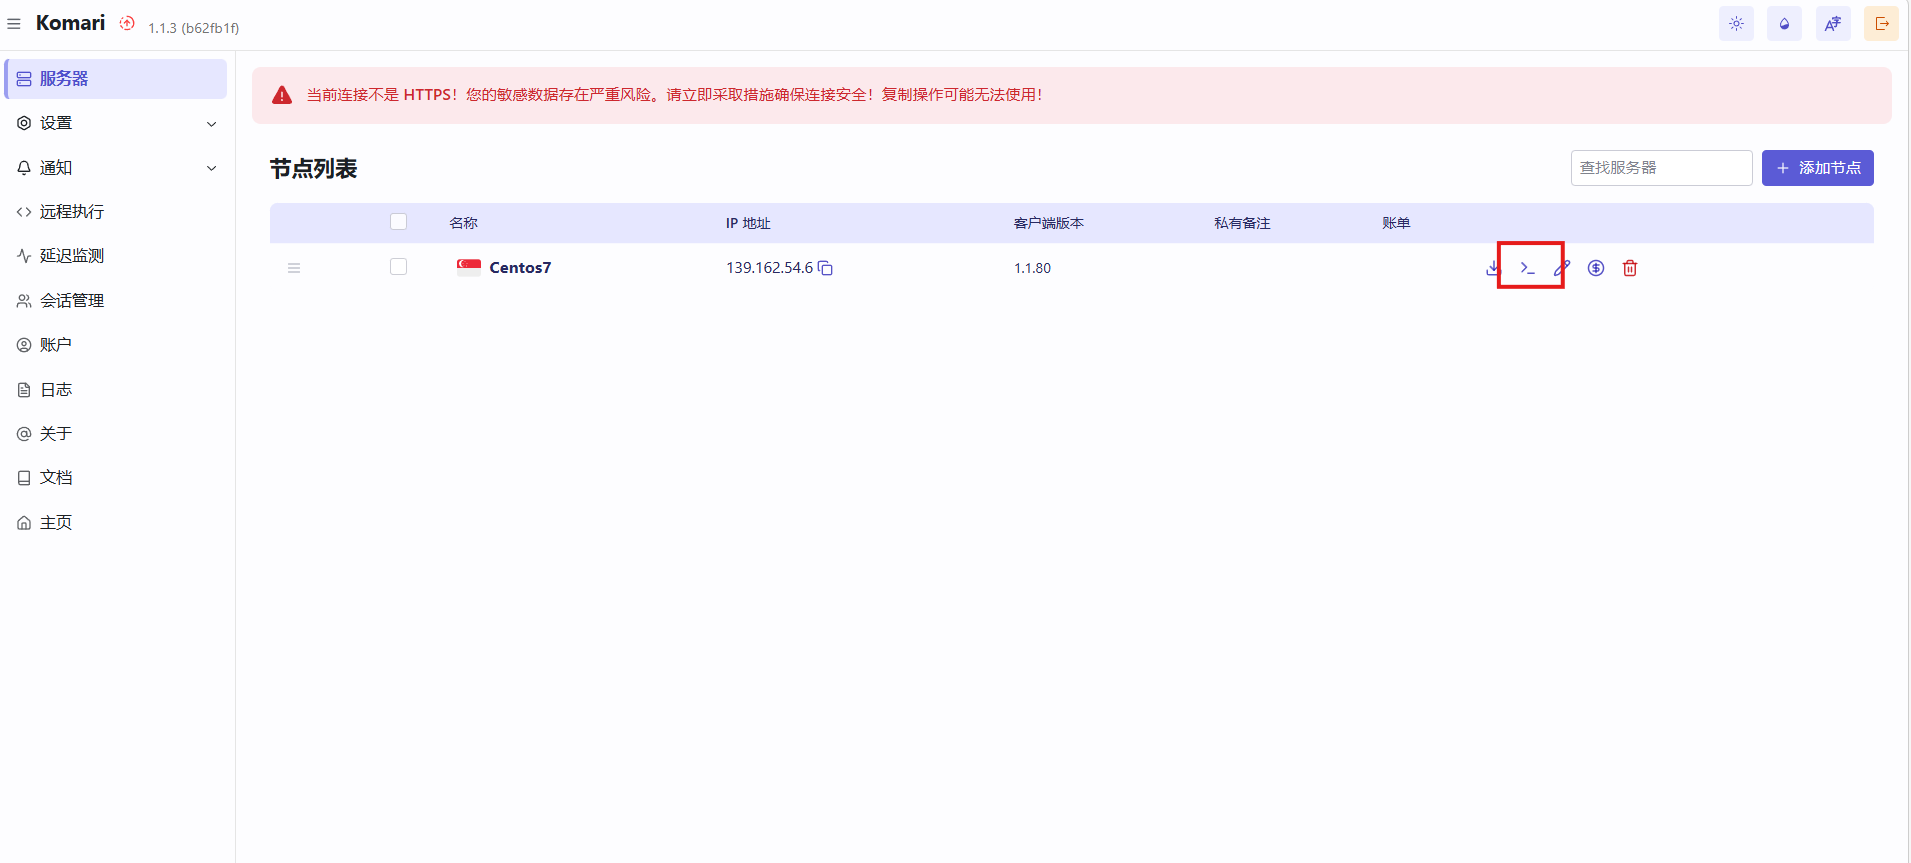
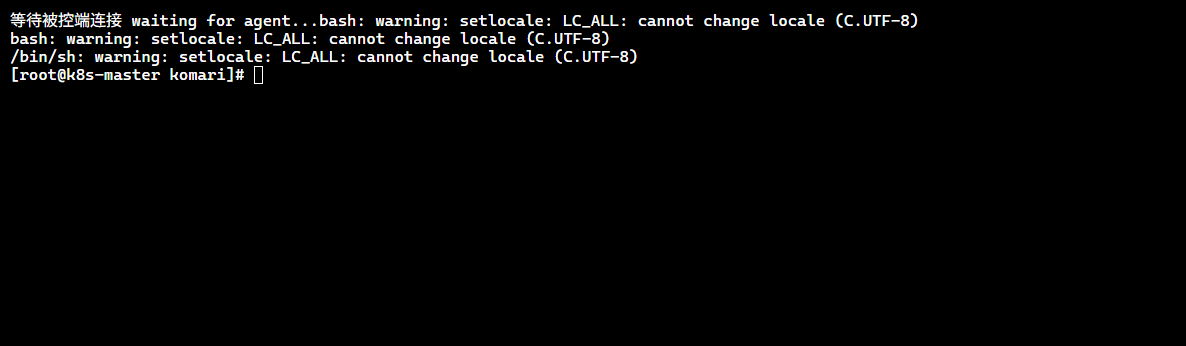
点击如图所示按钮,一键访问终端:
回到Komari监控页,监控效果如下所示:
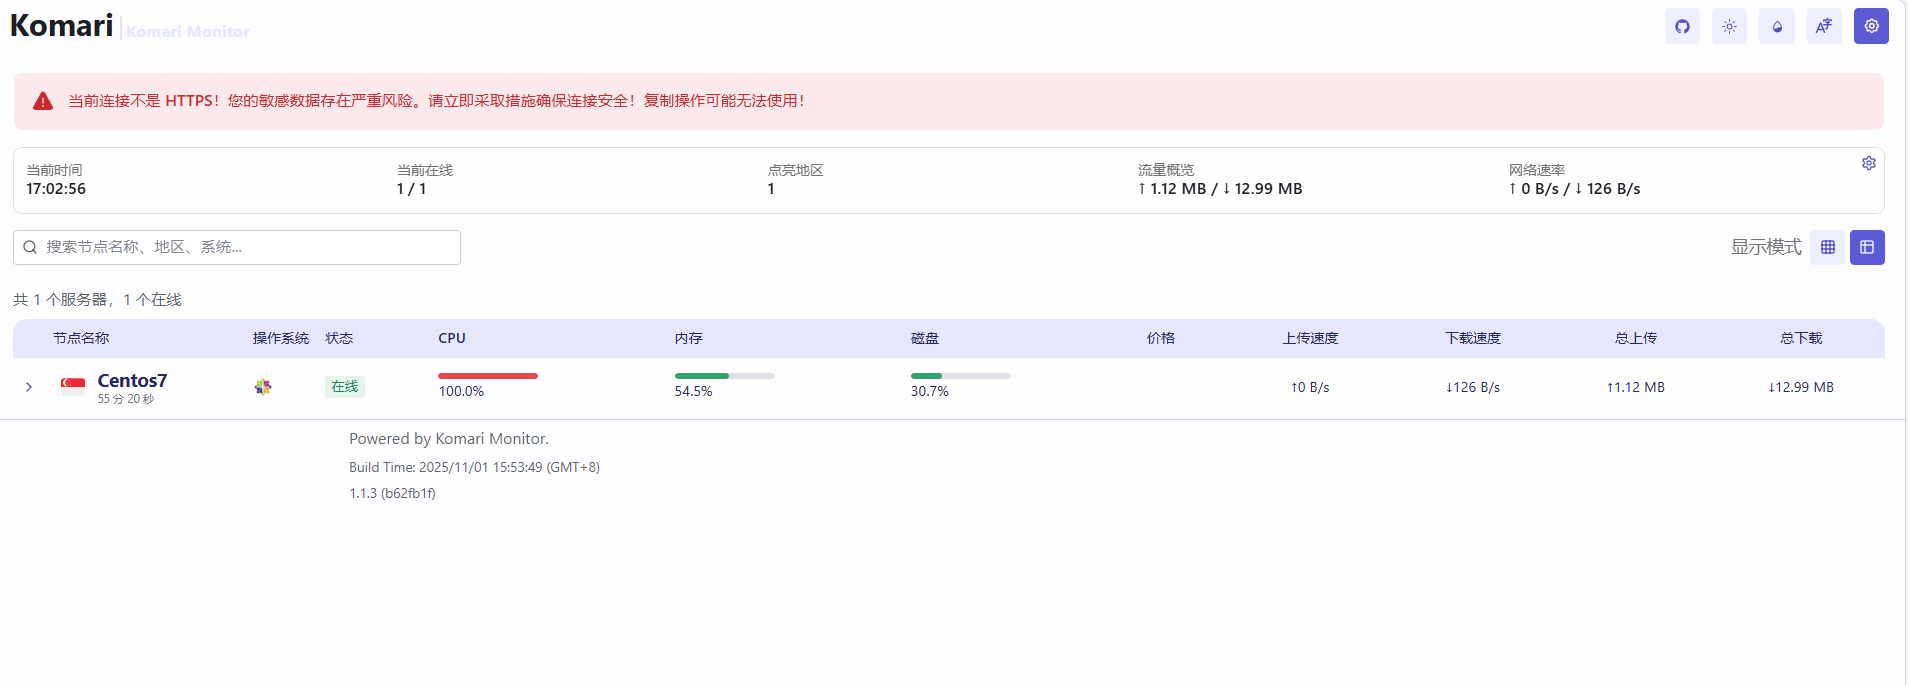
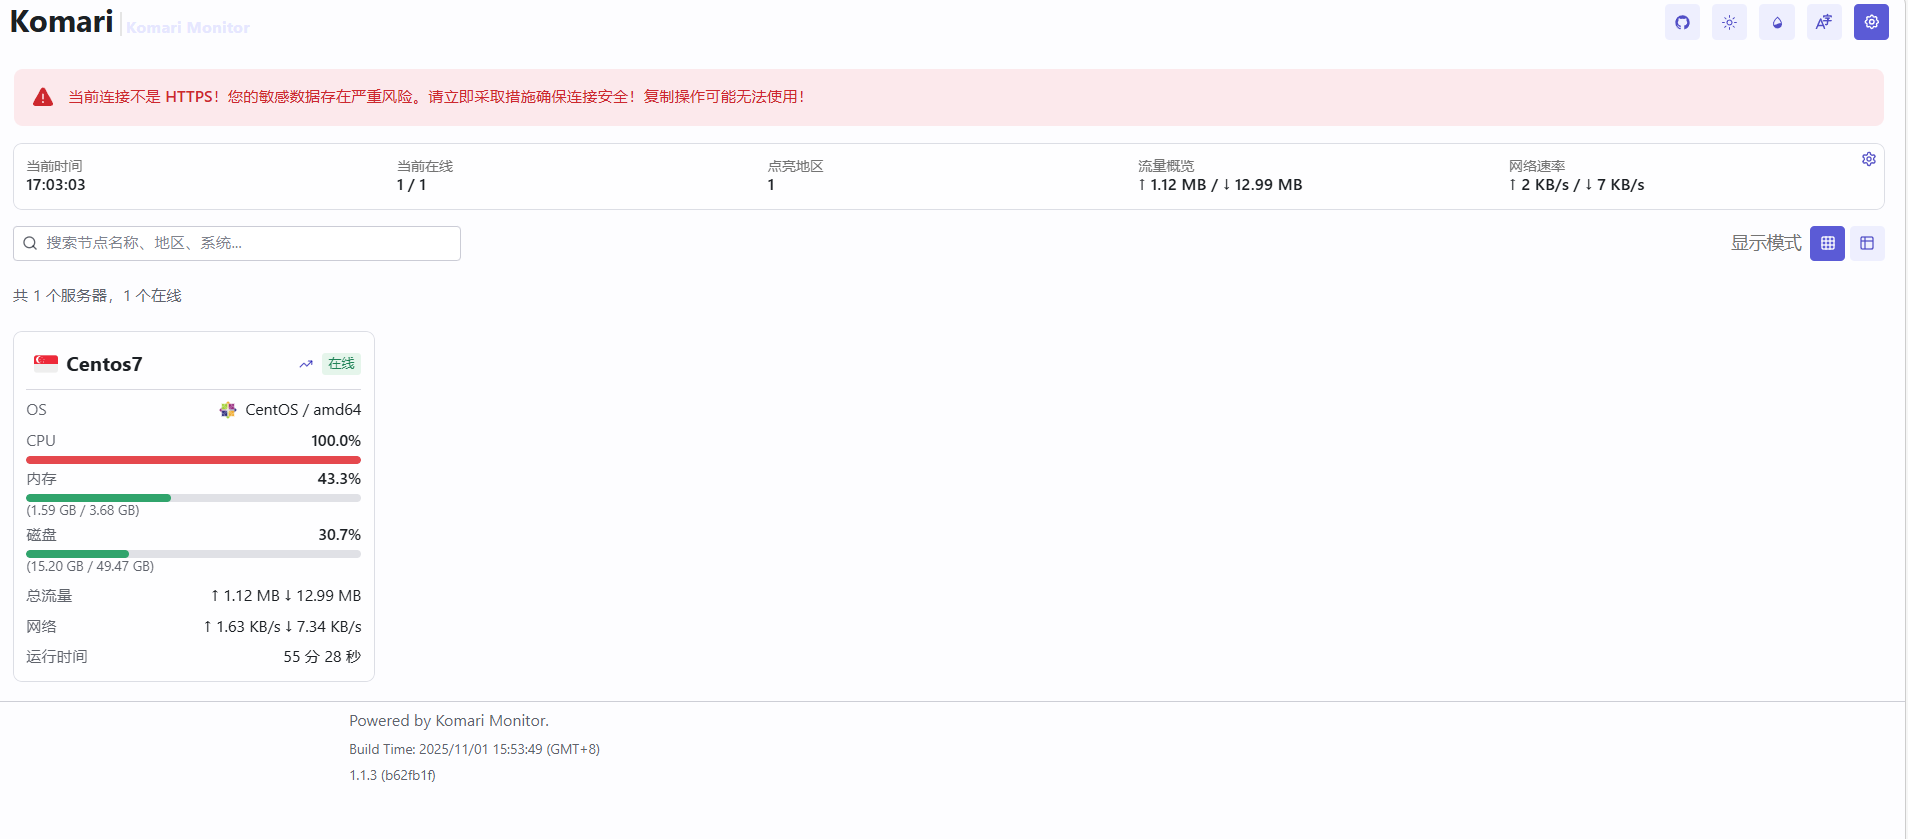
点进去查看详情:
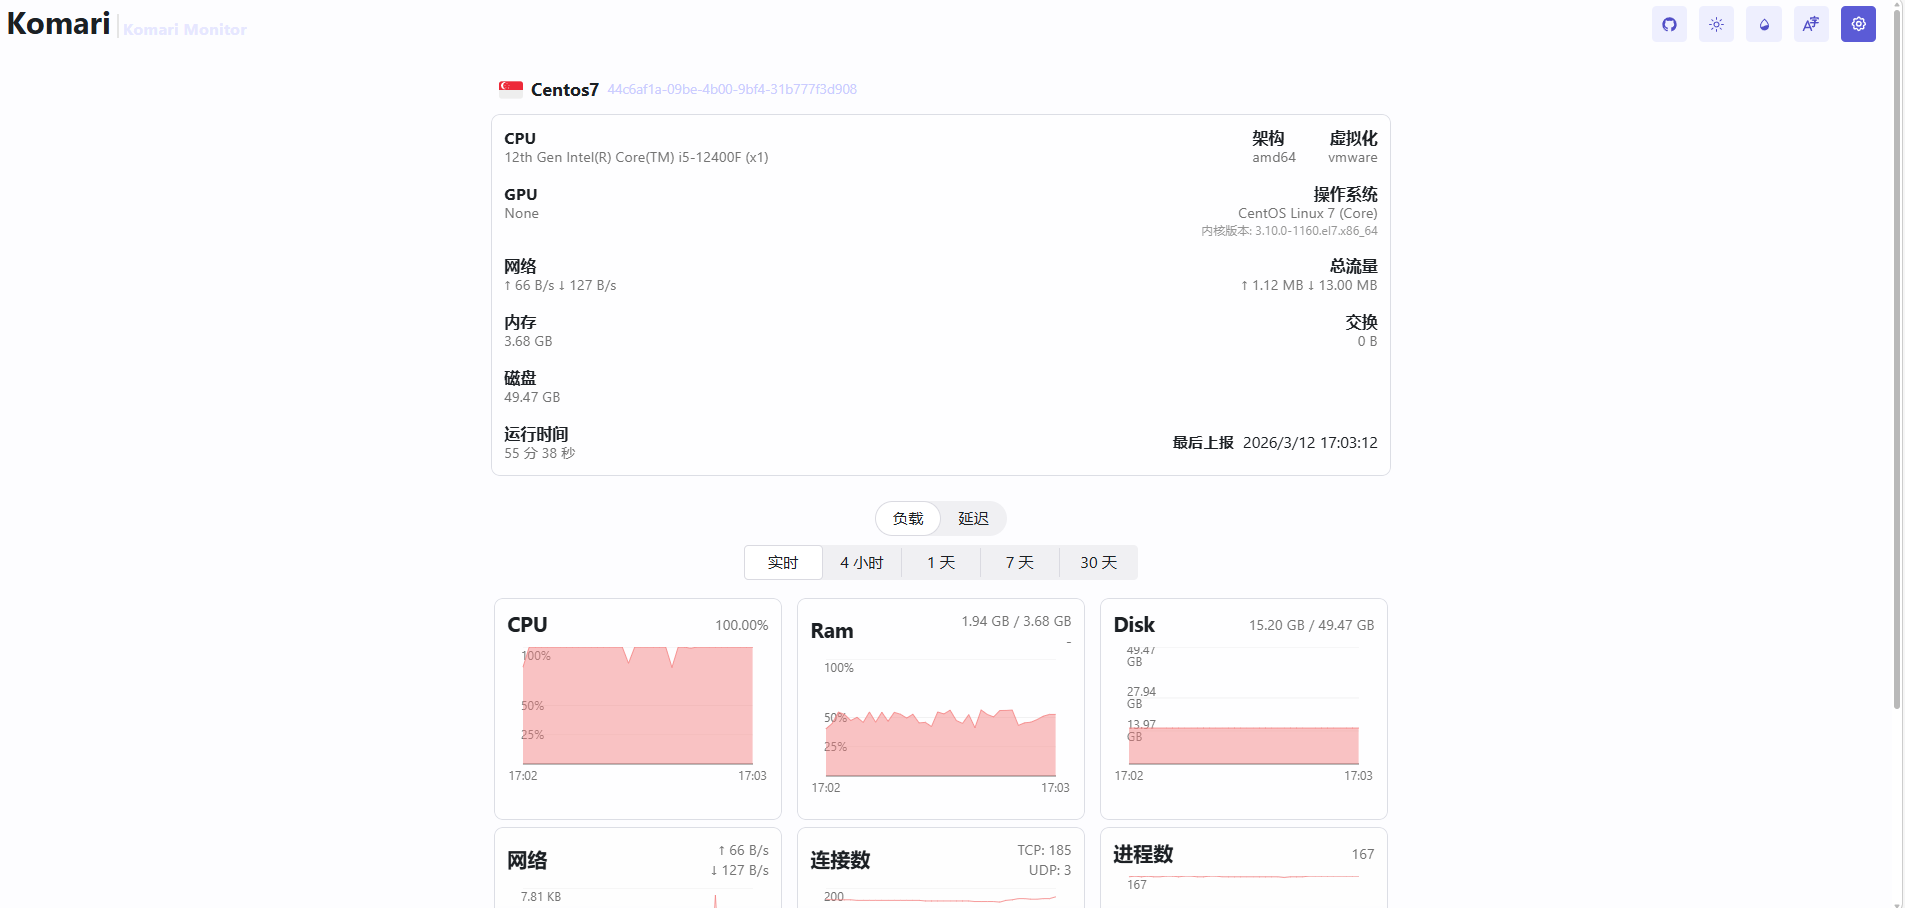
至此,我们成功部署了Komari轻量级服务器监控工具。
还在为自建监控只能在局域网查看而烦恼?
想在外网实时掌握服务器状态,却不想暴露 IP、配置域名、申请证书?
现在,只需一个工具 ——Cpolar,就能让你的轻量级监控神器Komari秒变公网服务!
5.安装cpolar实现随时随地开发
5.1 什么是cpolar?
cpolar是一款安全高效的内网穿透工具,无需公网IP或复杂配置,只需一条命令,即可将本地服务器、Web服务或任意端口映射到公网,让你随时随地远程访问内网应用,特别适合开发调试、远程运维和应急部署等场景。
5.2 部署cpolar
cpolar 可以将你本地电脑中的服务(如 SSH、Web、数据库)映射到公网。即使你在家里或外出时,也可以通过公网地址连接回本地运行的开发环境。
❤️以下是安装cpolar步骤:
使用一键脚本安装命令:
sudo curl https://get.cpolar.sh | sh
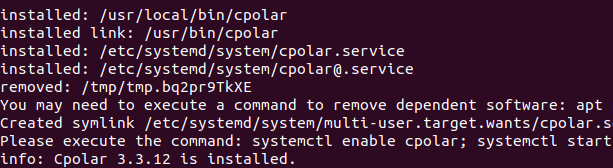
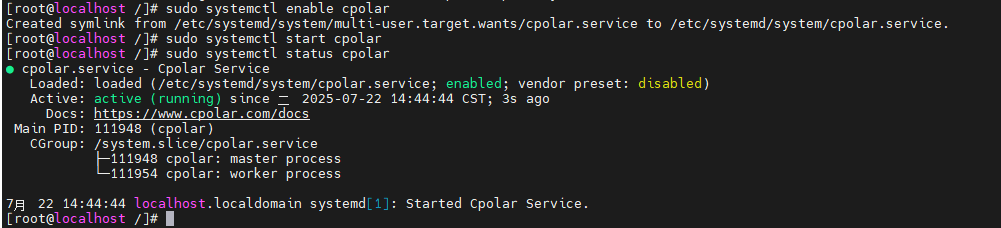
安装完成后,执行下方命令查看cpolar服务状态:(如图所示即为正常启动)
sudo systemctl status cpolar
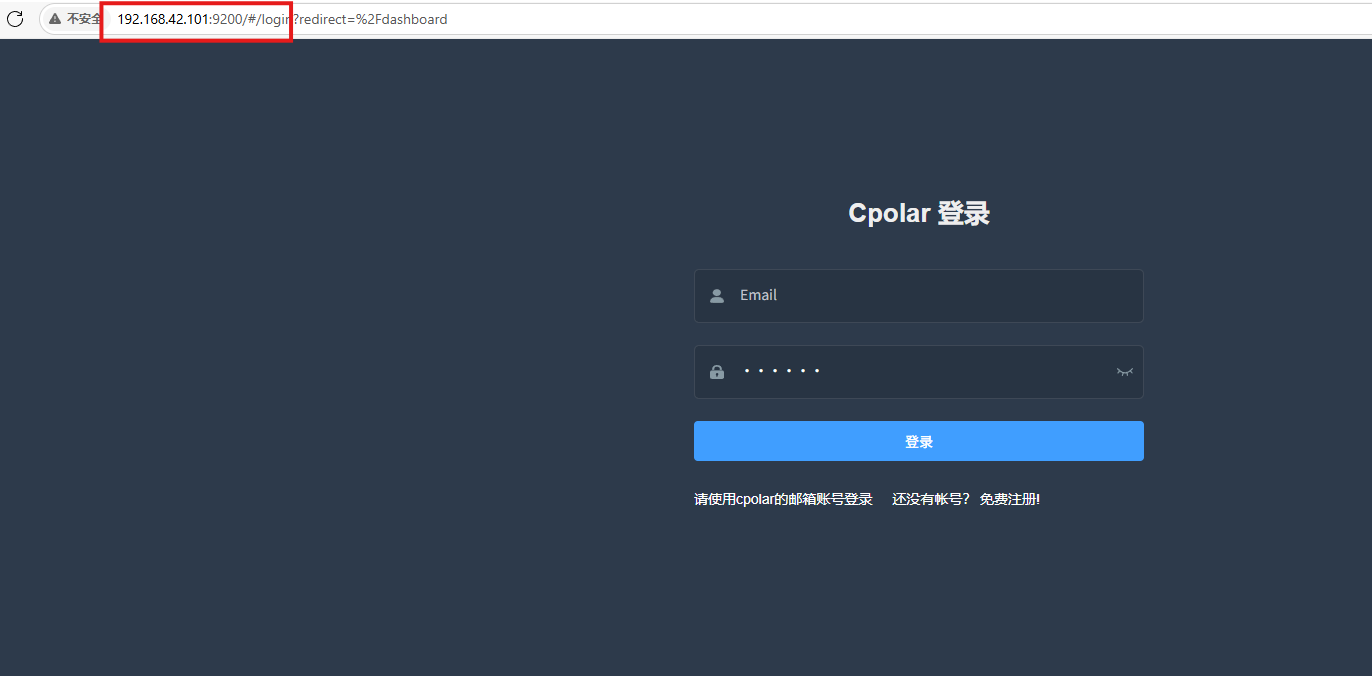
Cpolar安装和成功启动服务后,在浏览器上输入虚拟机主机IP加9200端口即:【http://ip:9200】访问Cpolar管理界面,使用Cpolar官网注册的账号登录,登录后即可看到cpolar web 配置界面,接下来在web 界面配置即可:
打开浏览器访问本地9200端口,使用cpolar账户密码登录即可,登录后即可对隧道进行管理。
6.配置公网地址
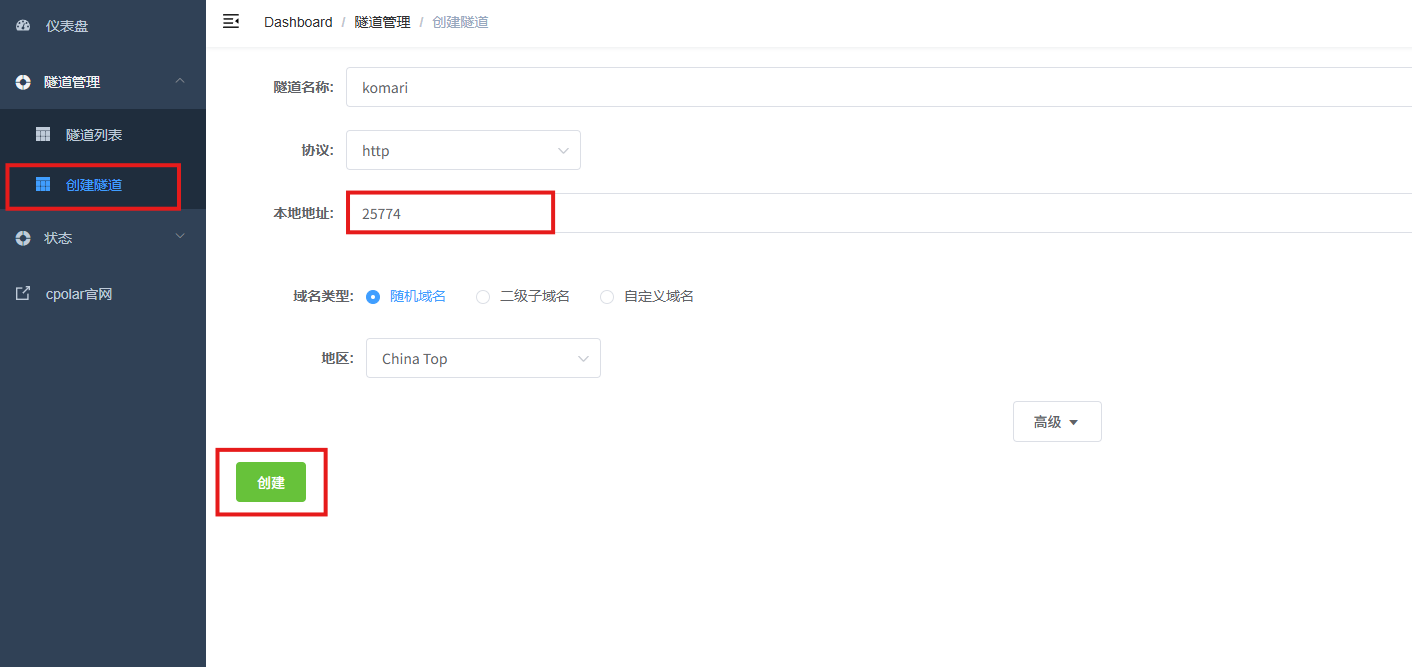
登录cpolar web UI管理界面后,点击左侧仪表盘的隧道管理——创建隧道:
- 隧道名称:可自定义,本例使用了:komari,注意不要与已有的隧道名称重复
- 协议:http
- 本地地址:25774
- 域名类型:随机域名
- 地区:选择China Top
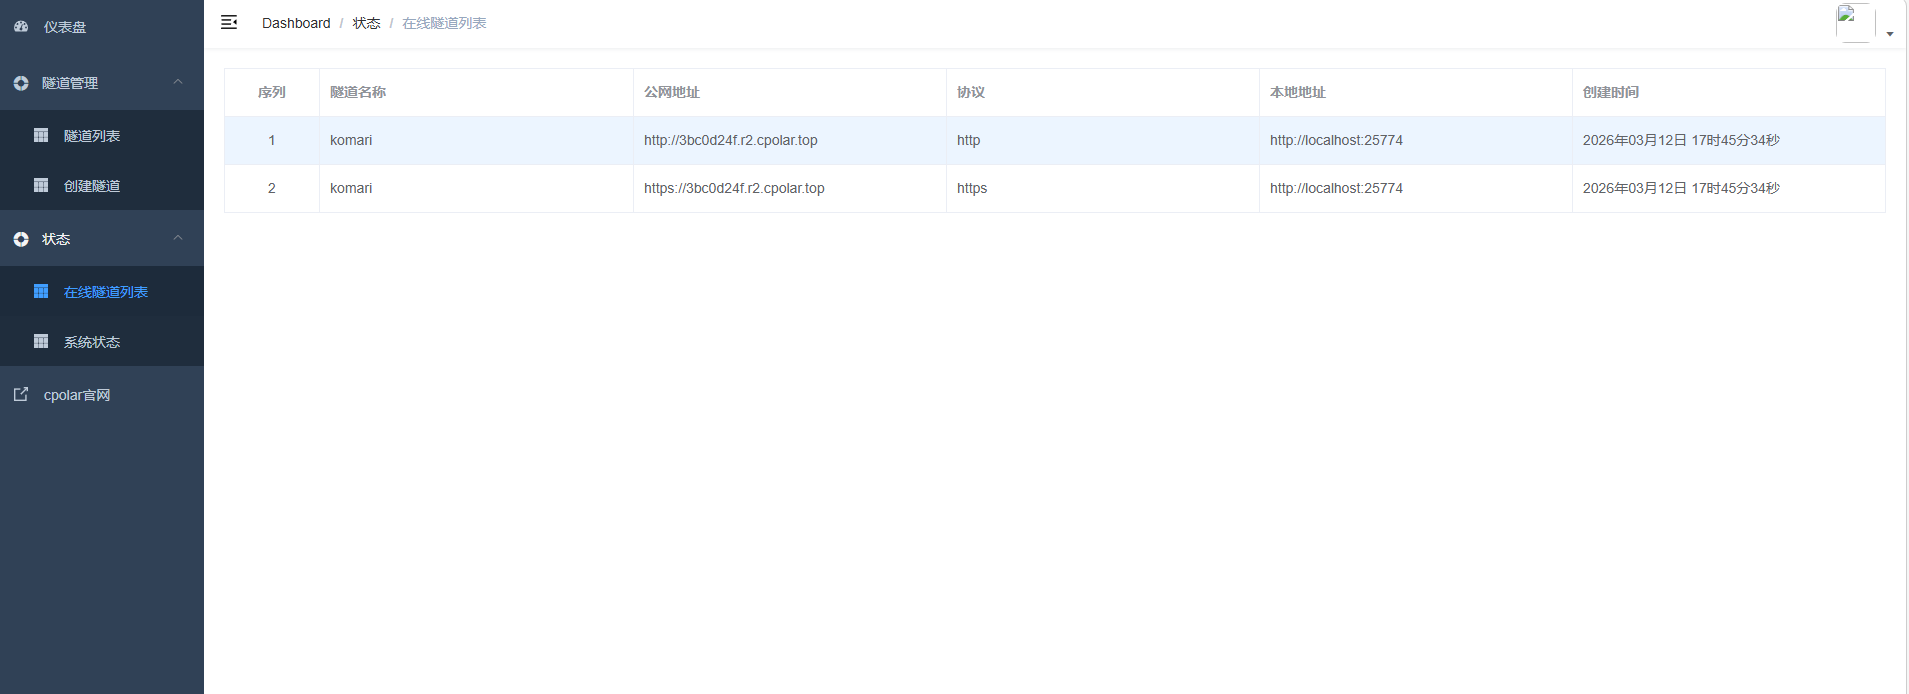
创建成功后,打开左侧在线隧道列表,可以看到刚刚通过创建隧道生成了公网地址,接下来就可以在其他电脑或者移动端设备(异地)上,使用地址访问。
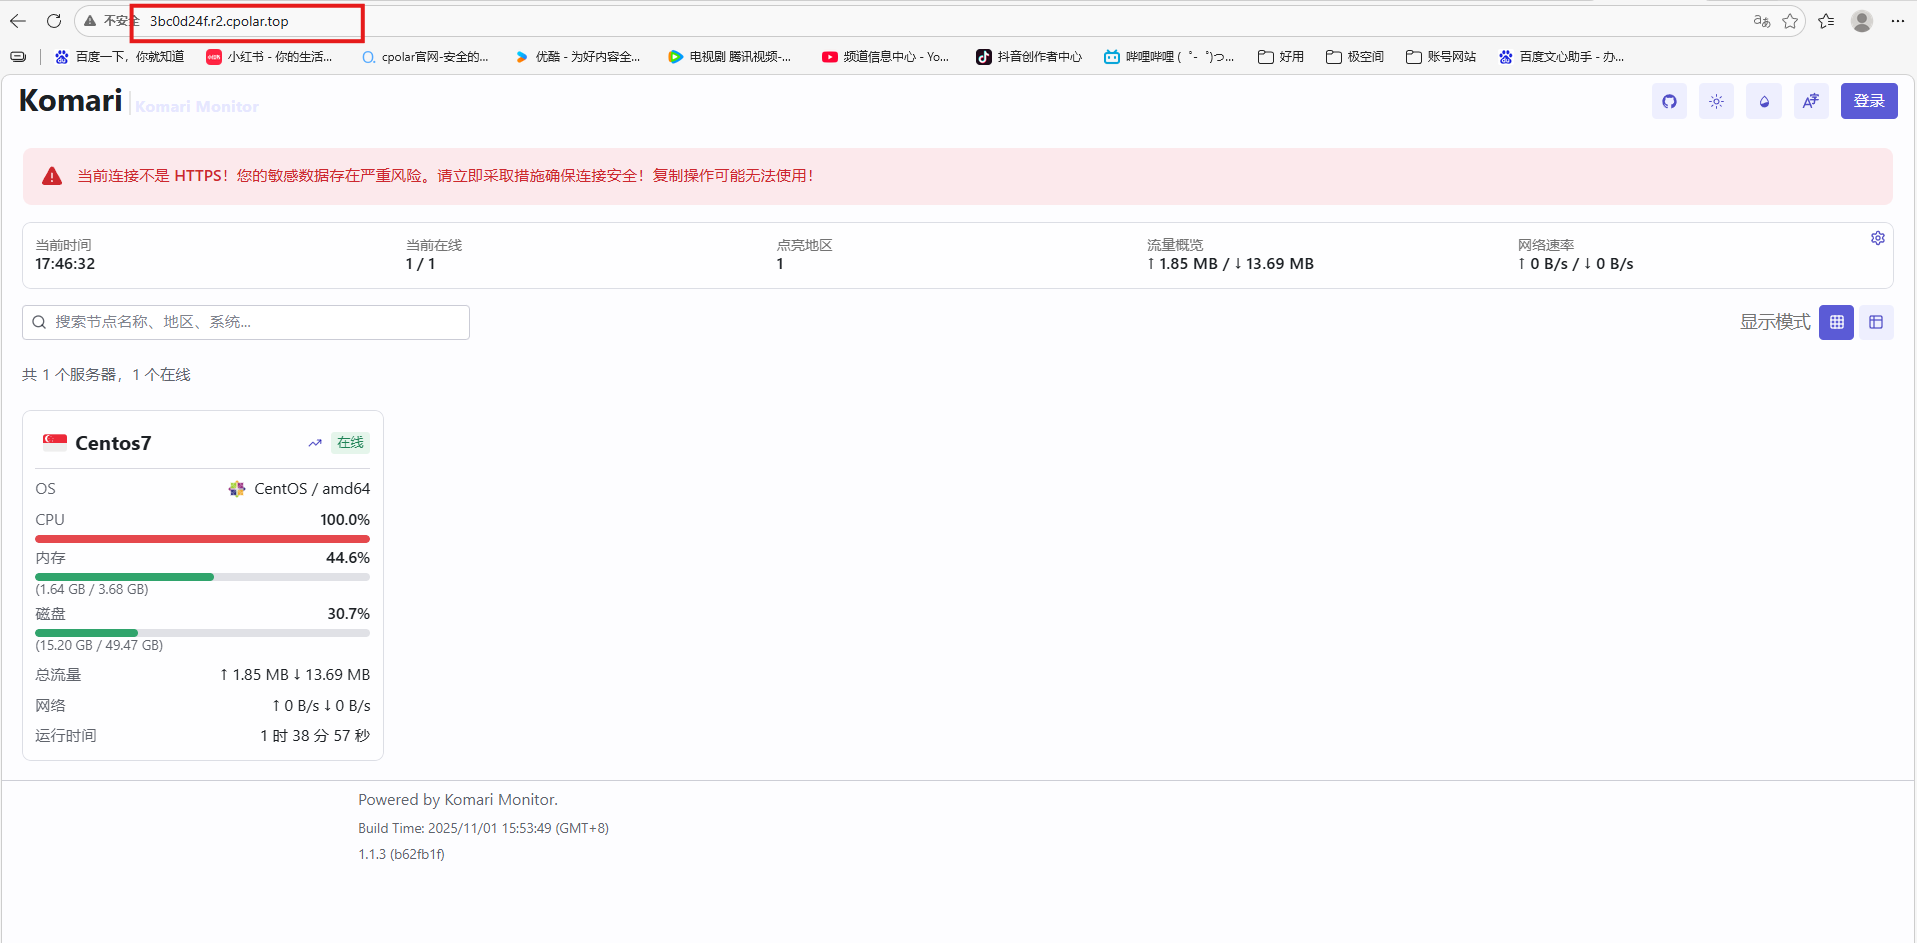
访问成功。
7.保留固定公网地址
使用cpolar为其配置二级子域名,该地址为固定地址,不会随机变化。
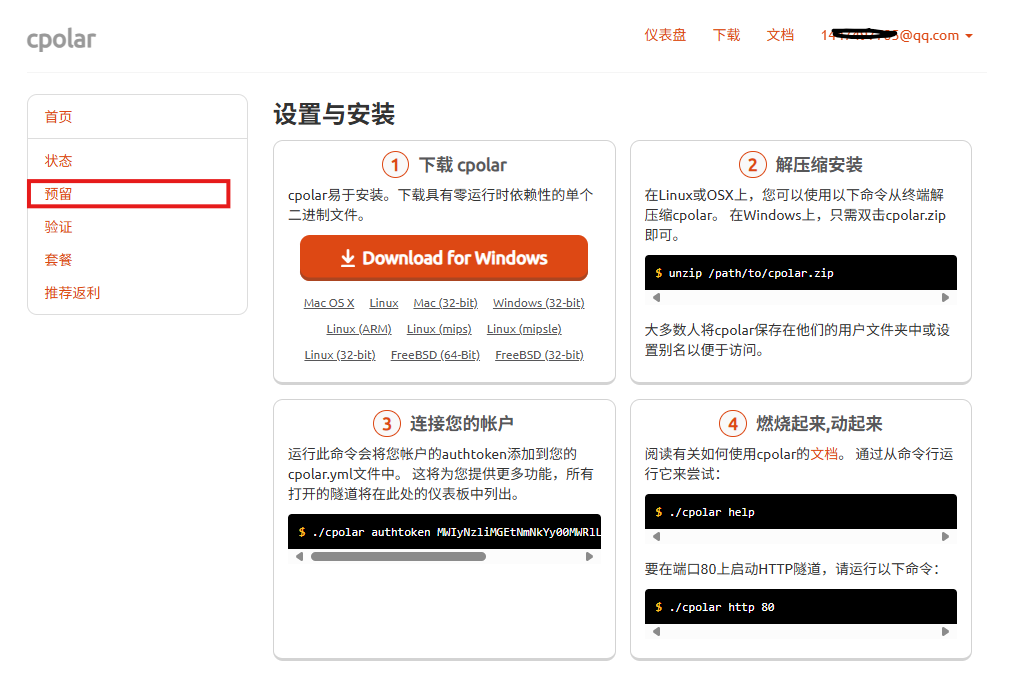
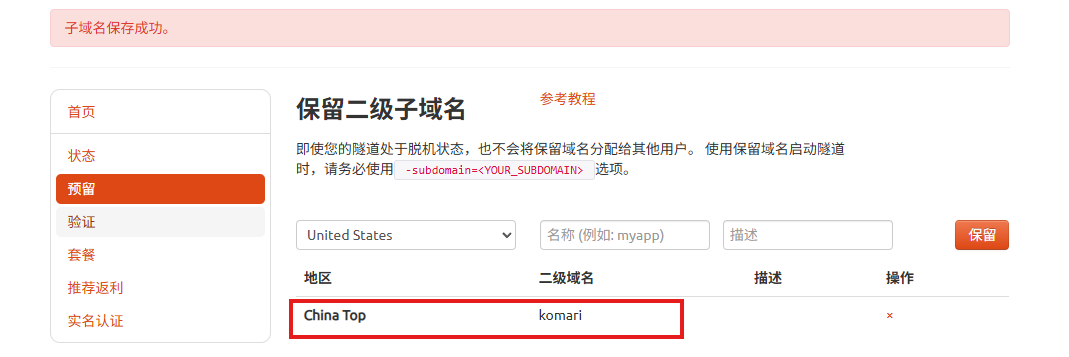
点击左侧的预留,选择保留二级子域名,地区选择china Top,然后设置一个二级子域名名称,我使用的是komari,大家可以自定义。填写备注信息,点击保留。
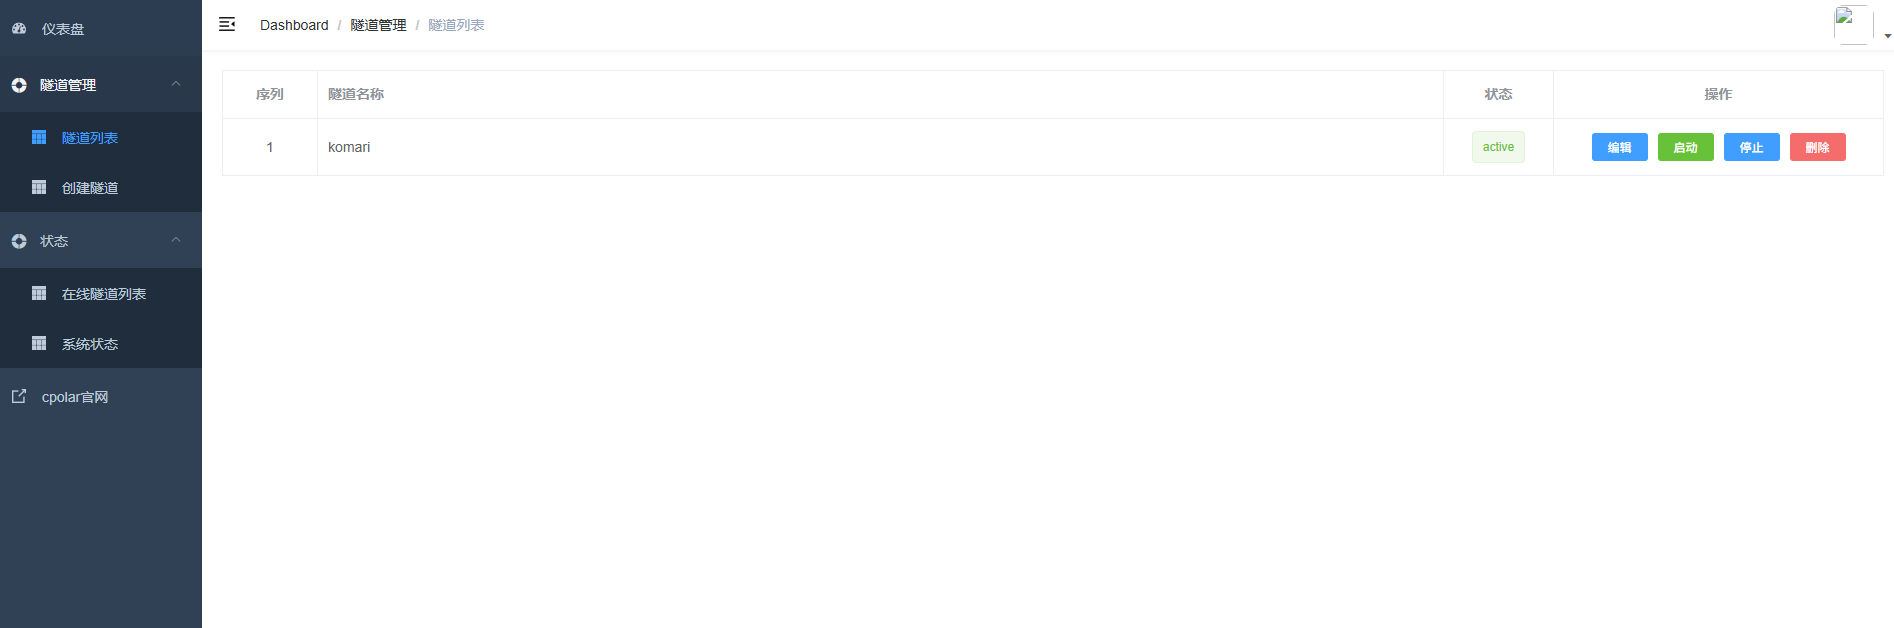
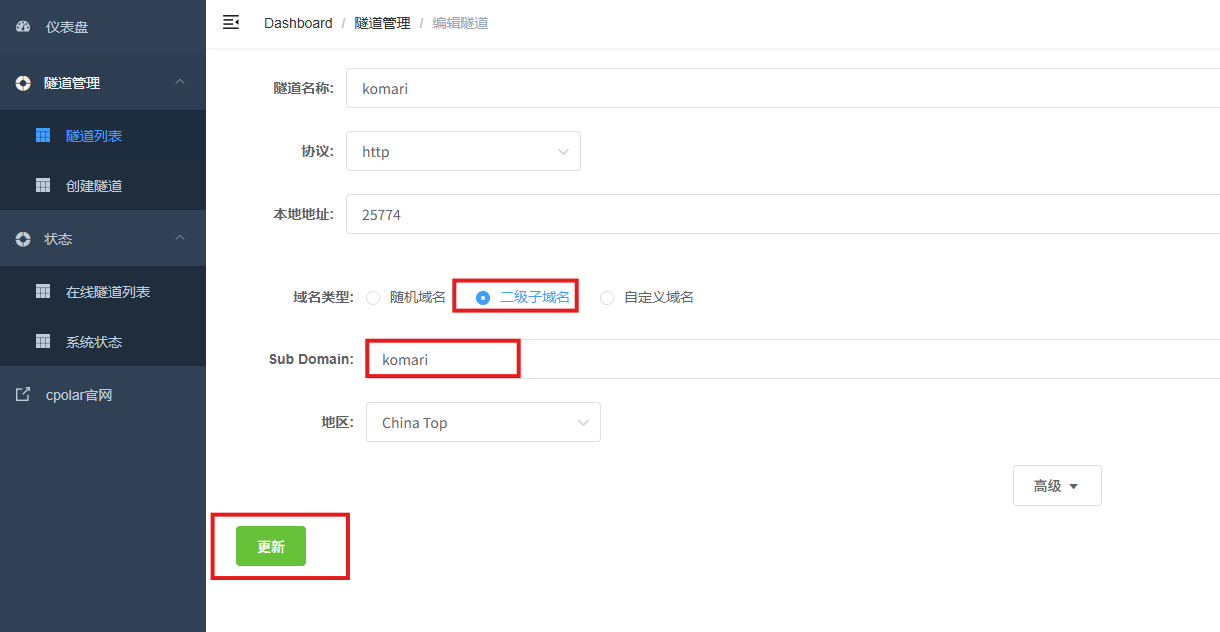
登录cpolar web UI管理界面,点击左侧仪表盘的隧道管理——隧道列表,找到所要配置的隧道,点击右侧的编辑。
修改隧道信息,将保留成功的二级子域名配置到隧道中
- 域名类型:选择二级子域名
- Sub Domain:填写保留成功的二级子域名
- 地区: China Top
点击更新
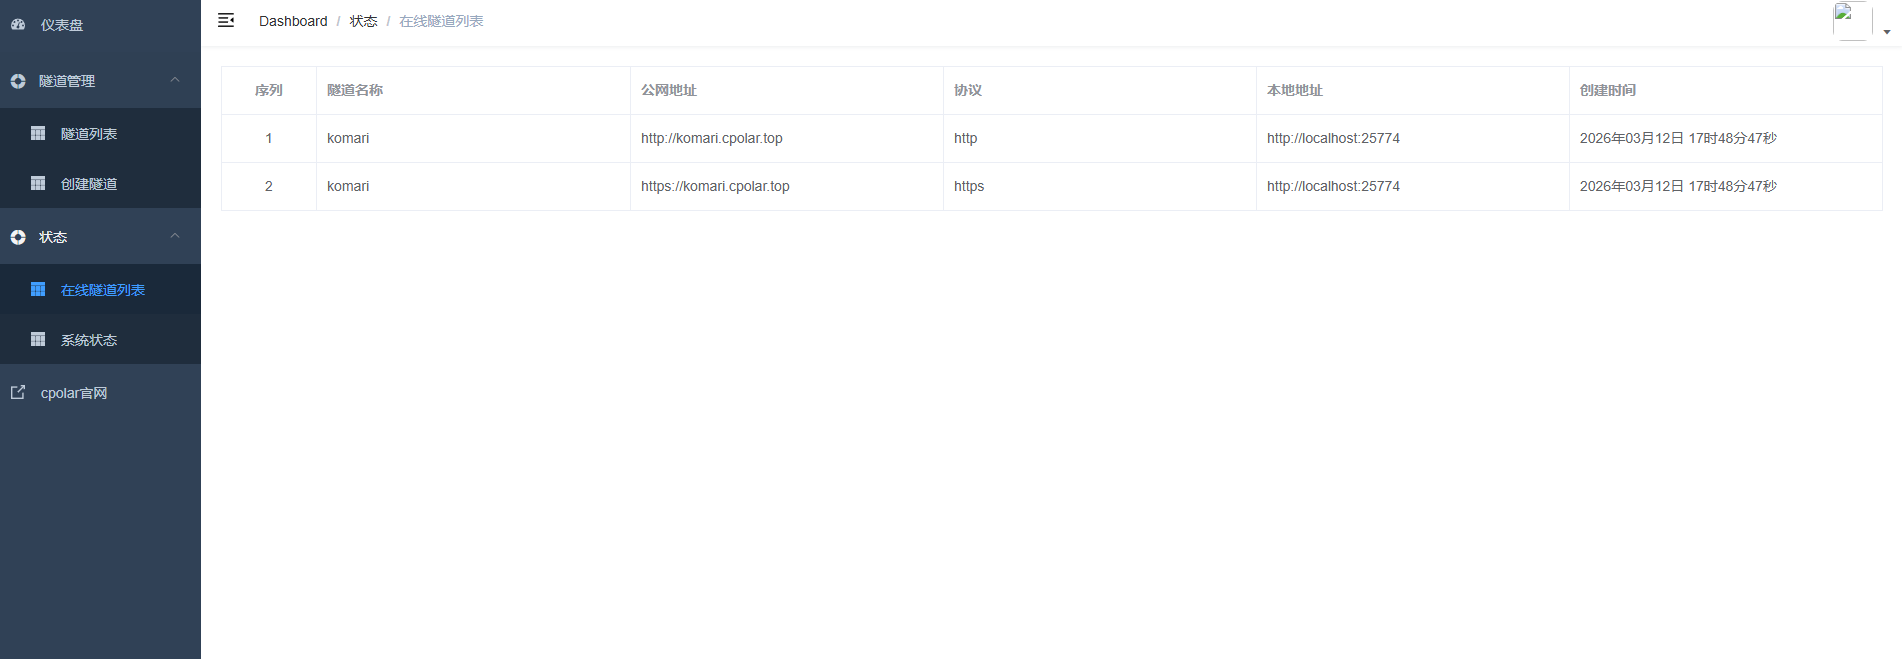
更新完成后,打开在线隧道列表,此时可以看到随机的公网地址已经发生变化,地址名称也变成了保留和固定的二级子域名名称。
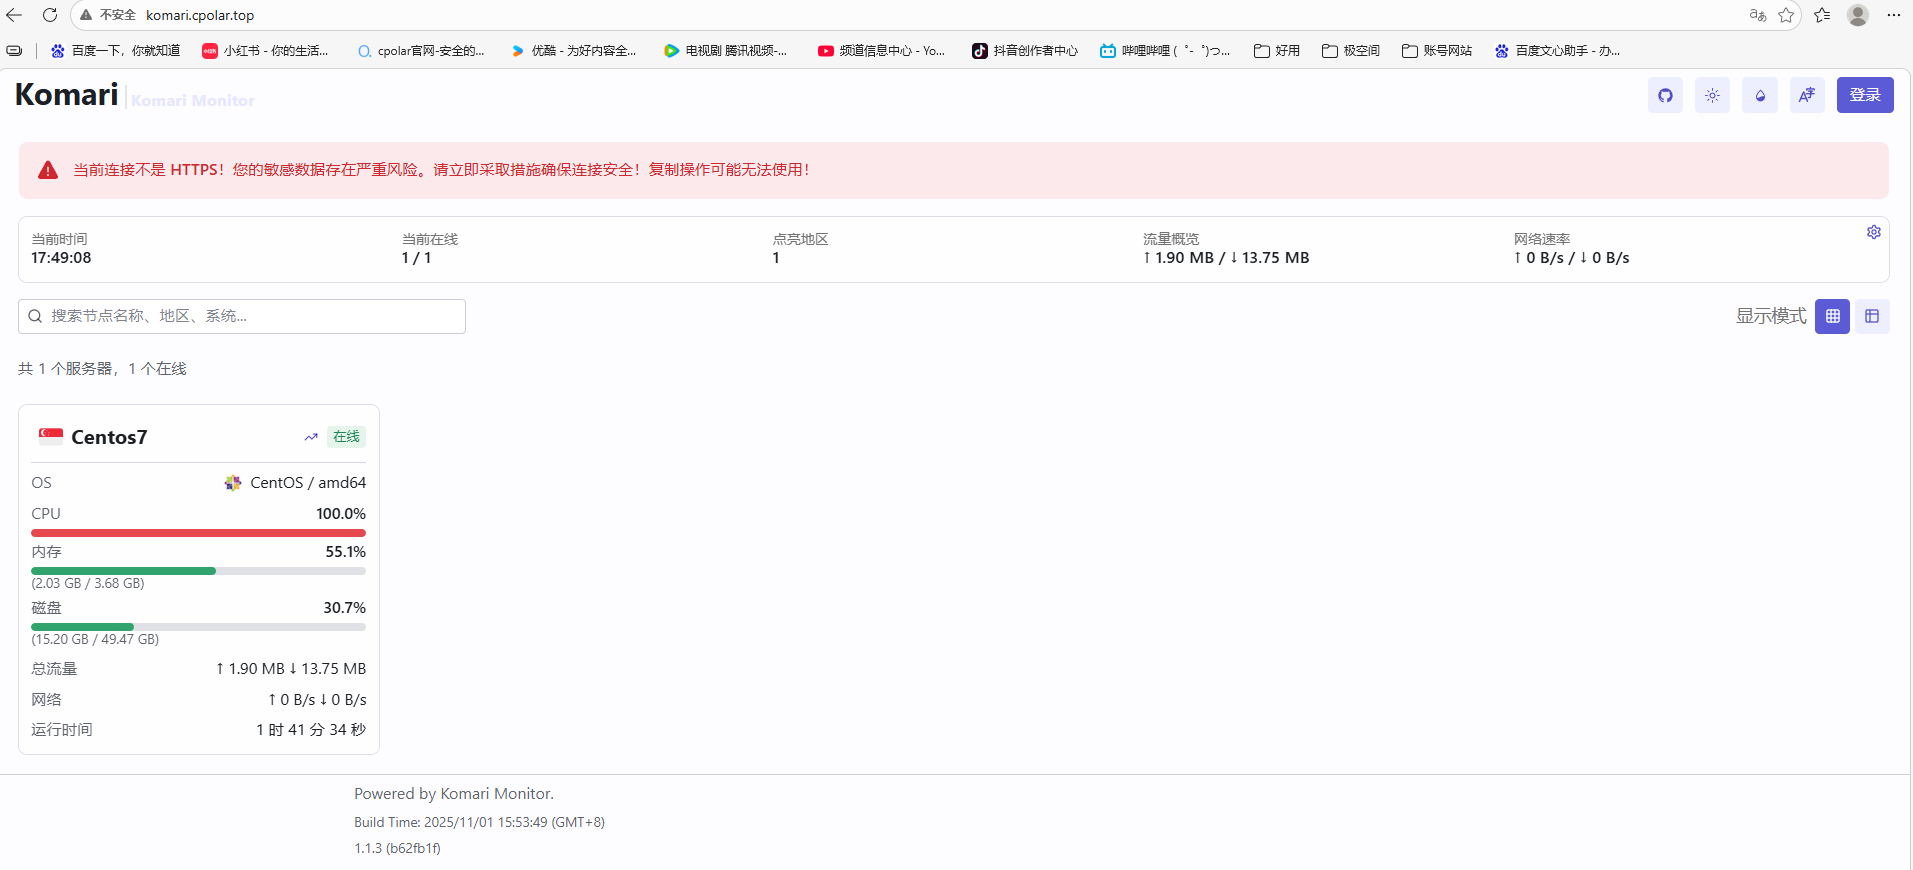
最后,我们使用固定的公网地址在任意设备的浏览器中访问,可以看到成功访问的页面,这样一个永久不会变化的二级子域名公网网址即设置好了。
总结
完成以上配置后,Komari服务端已经通过Docker运行,并可以通过25774端口打开管理页面。
本文在Komari后台创建了一个监控节点,并在测试服务器中执行对应的Agent安装指令。节点成功接入以后,可以在统一页面中查看服务器运行状态和详细信息,同时还验证了Komari提供的Web终端入口。
对于长期运行的监控系统,数据持久化尤其需要确认。本文给出的Docker Run和Docker Compose示例使用了不同的容器内数据目录,因此实际部署前应按照当前Komari版本确认真正的数据存储路径,并通过删除、重建容器后的数据恢复测试验证挂载是否生效。
通过cpolar为25774端口创建公网隧道后,还可以从其他网络环境打开Komari管理页面。由于这个后台不仅包含服务器运行信息,还具备远程终端等管理能力,公网使用时应优先采用HTTPS,并使用独立的强管理员密码和必要的额外访问控制,不应把随机域名或固定二级子域名本身当作安全措施。
如果被监控Agent也位于其他网络,还需要确保Agent配置中的Komari Server地址本身长期可达。随机公网地址如果发生变化,可能会影响节点重新连接,因此应根据Komari实际Agent配置方式规划稳定的服务地址。
从Docker部署、节点接入,到监控查看和远程访问,本文完成了一套Komari轻量服务器监控的基础搭建流程。

AtomGit 是由开放原子开源基金会联合 CSDN 等生态伙伴共同推出的新一代开源与人工智能协作平台。平台坚持“开放、中立、公益”的理念,把代码托管、模型共享、数据集托管、智能体开发体验和算力服务整合在一起,为开发者提供从开发、训练到部署的一站式体验。
更多推荐



 10
 0
- 0


 已为社区贡献260条内容

所有评论(0)