Cybellum Platform 3.11 版本更新说明
本文档详细介绍了 Cybellum Platform 3.11 版本相比 3.4.2 版本的主要更新内容,包括新增功能模块和功能增强。
目录
1. 版本概述
Cybellum Platform 3.11 版本是产品安全平台的重要更新,相比 3.4.2 版本,新增了 10+ 个功能模块,并对多项核心功能进行了增强。本次更新重点强化了以下能力:
| 更新领域 | 主要内容 |
|---|---|
| AI智能化 | 新增AI智能助手,提供上下文感知的帮助功能 |
| 威胁情报 | 新增威胁目录模块,支持全局漏洞和安全新闻检索 |
| 硬件管理 | 新增HBOM硬件物料清单管理能力 |
| 事件响应 | 新增完整的事件管理生命周期 |
| 安全测试 | 新增模糊测试和渗透测试集成 |
| 合规标准 | 支持CSAF行业标准工作流 |
2. 新增功能模块
2.1 Ask Roman - AI智能助手
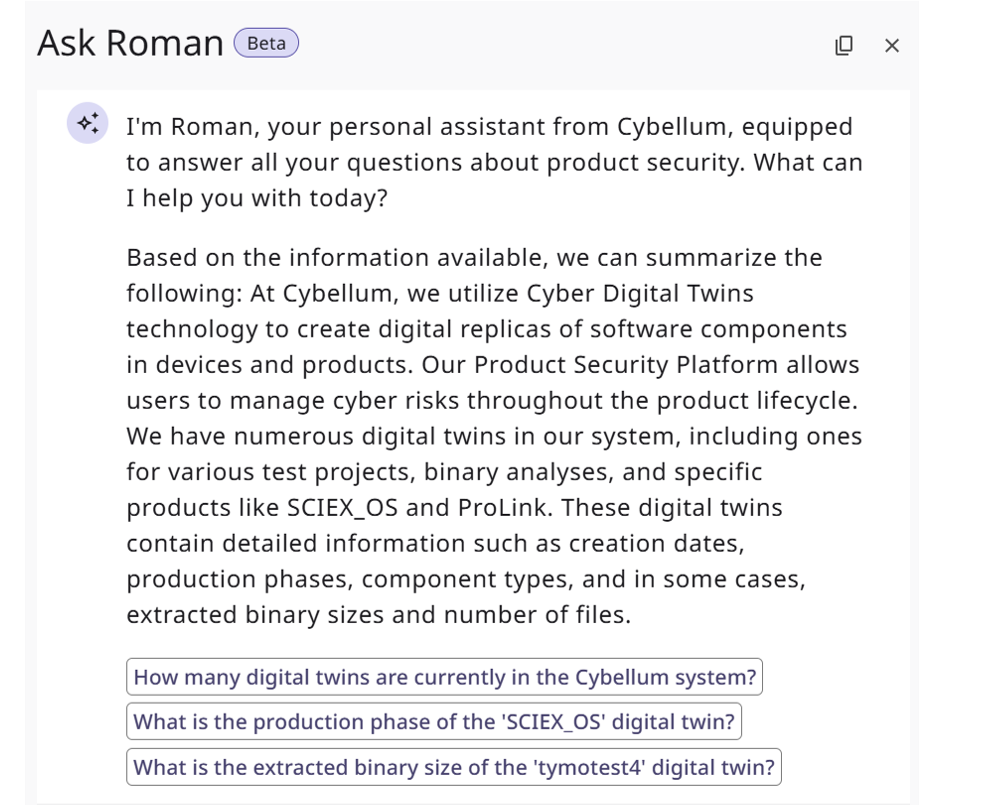
功能定位:Ask Roman 是 Cybellum 平台集成的 AI 智能聊天助手,提供上下文感知的帮助功能,帮助用户快速获取信息、完成任务。
注意:此功能仅适用于 SaaS 部署模式,需要与 AI 处理器集成。如需启用,请联系 Cybellum 支持团队。
核心能力
| 能力 | 描述 |
|---|---|
| 页面上下文感知 | 理解当前页面的固件详情、发现包、已识别问题、评估上下文 |
| 知识库集成 | 整合内部知识库和产品文档,回答通用操作问题 |
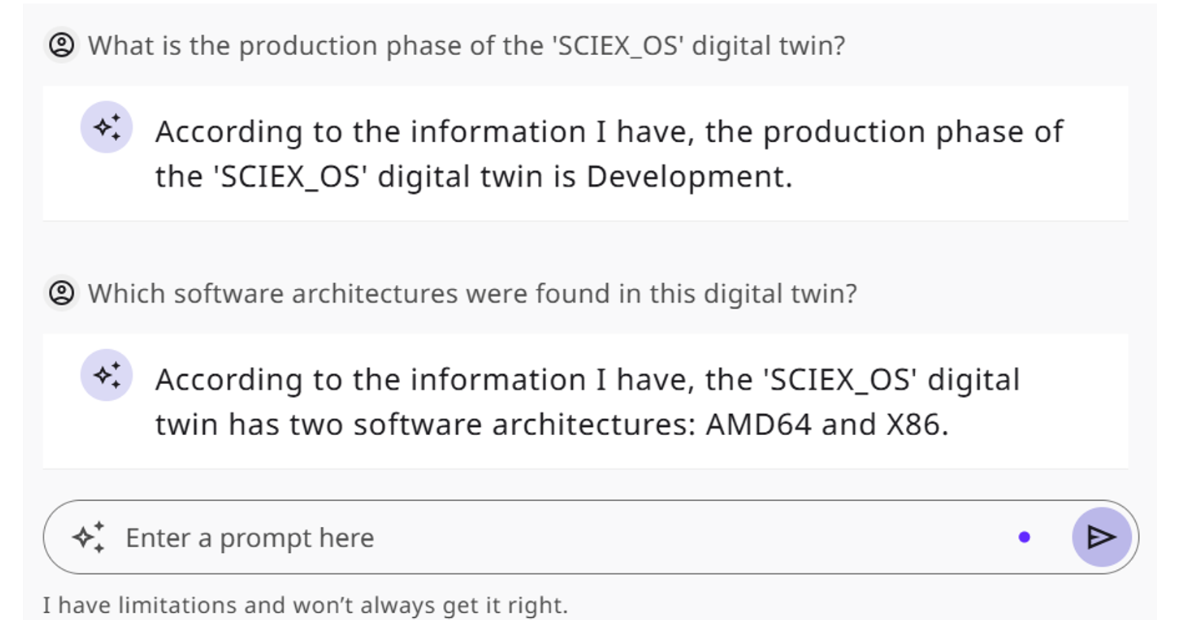
| 历史记录感知 | 记住对话历史,支持连续交互 |
| 高性能响应 | 专注于快速、高效的响应能力 |
使用方式
Ask Roman 入口位于每个页面的右下角,点击聊天图标即可启动对话:
交互示例
上下文相关问答:
历史感知对话:
应用场景
- 快速查询:询问组件的生产阶段、软件架构等信息
- 操作指导:了解如何添加组件、支持的评估类型等
- 问题排查:获取常见问题的解决方案
2.2 Threat Directory - 威胁目录
功能定位:威胁目录模块提供漏洞和安全情报的集中检索与管理能力,支持安全分析师全局搜索威胁信息。
2.2.1 漏洞目录 (Vulnerability Directory)
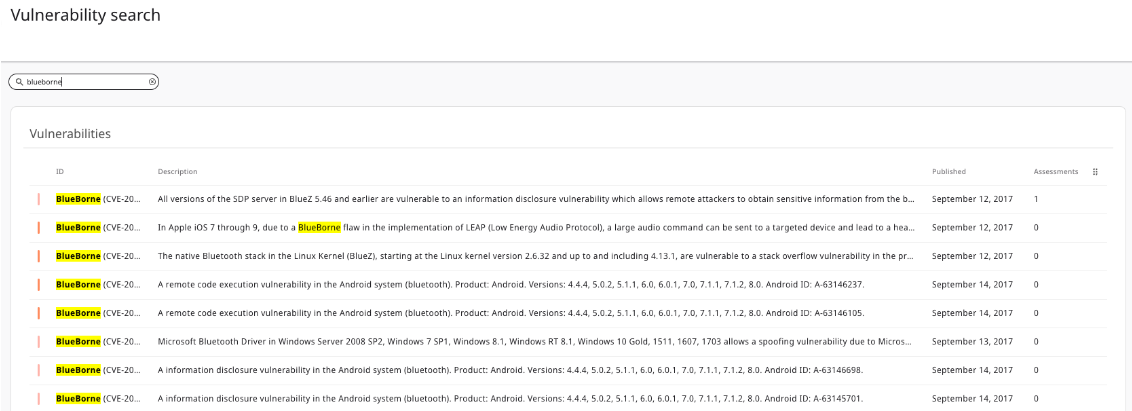
漏洞目录支持全局漏洞搜索,无需评估上下文即可查看漏洞详情。
主要功能:
漏洞详情视图:
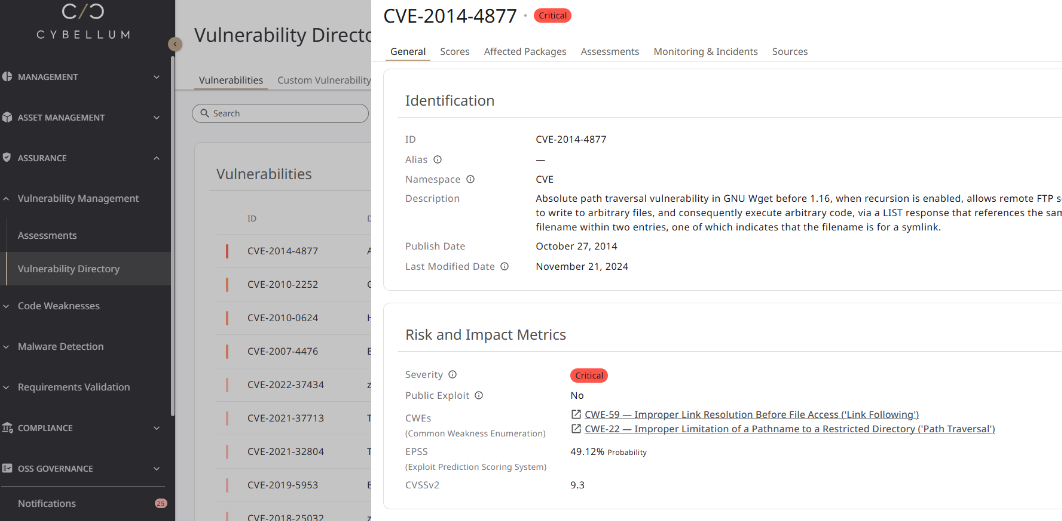
信息标签页:
| 标签页 | 内容 |
|---|---|
| General | 漏洞身份和影响概述 |
| Scores | 各种评分模型的详细指标 |
| Affected Packages | 平台所有评估中发现该漏洞的 SBOM 包列表 |
| Assessments | 跨评估漏洞视图 |
| Monitoring & Incidents | 安全监控事件追踪 |
| Sources | Cybellum 使用的各漏洞情报源原始数据 |
2.2.2 安全新闻目录 (News Directory)
安全新闻目录提供安全新闻的集中管理和检索能力:
- 支持安全新闻搜索
- 自定义新闻组管理
- 私有新闻 CSV 导入
2.2.3 自定义漏洞组
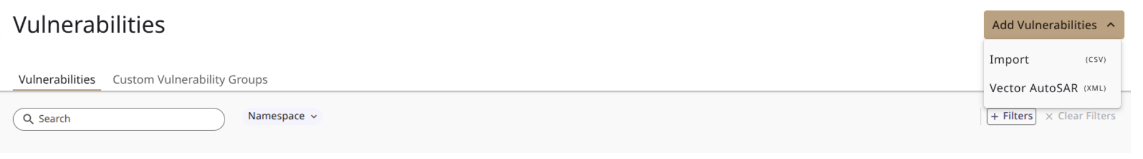
支持通过 CSV 或 XML 格式导入私有漏洞信息,扩展平台漏洞数据库。
2.3 HBOM Management - 硬件物料清单管理
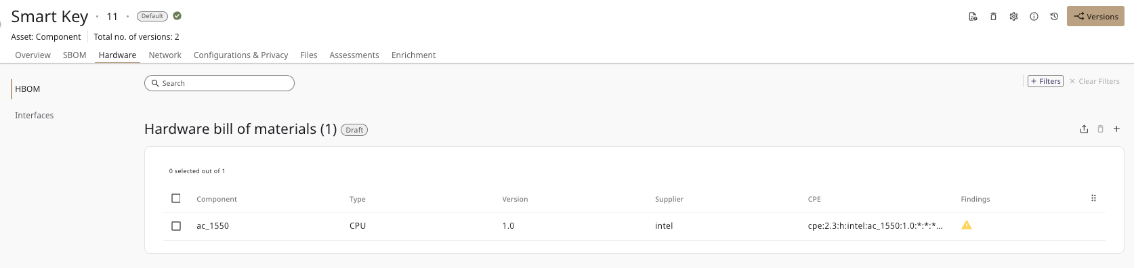
功能定位:HBOM(Hardware Bill of Materials)管理模块支持对组件中硬件资产的清单化管理,实现软件和硬件资产的统一视图。
支持的硬件类型
| 类型 | 必填属性 |
|---|---|
| CPU | CPU 位大小 |
| RAM | RAM 大小 |
| GPU | - |
| Other | - |
硬件组件属性
- Supplier:硬件供应商(支持 CPE 厂商搜索)
- Product:硬件产品名称
- Type:硬件类型
- Version:硬件组件版本
- Number of items:组件数量
- CPE:硬件 CPE 标识(用于漏洞关联)
- SKU:硬件 SKU
- Description:硬件描述
添加硬件组件
编辑硬件组件
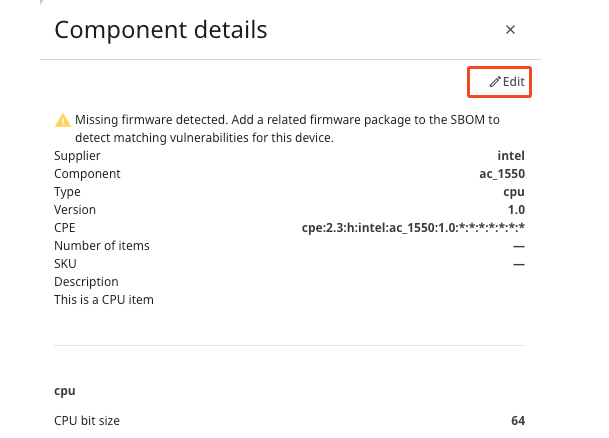
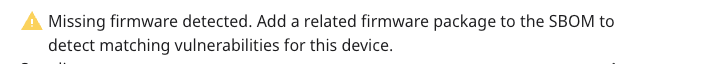
固件关联提示
系统会自动检测硬件组件是否关联了对应的固件 SBOM 包,并给出警告提示:
2.4 Incident Management - 事件管理
功能定位:事件管理模块为 PSIRT 团队提供完整的安全事件生命周期管理能力,支持事件的创建、分析、处理和报告生成。
事件创建
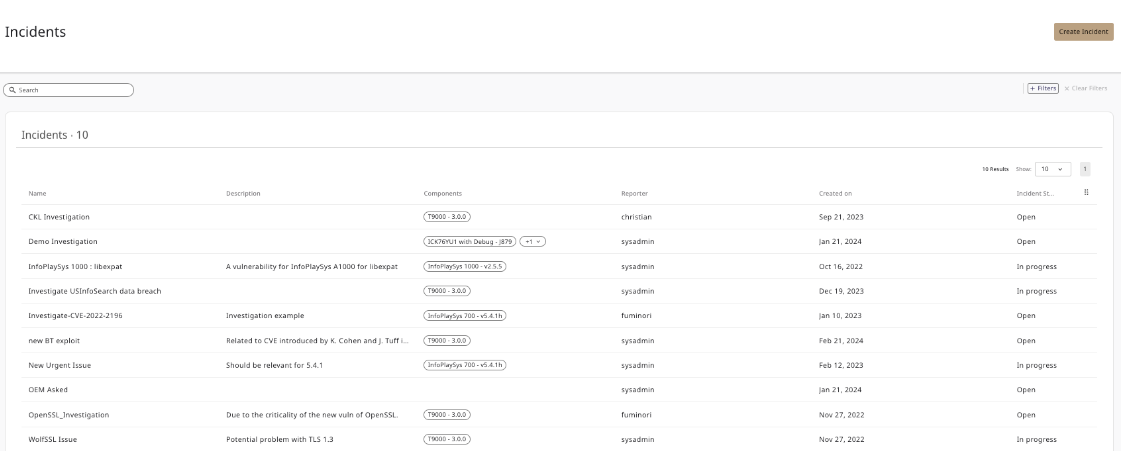
创建事件时需填写:
- 事件名称
- 事件描述
事件状态管理
| 状态 | 说明 |
|---|---|
| Open | 事件已创建,待处理 |
| In Progress | 正在处理中 |
| Not Relevant | 不相关 |
| Closed | 已关闭 |
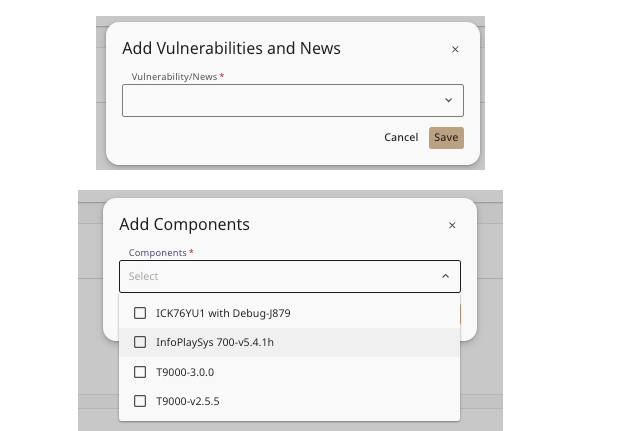
关联漏洞和组件
支持将监控页面发现的漏洞和组件添加到事件中:
风险分析
事件分析包含完整的风险评估流程:
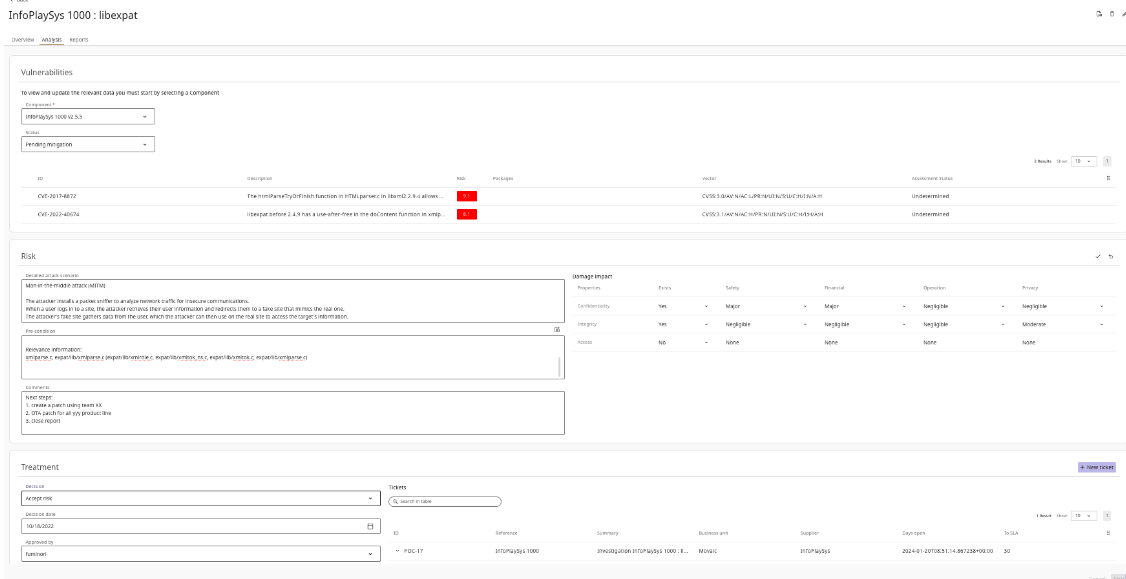
分析内容:
- 详细攻击场景
- 前置条件(系统自动填充受影响包和相关性信息)
- 评论
- 损害影响矩阵(CIA 属性和 SFOP 指标)
处理决策
| 决策类型 | 说明 |
|---|---|
| Accept risk | 接受风险 |
| Transfer | 转移风险 |
| Avoid / Eliminate | 避免/消除风险 |
| Reduction | 降低风险 |
事件报告生成
支持自定义模板导出事件分析报告:
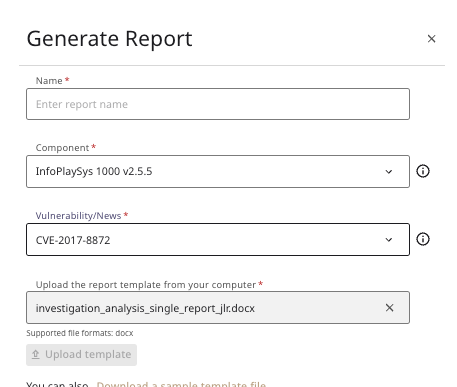
2.5 Product Security Testing - 产品安全测试
功能定位:3.11 版本新增产品级安全测试集成,支持模糊测试和渗透测试报告管理。
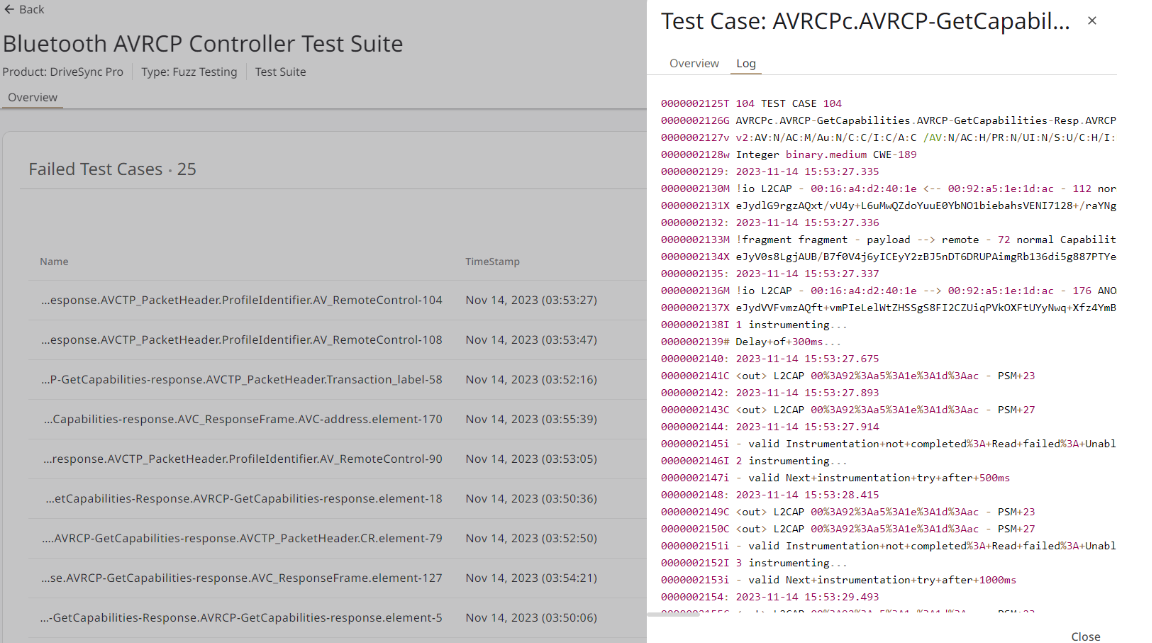
2.5.1 模糊测试 (Fuzz Testing)
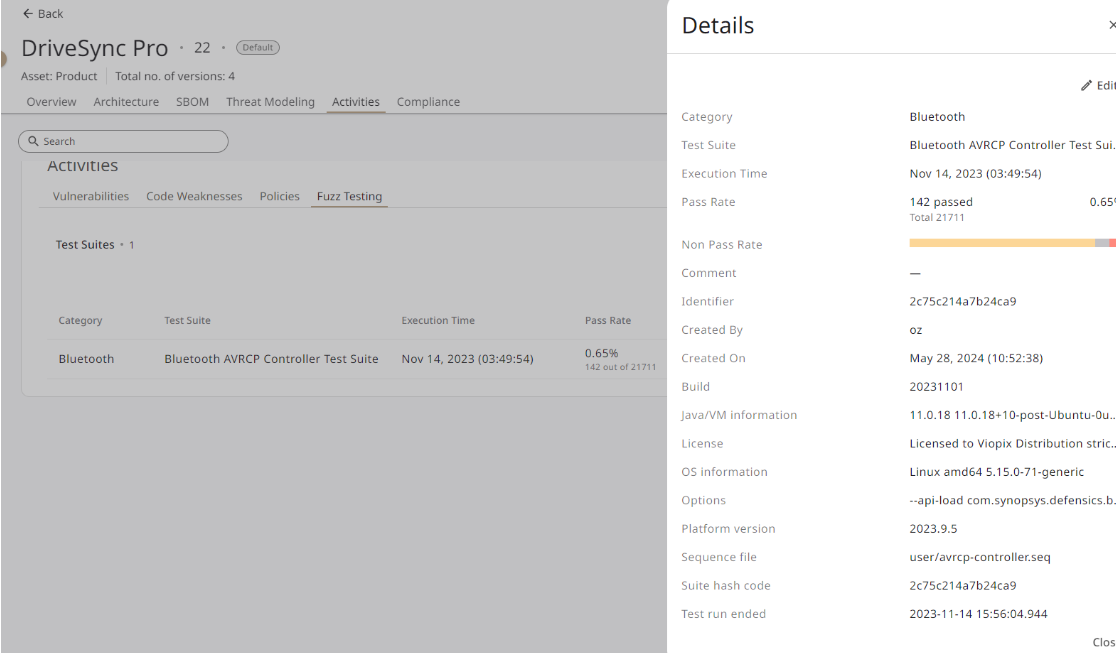
支持集成 Synopsys Defensics 和 Vector CANoe 测试工具。
测试套件管理:
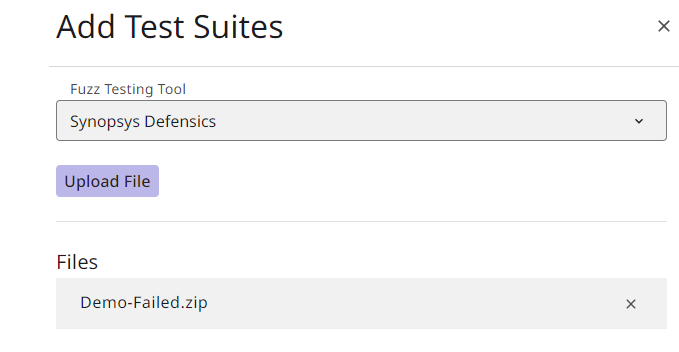
测试结果查看:
失败用例详情:
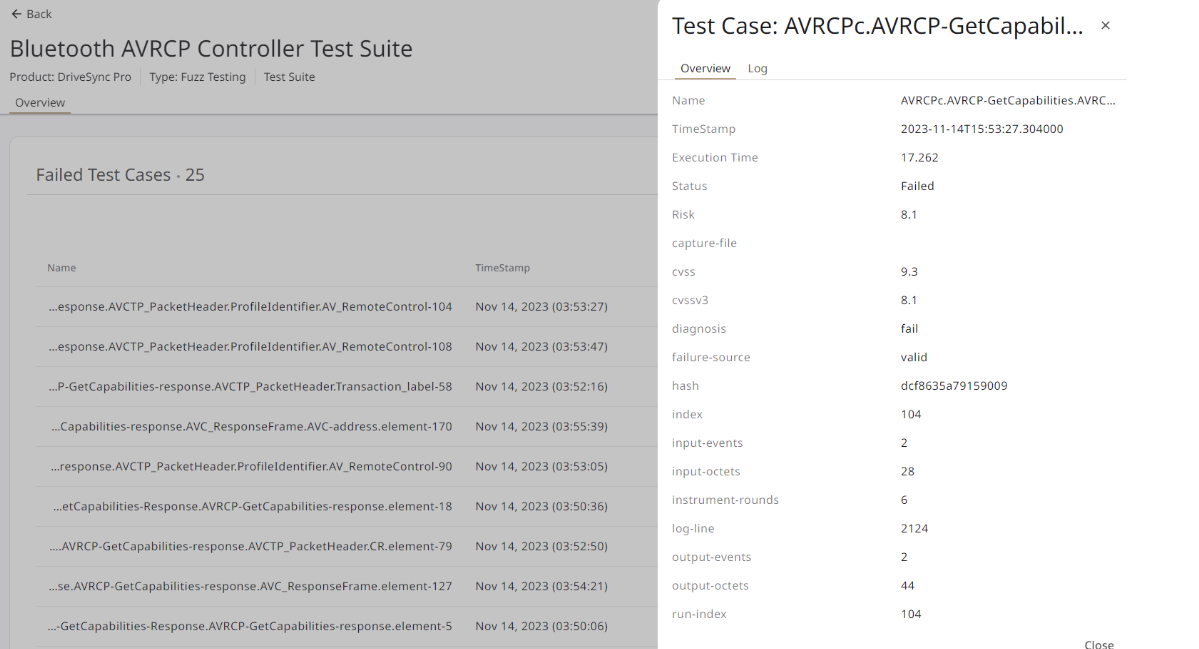
日志查看:
2.5.2 渗透测试 (Penetration Testing)
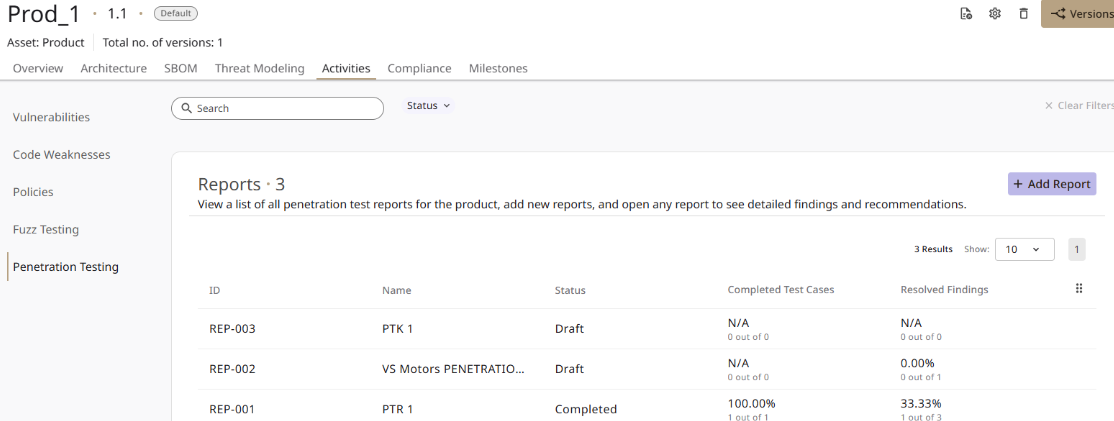
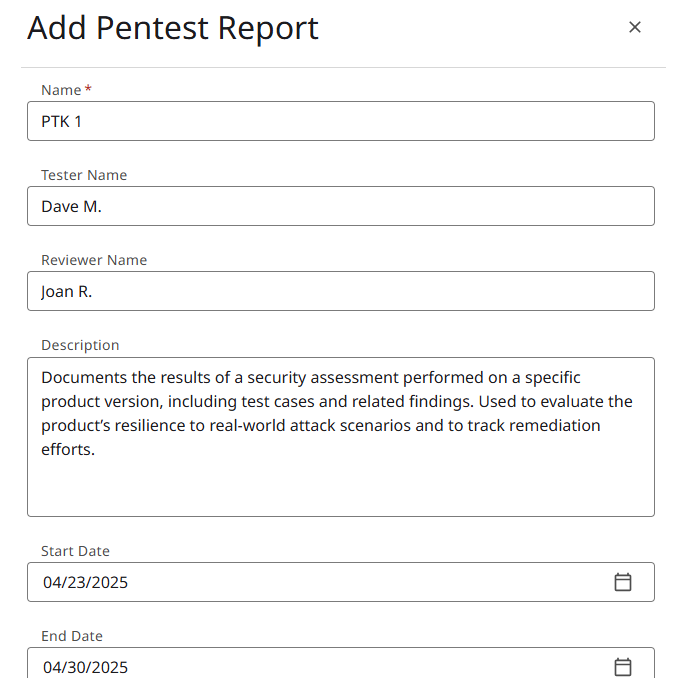
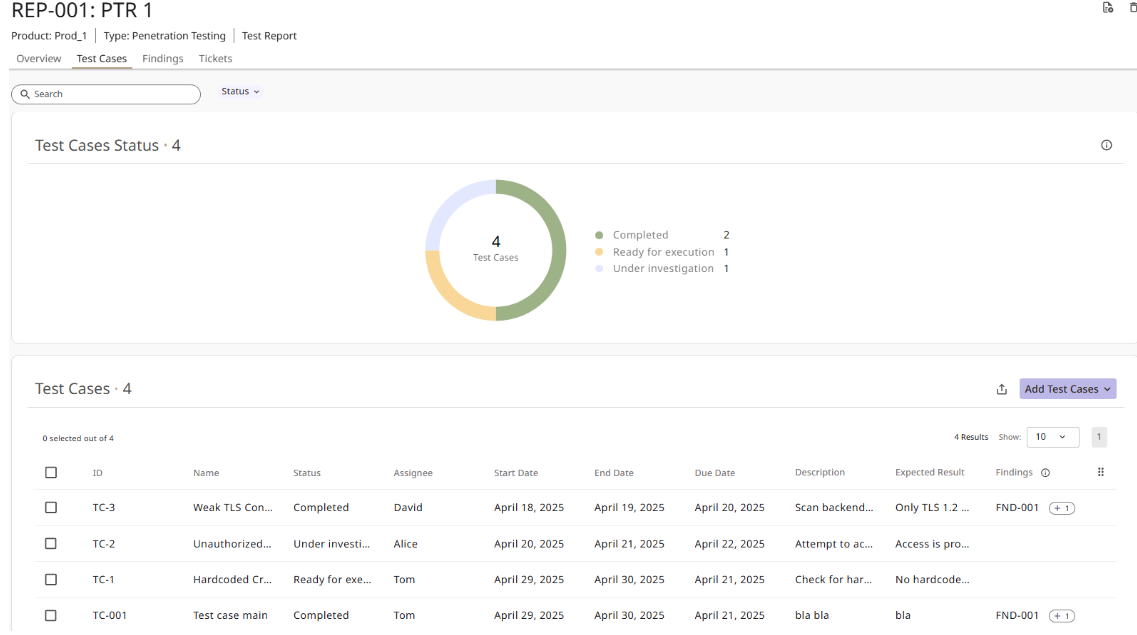
支持完整的渗透测试报告管理流程。
报告列表:
报告创建:
测试用例管理:
发现管理:
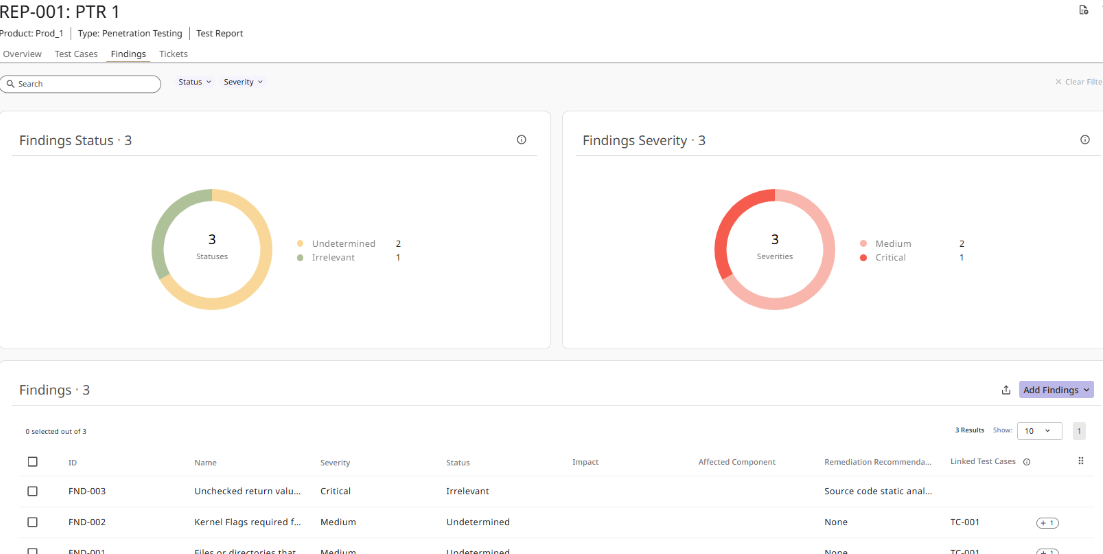
报告导出:
- XLSX 格式:结构化 Excel 报告
- ZIP 格式:包含证据文件的完整报告包
2.6 Cryptography - 加密技术识别
功能定位:SCA 分析过程中自动识别嵌入文件中的加密密钥,帮助安全团队发现潜在的安全风险。
识别信息
| 属性 | 说明 |
|---|---|
| Key | 密钥值 |
| Category | 密钥分类(公钥/私钥、算法类型如 RSA、DSA 等) |
| Size | 密钥大小(如 2048/1024 位) |
密钥列表视图
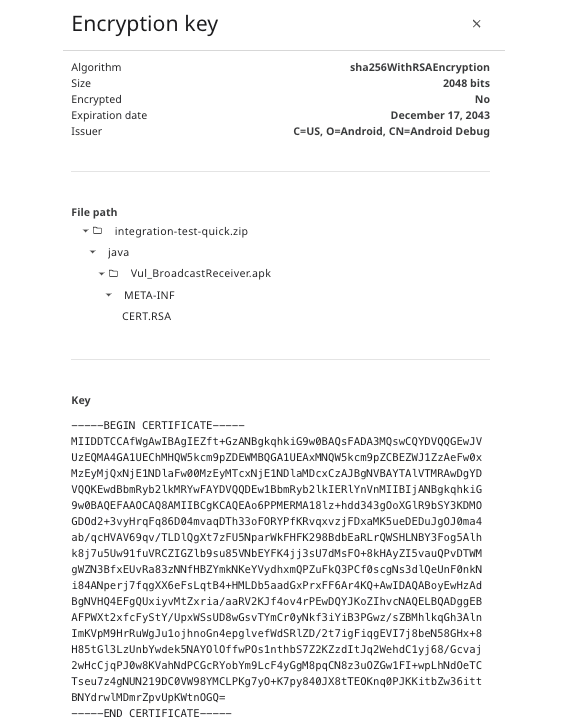
密钥详细信息
点击密钥可查看扩展属性:
- Encrypted(是否加密)
- Expiration Date(过期日期)
- Issuer(颁发者)
- CRL Distribution(证书吊销列表)
- File path(识别到的文件路径)
2.7 Relationships Graph - 组件关系图
功能定位:以可视化图形展示 SBOM 之间的关系,帮助理解组件依赖结构。
视图模式
| 模式 | 说明 |
|---|---|
| Groups | 按分组展示关系 |
| Dependencies | 按依赖关系展示 |
关系图界面
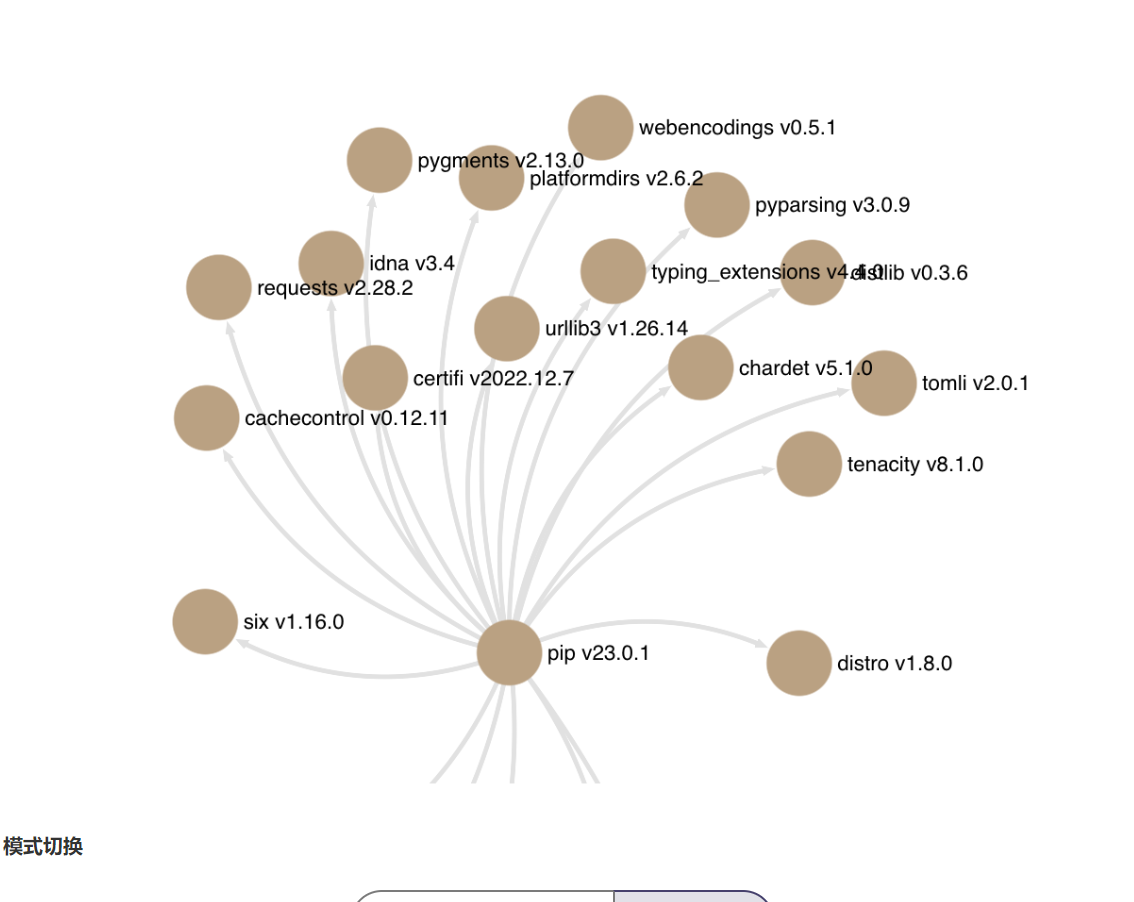
模式切换
操作支持
- 支持缩放和平移操作
- 结合 SBOM 搜索和过滤功能
- 在 Groups 和 Dependencies 视图间切换
2.8 Configurations & Privacy - 配置与隐私分析
功能定位:SCA 分析过程中识别系统配置和潜在隐私问题,帮助发现安全隐患。
分析内容
| 分析项 | 说明 |
|---|---|
| Credentials | 凭据信息识别,检测硬编码密码等安全问题 |
| Web Servers | Web 服务器配置识别 |
| PAM | 可插拔认证模块配置分析 |
| OpenSSH | OpenSSH 配置分析 |
| Kernel Parameters | Linux 内核参数分析 |
| Kernel Compilation Flags | 内核编译标志分析 |
| Windows Registry | Windows 注册表查看器 |
| Emails | 电子邮件信息识别 |
2.9 Git Integration - Git源码集成
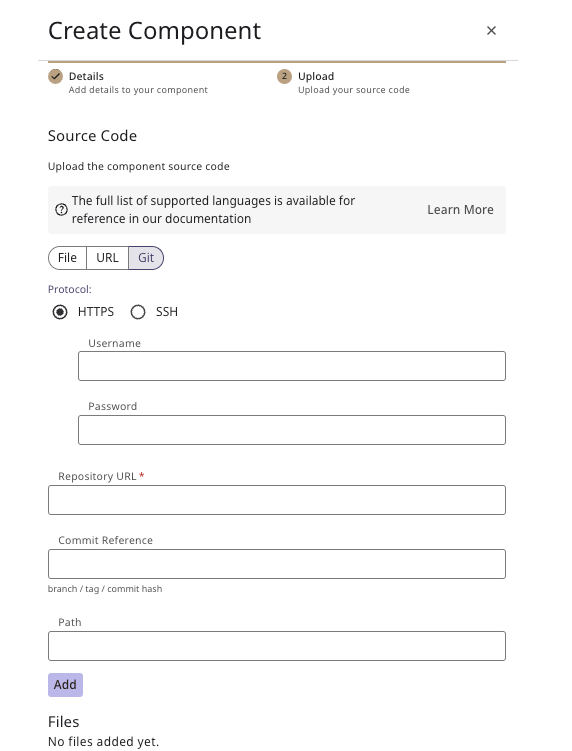
功能定位:支持直接从 Git 仓库导入源代码创建组件,简化组件创建流程。
支持的协议
| 协议 | 认证方式 |
|---|---|
| HTTPS | 用户名 + 密码 |
| SSH | 私钥认证 |
配置项
- Repository URL:仓库地址
- Commit reference:提交/分支/标签(可选,默认使用主分支)
- Path:指定路径(可选,仅拉取特定目录)
注意事项
- 系统仅拉取指定引用的最新提交,不会克隆整个仓库
- Git 子模块不会被拉取
- 认证信息不会被存储,仅用于初始连接
3. 功能增强
3.1 CSAF工作流支持
功能定位:新增支持 CSAF(Common Security Advisory Framework)行业标准工作流,满足合规要求。
工作流对比
| 特性 | Cybellum 工作流 | CSAF 工作流 |
|---|---|---|
| 状态分组 | 3组(Pending/Resolved/Unresolved) | 基于标准的状态定义 |
| 状态类型 | 6种状态 | 4种状态 + Justification |
| 输入字段 | Status + Reason | Status + Justification + Impact Statement + Action Statement |
CSAF 状态定义
| 状态 | 说明 |
|---|---|
| Undetermined | 尚未开始处理 |
| Affected | 受影响,需进一步处理 |
| Not Affected | 不受影响 |
| Resolved | 已解决 |
CSAF Justification 选项
| Justification | 适用状态 |
|---|---|
| component_not_present | Not Affected |
| vulnerable_code_not_present | Not Affected |
| vulnerable_code_not_in_execute_path | Not Affected |
| inline_mitigation_already_exists | Not Affected |
| no_action_taken | Affected |
| inline_mitigation | Affected |
| vendor_provided_patch_applied | Affected |
工作流迁移
系统支持在两种工作流之间切换,数据会自动按映射规则迁移。
3.2 VM Copilot增强
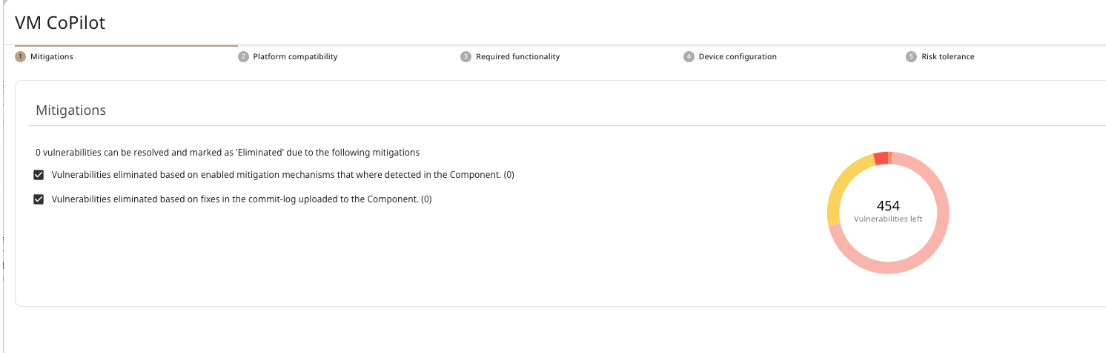
功能定位:VM Copilot 智能过滤助手得到增强,支持更多过滤标准并与 CSAF 工作流集成。
增强的过滤标准
3.11 版本的 VM Copilot 过滤标准更加丰富,并支持映射到 CSAF 工作流状态:
| Category | Target Status (Cybellum) | Target Status (CSAF) |
|---|---|---|
| Mitigations | Eliminated | Not Affected (Inline mitigation exists / Vendor provided patch applied) |
| Platform Compatibility | Irrelevant | Not Affected (Component not present) |
| Required Functionality | Irrelevant | Not Affected (Vulnerable code not present / Component not present) |
| Device Configuration | Irrelevant | Not Affected (Vulnerable code not in execution path / Vulnerable code not present) |
| Risk Tolerance | Risk Accepted | Affected (With Action statement) |
配置界面
3.3 Product Security Cockpit增强
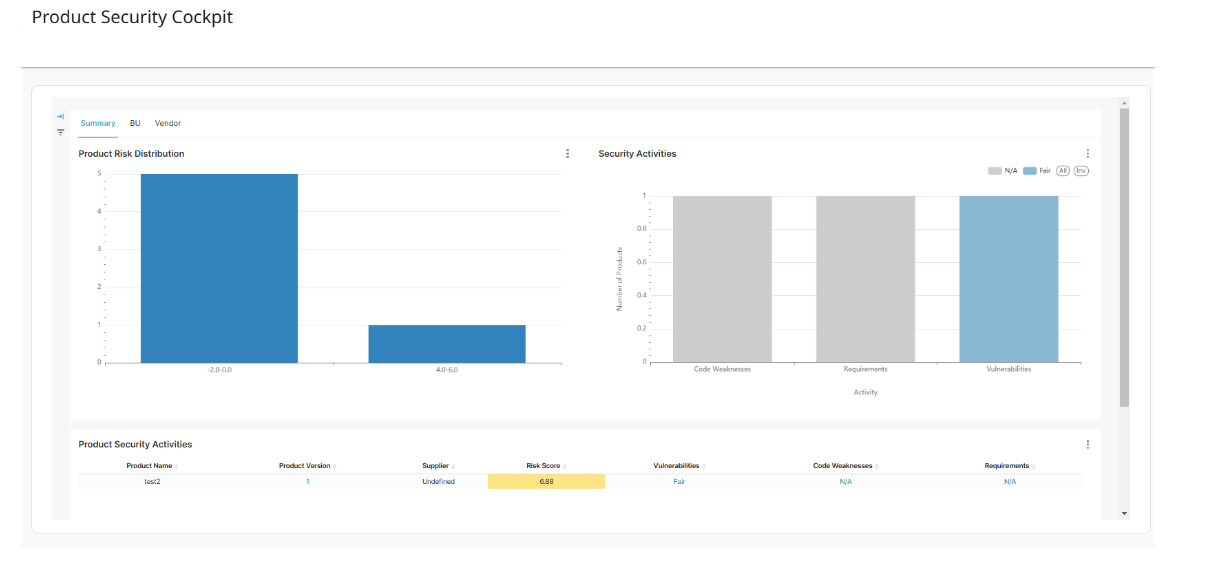
功能定位:产品安全驾驶舱功能增强,提供更全面的安全态势视图。
主要功能
- 高风险产品分布:显示风险评分 ≥ 7 的产品数量
- 产品风险分布:产品风险直方图
- 安全活动评分:按安全类型分布的活动评分
安全活动评分逻辑
| 活动 | 评分标准 | N/A 条件 |
|---|---|---|
| Requirements | 通过率 = passed / (passed + failed + unset) | 无关联评估或数据未计算 |
| Vulnerabilities | 风险评分 < 4.0 为 Excellent | - |
| Code Weaknesses | - | - |
界面展示
3.4 通用系统行为规范
功能定位:新增通用系统行为说明文档,规范化平台的操作体验。
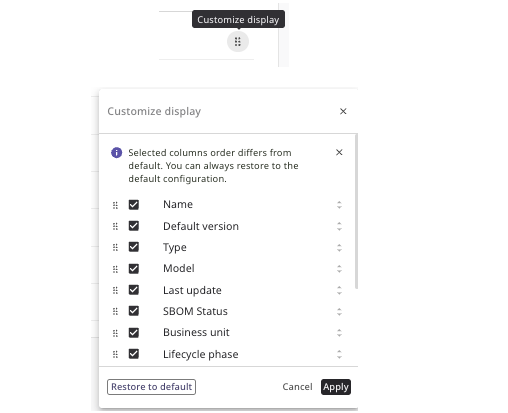
主要内容
| 功能 | 说明 |
|---|---|
| 表格操作 | 排序、列选择、行上下文菜单、列宽调整 |
| 分页模式 | 前端分页(默认)和服务器端分页 |
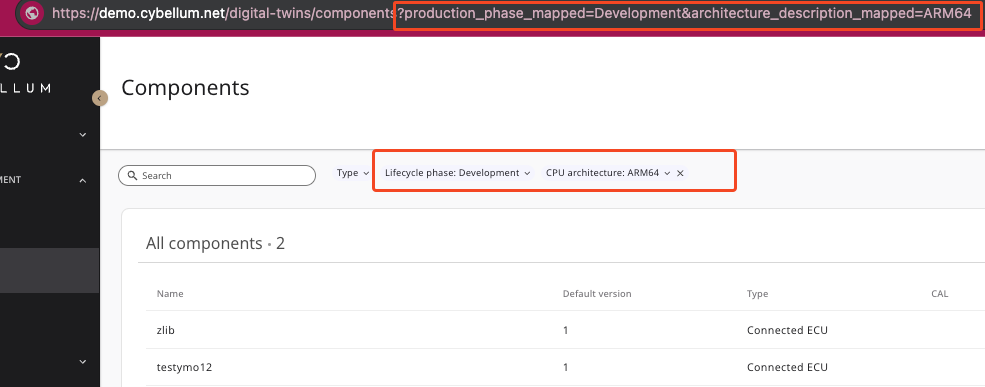
| 保存过滤器 | 支持将过滤器保存到 URL,便于分享和书签 |
| 功能限制 | 基于权限和许可证的功能限制说明 |
列配置界面
保存过滤器
4. 版本对比总结
新增功能统计
| 类别 | 功能模块 | 数量 |
|---|---|---|
| AI智能化 | Ask Roman | 1 |
| 威胁情报 | Threat Directory (Vulnerability + News) | 2 |
| 硬件管理 | HBOM Management | 1 |
| 事件响应 | Incident Management | 1 |
| 安全测试 | Fuzz Testing + Penetration Testing | 2 |
| SBOM增强 | Cryptography + Relationships Graph | 2 |
| 配置分析 | Configurations & Privacy (8项) | 1 |
| 源码集成 | Git Integration | 1 |
| 总计 | 11个新增模块 |
llum Platform 3.11 官方文档整理

AtomGit 是由开放原子开源基金会联合 CSDN 等生态伙伴共同推出的新一代开源与人工智能协作平台。平台坚持“开放、中立、公益”的理念,把代码托管、模型共享、数据集托管、智能体开发体验和算力服务整合在一起,为开发者提供从开发、训练到部署的一站式体验。
更多推荐
 7
 0
- 0


 已为社区贡献1条内容

所有评论(0)