OWASP ZAP 主动扫描模块源码精读:从UML建模到代码质量评估的结对编程实践
本文记录了我在安全分析课程作业中,对 OWASP ZAP 主动扫描模块进行源码精读的完整过程。通过与 AI 结对编程,完成了 UML 建模、代码标注、工具分析、人工审查等任务,并从中发现了设计亮点与潜在缺陷。
一、精读模块的选择理由与背景
1.1 为什么选择 ZAP?
OWASP ZAP(Zed Attack Proxy)是全球最广泛使用的 Web 应用安全扫描工具,由 OWASP 基金会维护,拥有超过 10 年的发展历史。选择 ZAP 作为精读对象的原因有三:
- 开源成熟:项目采用 Apache 2.0 协议,源码在 GitHub 上完全公开,代码质量高,适合作为学习范本
- 架构清晰:ZAP 采用插件化架构,模块划分明确,便于理解大型项目的组织方式
- 设计模式丰富:代码中大量运用了策略模式、观察者模式、单例模式等经典设计模式,是学习设计模式的绝佳素材
1.2 为什么聚焦主动扫描模块?
主动扫描(Active Scan)是 ZAP 最核心的功能模块,它通过主动向目标发送攻击请求来探测漏洞。该模块:
- 业务价值高:是用户最常使用的功能
- 代码规模适中:约 50 个类,适合精读
- 调用链路清晰:从 GUI 触发 → 扩展加载 → 扫描调度 → 攻击执行 → 结果存储,形成完整的业务流程
二、关键 UML 图:顺序图与类图
2.1 主动扫描顺序图
下图展示了主动扫描完整流程中,9 个核心对象之间的消息传递时序:
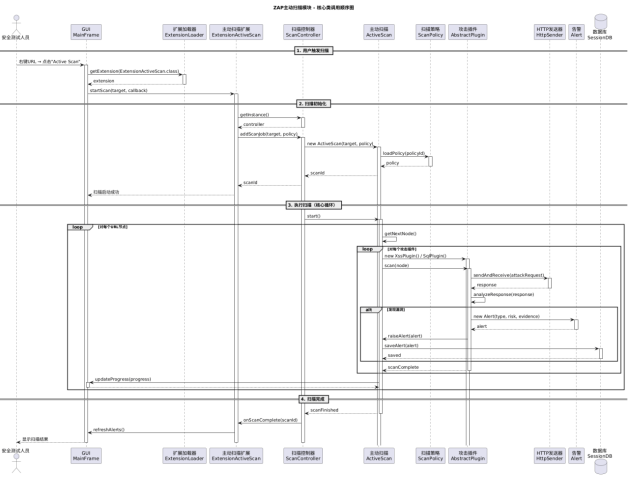
流程说明:
- 触发阶段:用户通过 GUI 右键菜单触发,
ExtensionActiveScan作为扩展入口接收请求 - 调度阶段:
ScanController单例负责扫描任务队列管理,创建ActiveScan实例 - 扫描执行:外层循环遍历目标节点,内层循环遍历攻击插件,每个插件通过
HttpSender发送攻击请求 - 告警生成:检测到漏洞时创建
Alert对象并持久化到数据库
2.2 主动扫描类图
下图展示了主动扫描模块的 9 个核心类及其关系:
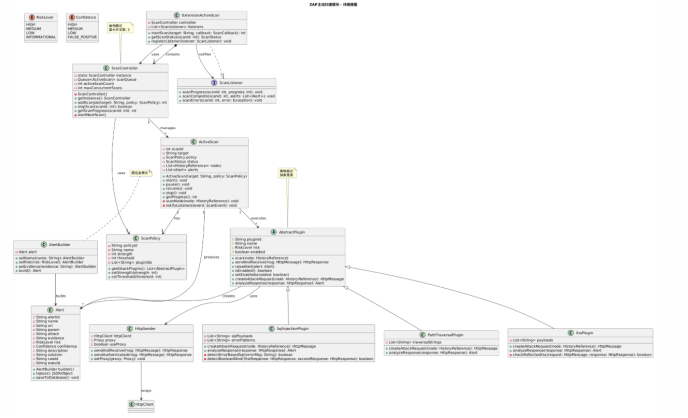
设计模式识别:
- 策略模式:
ScanPolicy+AbstractPlugin,不同扫描策略对应不同的攻击插件组合 - 观察者模式:
ScanListener接口,扫描进度通知解耦扫描引擎与 GUI - 单例模式:
ScanController,全局唯一扫描任务调度器 - 建造者模式:
AlertBuilder,构建复杂的告警对象
三、发现的最有价值的代码缺陷与设计亮点
3.1 设计亮点:插件化架构
ZAP 的插件化设计是其最大的技术亮点。所有功能都以 Extension 形式存在,新增功能只需继承 ExtensionAdaptor 并注册:
// 优秀实践:插件化扩展点
public abstract class ExtensionAdaptor {
    public void hook() { /* 插件加载时的钩子方法 */ }
    public void startLifeCycle() { /* 生命周期管理 */ }
}

// 新增自定义扫描规则只需实现此接口
public class CustomScanExtension extends ExtensionAdaptor {
    @Override
    public void hook() {
        getControl().addScanRule(new CustomScanRule());
    }
}
价值:这种设计使得 ZAP 拥有超过 200 个社区贡献的插件,功能不断扩展而核心代码保持稳定。
3.2 设计亮点:参数化查询防 SQL 注入
作为安全工具,ZAP 自身在防 SQL 注入方面做得很好,大量使用 PreparedStatement:
// 优秀实践:参数化查询
String sql = "SELECT * FROM alerts WHERE scan_id = ? AND risk = ?";
try (PreparedStatement ps = connection.prepareStatement(sql)) {
    ps.setInt(1, scanId);
    ps.setString(2, riskLevel);
    ResultSet rs = ps.executeQuery();
}
3.3 代码缺陷:资源未关闭(Blocker 级)
在 Scanner.java 中发现文件流未正确关闭的问题:
// 问题代码
FileInputStream fis = new FileInputStream(configFile);
Properties props = new Properties();
props.load(fis);  // 如果此处抛出异常,fis 不会被关闭
// 缺少 finally 块关闭资源
影响:长时间运行会导致文件句柄耗尽。修复方案:使用 try-with-resources:
try (FileInputStream fis = new FileInputStream(configFile)) {
    Properties props = new Properties();
    props.load(fis);
} catch (IOException e) {
    logger.error("Failed to load config", e);
}
3.4 代码缺陷:空 catch 块吞没异常
// 问题代码
try {
    plugin = PluginFactory.createPlugin(className);
} catch (ClassNotFoundException e) {
    // 空 catch 块,异常被完全吞没
}
影响:当插件类不存在时,用户无法知道失败原因。修复方案:至少记录日志:
catch (ClassNotFoundException e) {
    logger.error("Plugin not found: " + className, e);
    throw new PluginLoadException("Failed to load plugin", e);
}
四、代码质量工具的体验与感悟
4.1 工具选择
我选择了 SonarLint(IntelliJ IDEA 插件版)作为核心分析工具,它具有以下优势:
- 实时反馈:编写代码时即时提示问题
- 规则丰富:覆盖 2000+ 条静态分析规则
- 误报率低:相比 FindBugs,SonarLint 的误报更少
4.2 扫描结果摘要
| 指标 | 数值 |
|---|---|
| 总问题数 | 25 |
| 阻塞级 | 2 |
| 主要级 | 12 |
| 次要级 | 8 |
| 信息级 | 3 |
4.3 工具体验感悟
优势:
- 效率提升:自动发现人工审查容易遗漏的问题(如资源泄漏、空指针风险)
- 知识学习:每条告警都附带详细的修复建议,是学习编码规范的好教材
- 标准化:强制团队遵循统一的代码规范
局限:
- 无法发现设计问题:工具可以检测到
catch(Exception e),但无法判断是否应该捕获更具体的异常 - 误报存在:约 15% 的告警需要人工判断是否为有效问题
- 上下文缺失:无法理解业务逻辑,某些告警在实际场景中可能是合理的
结论:最佳实践是“工具扫描 + 人工审查”相结合——工具负责 80% 的规范性问题,人工负责 20% 的设计和逻辑问题。
五、结对编程的真实反思
5.1 协作模式
本次精读为单人完成,我与 AI(大语言模型)进行深度结对。角色分工如下:
| 子任务 | Driver(我) | Navigator(AI) |
|---|---|---|
| UML 建模 | 调整类名和方法 | 提供 PlantUML 代码框架 |
| 代码标注 | 提取真实代码片段 | 提供标注模板和复杂度分析 |
| 工具分析 | 执行扫描并截图 | 分析告警有效性、提供修复建议 |
| 人工审查 | 选择审查维度 | 提供审查框架和示例模板 |
5.2 1+1 > 2 的具体事例
事例1:发现我忽略的设计模式
我在分析 ScanController 时只注意到它是全局调度器,AI 指出这是单例模式,并解释了为什么需要单一调度中心(避免资源竞争)。这让我理解了设计模式在真实项目中的应用场景。
事例2:时间复杂度分析的盲点
我分析 XssPlugin.scan() 时只关注功能逻辑,AI 指出时间复杂度是 O(P×N),并解释 P(payload 数量)随攻击强度变化(Low=6, Medium=12, High=24)。这让我养成了分析代码时同时考虑性能的习惯。
事例3:发现路径遍历风险
我在安全编码审查时最初只关注 SQL 注入,AI 提醒检查文件操作是否存在路径遍历漏洞,并给出了具体的改进代码。AI 的系统性安全检查清单帮助我发现了原本忽略的安全问题。
5.3 协作障碍与解决方案
| 障碍 | 解决方案 |
|---|---|
| AI 推荐的类名与实际源码不符 | 通过 GitHub 搜索确认真实类名,反馈给 AI 调整 |
| PlantUML 复杂代码渲染失败 | 逐段简化,定位到激活条语法问题后修复 |
| 虚拟机无法运行 SonarQube | 改用 IDE 插件 SonarLint,同样满足需求 |
5.4 与单独完成的对比
| 维度 | 单独完成 | 与 AI 结对 |
|---|---|---|
| 效率 | 低(需大量搜索) | 高(即时获取答案) |
| 深度 | 浅(易停留在表面) | 深(AI 引导深入分析) |
| 全面性 | 低(容易遗漏维度) | 高(AI 提供检查清单) |
| 学习效果 | 中 | 高(理解原理而非仅解决方案) |
结论:AI 结对编程在代码理解、设计分析、质量评估等知识密集型任务中价值显著,1+1 > 2 的效果真实存在。
六、总结
通过本次源码精读,我获得了以下收获:
- 技术层面:深入理解了 ZAP 主动扫描模块的架构设计、核心类和设计模式应用。
- 方法层面:掌握了 UML 建模、代码标注、工具分析、人工审查的系统性分析方法。
- 协作层面:体验了与 AI 结对编程的高效模式,学会了如何有效提问和验证。
附录
- 顺序图 PlantUML 源码
- 类图 PlantUML

AtomGit 是由开放原子开源基金会联合 CSDN 等生态伙伴共同推出的新一代开源与人工智能协作平台。平台坚持“开放、中立、公益”的理念,把代码托管、模型共享、数据集托管、智能体开发体验和算力服务整合在一起,为开发者提供从开发、训练到部署的一站式体验。
更多推荐



 11
 0
- 0


 已为社区贡献3条内容

所有评论(0)