面向网络协议初学者的入门指南
从入门到实践的系统性教程
面向网络协议初学者的入门指南
📑 目录
一、网络协议入门基础
什么是网络协议
网络协议是计算机网络中设备之间进行通信所遵循的规则和约定。可以把它想象成人类交流使用的语言:如果两个人想要顺畅地交流,他们必须使用同一种语言,遵循相同的语法规则。网络协议的作用与此类似,只是通信的双方变成了计算机或其他网络设备。
协议的定义
协议是通信双方为了实现通信而制定的规则集合,它定义了通信的格式、时序、语义和传输顺序等关键要素。
在日常生活中,我们可以把网络协议理解为邮政系统的运作规则。假设你要寄一封信件,邮政系统有严格的规定:信封应该怎么写、地址格式是什么、邮票应该贴在什么位置、不同的邮递方式有什么区别。这些规定确保了信件能够从寄件人准确地送到收件人手中。网络协议的作用正是如此,它规定了数据应该如何封装、传输、路由和接收。
网络协议通常采用分层的方式组织,这种分层设计的思想来自于 OSI (开放系统互连) 模型。在这个模型中,网络通信被划分为七个层次:物理层、数据链路层、网络层、传输层、会话层、表示层和应用层。每一层都有其特定的功能,相邻层次之间通过接口进行交互。这种分层设计的好处是:每一层都可以独立发展和优化,而不需要影响其他层次。
为什么需要网络协议
网络协议的存在是为了解决网络通信中的各种问题。首先是物理连接问题:不同的传输介质 (光纤、铜线、无线电波) 有不同的物理特性,协议需要抽象这些差异,提供统一的通信接口。其次是寻址问题 在庞大的网络中,如何精确地找到目标设备,需要一套完善的地址机制。第三是可靠性问题:网络传输过程中可能出现数据丢失、损坏或乱序,协议需要提供相应的保障机制。第四是效率问题:如何充分利用网络带宽,避免拥塞,需要流量控制和拥塞管理机制。
以我们每天使用的互联网为例,它的基础协议是 TCP/IP 协议族。这个协议族中包含了上百种协议,每种协议都有其特定的用途。比如 HTTP 协议用于网页传输、SMTP 协议用于电子邮件、FTP 协议用于文件传输、DNS 协议用于域名解析等等。这些协议相互配合,共同构成了复杂的互联网通信系统。
数据在网络中的传输过程
当你在浏览器中输入一个网址并访问时,背后发生了复杂的数据传输过程。简单来说,数据从你的电脑出发,经过多个网络节点的转发,最终到达目标服务器,然后服务器再将响应数据发送回来。这个过程涉及到多个层次协议的参与。
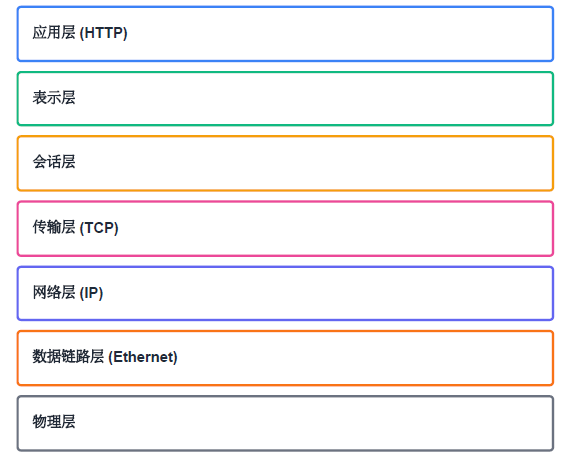
让我们详细看看这个过程。当你点击访问按钮时,浏览器会生成 HTTP 请求数据。首先,应用层的 HTTP 协议会对数据进行封装,加上 HTTP 头部信息。然后,传输层的 TCP 协议会为每个数据段分配序号,确保数据的可靠传输,并加上 TCP 头部。接着,网络层的 IP 协议会将数据封装成 IP 包,添加源和目标 IP 地址,以及其他路由所需的信息。最后,数据链路层会将 IP 包封装成以太网帧,添加 MAC 地址等链路层信息,最终通过网卡发送出去。
数据在网络传输过程中,会经过多个路由器和交换机。每个设备会根据数据中的地址信息决定将其转发到哪个方向。这个过程就像快递公司的分拣中心,根据包裹上的地址信息,将包裹分发到不同的运输路线。最终,数据到达目标设备后,各层协议会按照相反的顺序剥离头部信息,最终恢复出原始的应用数据。
二、网络分层模型详解
OSI 七层模型
OSI 模型是网络通信的基础理论框架,它将网络通信划分为七个层次,每个层次都有其明确的功能和职责。理解这个模型对于掌握网络协议至关重要。
| 层次 | 名称 | 主要功能 | 典型协议 |
|---|---|---|---|
| 7 | 应用层 | 为用户提供网络服务接口 | HTTP, FTP, SMTP, DNS |
| 6 | 表示层 | 数据格式转换、压缩、加密 | JPEG, MPEG, SSL/TLS |
| 5 | 会话层 | 建立、管理会话 | NetBIOS, RPC |
| 4 | 传输层 | 端到端可靠传输 | TCP, UDP |
| 3 | 网络层 | 路由选择、IP 寻址 | IP, ICMP, ARP |
| 2 | 数据链路层 | 帧封装、MAC 寻址 | Ethernet, PPP |
| 1 | 物理层 | 比特流传输 | 网线、光纤、无线电 |
物理层是 OSI 模型的最底层,负责在物理介质上传输原始比特流。这一层关注的是如何将二进制数据 (0 和 1) 转换为物理信号 (电信号、光信号或无线电波)。
数据链路层位于物理层之上,负责在相邻节点之间建立可靠的数据传输链路。这一层的主要功能包括帧的封装和解封装、物理地址 (MAC 地址) 寻址、差错检测和流量控制等。常见的数据链路层协议有以太网 (Ethernet)、点对点协议 (PPP) 等。
网络层负责在不同网络之间进行路由选择和数据转发。这一层的核心是 IP 协议,它为每个设备分配唯一的 IP 地址,并据此确定数据传输的路径。
传输层负责提供端到端的可靠数据传输服务。这一层根据端口号来区分同一设备上的不同应用程序。 TCP 协议提供面向连接的可靠传输,通过确认机制、重传机制和流量控制确保数据准确到达;UDP 协议则提供无连接的不可靠传输,传输效率高但不能保证数据可靠到达。
TCP/IP 四层模型
虽然 OSI 模型是网络通信的理论框架,但在实际应用中,人们更常用的是 TCP/IP 四层模型。这个模型更加简洁,也更贴近实际的网络实现。
| TCP/IP 层 | 对应 OSI 层 | 主要协议 |
|---|---|---|
| 应用层 | 5-7 层 | HTTP, FTP, SMTP, DNS, SSH |
| 传输层 | 4 层 | TCP, UDP |
| 网络层 | 3 层 | IP, ICMP, ARP |
| 网络接口层 | 1-2 层 | Ethernet, Wi-Fi |
TCP/IP 模型与 OSI 模型的主要区别在于,TCP/IP 模型更加注重实际实现。由于 TCP/IP 协议的广泛应用,TCP/IP 模型在实际工程中更有指导意义。
三、以太网帧详解
什么是以太网帧
以太网帧是在局域网中传输数据的基本单元。当一台计算机需要向另一台计算机发送数据时,数据首先会被封装成以太网帧的格式,然后在物理网络上传输。以太网帧包含了所有在链路层传输数据所需的信息。
以太网帧的结构
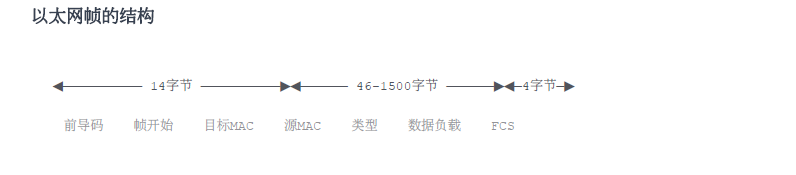
在实际编程中,我们通常不关心前导码和帧开始定界符,因为网卡会自动处理这些物理层相关的内容。我们主要关注的是从目标 MAC 地址开始到帧校验序列结束的部分,这部分才是我们通常所说的以太网帧 标准以太网帧的最小长度是 64 字节,最大长度是 1518 字节。
以太网帧的结构分析
让我们详细分析以太网帧的各个字段:
- 目标 MAC 地址:接收设备的物理地址,6 字节 (48 位), 用十六进制表示
- 源 MAC 地址:发送设备的物理地址,同样是 6 字节
- 帧类型 / 长度字段:2 字节,用于指示帧中数据字段携带的协议类型
- 数据字段:46 到 1500 字节,实际承载的上层协议数据
- 帧校验序列 (FCS):4 字节,用于差错检测
以太网帧的类型字段
帧类型字段是以太网帧中非常重要的一个字段,它告诉接收方帧中数据部分承载的是什么类型的上层协议。
| 帧类型值 | 含义 | 说明 |
|---|---|---|
| 0x0800 | IPv4 数据 | 最常见的网络协议 |
| 0x0806 | ARP 数据 | 地址解析协议 |
| 0x86DD | IPv6 数据 | 新一代 IP 协议 |
| 0x2666 | 私有协议 | 门口机自定义音频协议 |
重要提示除了标准帧类型外,企业内部还可以自定义帧类型,只要帧类型字段的值大于 0x0600 (1536) 即可。门口机代码中使用的 0x2666 就是一个自定义的帧类型,用于传输音频数据。
直接操作以太网帧的原理
通常情况下,普通应用程序不需要也不应该直接操作以太网帧,因为操作系统已经为我们处理好了这些底层细节。应用程序只需要使用 TCP 或 UDP 等高级协议,通过 Socket API 就可以完成网络通信。那么为什么门口机代码要直接操作以太网帧呢?
这主要是因为在某些特定场景下,直接操作以太网帧有明显的优势:
- 实现广播通信:以太网帧的目标地址可以设置为广播地址 (FF:FF:FF:FF:FF:FF), 非常适合设备 discovery 和配置
- 避免 IP 配置问题:不需要为设备分配 IP 地址,也不需要配置子网掩码和网关
- 更低的通信延迟:省去了 IP 层和传输层的封装解封装处理
- 实现私有协议:使用自定义帧类型,可以创建完全私有的通信协议
不过,直接操作以太网帧也有一些限制:由于以太网帧只能在同一广播域内传播 (不经过路由器), 所以不能用于跨网络的通信。另外,这种方式需要管理员权限才能创建原始套接字。
四、MAC 地址与 IP 地址
MAC 地址的本质
MAC 地址 (Media Access Control Address) 又称媒体访问控制地址,是网络设备在数据链路层的唯一标识符。你可以把它理解为设备的物理身份证号码,每台设备在出厂时都会被分配一个唯一的 MAC 地址,这个地址终身不变。
MAC 地址格式
MAC 地址由 48 位 (6 字节) 组成,通常用十六进制表示,格式为 XX:XX:XX:XX:XX:XX。例如: 08:00:27:12:34:56。前 24 位是厂商代码,后 24 位由制造商分配。
MAC 地址可以分为三类:
- 单播 MAC 地址:用于标识网络中的单个设备
- 组播 MAC 地址:用于同时向一组设备发送数据
- 广播 MAC 地址:用于向同一网络中的所有设备发送数据,地址为 FF:FF:FF:FF:FF:FF
IP 地址的作用
IP 地址 (Internet Protocol Address) 是网络层的地址,用于在 IP 网络中唯一标识一台设备。与 MAC 地址不同,IP 地址是逻辑地址,可以根据网络环境进行配置和修改。
IPv4 地址由 32 位 (4 字节) 组成,通常用点分十进制表示,如 192.168.1.100 。每个 IPv4 地址分为两部分:网络部分和主机部分。子网掩码用于区分 IP 地址中的网络部分和主机部分。
MAC 地址与 IP 地址的关系
MAC 地址和 IP 地址在网络通信中扮演着不同的角色,它们相互配合,共同完成数据传输。简单来说:
- MAC 地址用于同一网络 (同一广播域) 内的直接通信
- IP 地址用于跨网络的端到端通信
当一台设备需要向另一台设备发送数据时,如果目标设备与自己在同一网络内,设备会直接通过 MAC 地址将数据发送给目标设备。如果目标设备在不同的网络中,设备需要将数据发送给网关 (路由器), 由网关负责进一步转发。
局域网内的纯 MAC 通信
在某些场景下,我们可以完全不依赖 IP 地址,直接基于 MAC 地址进行通信。这种方式被称为 MAC 层通信或链路层通信。门口机的代码就是这种方式的典型应用。
门口机的通信方式
门口机使用纯 MAC 层通信,不需要 IP 地址,直接操作以太网帧。这种方式简化了网络配置,降低了资源消耗,特别适合局域网内的私有协议通信。
五、传输层协议:UDP 与 TCP
UDP 协议工作原理
UDP (User Datagram Protocol, 用户数据报协议) 是 TCP/IP 协议族中最重要的传输层协议之一。与 TCP 不同,UDP 是一种无连接的不可靠传输协议。
UDP 的特点
UDP 的特点可以概括为:简单、高效、不可靠。UDP 的协议头只有 8 字节,而 TCP 的协议头最少也有 20 字节。
UDP 适用于对实时性要求高而对可靠性要求相对较低的场景。典型的应用包括:视频流媒体、在线游戏、语音通话、DNS 查询等。
TCP 协议工作原理
TCP (Transmission Control Protocol, 传输控制协议) 是一种面向连接的可靠传输协议。它通过一系列复杂的机制,确保数据能够按序、完整、正确地从一端传输到另一端。
TCP 的工作过程可以分为三个阶段:
- 建立连接:使用三次握手机制
- 数据传输:使用确认机制、超时重传、流量控制、拥塞控制
- 关闭连接:使用四次挥手机制
UDP 与 TCP 的选择
| 特性 | UDP | TCP |
|---|---|---|
| 连接性 | 无连接 | 面向连接 |
| 可靠性 | 不可靠 | 可靠 |
| 延迟 | 低 | 较高 |
| 头部大小 | 8 字节 | 20 字节 |
| 适用场景 | 实时音视频、游戏 | 网页、文件传输 |
端口号的作用
端口号是传输层协议用来区分同一主机上不同应用程序的机制。端口号是一个 16 位的数字,范围从 0 到 65535。
- 0-1023: 知名端口 (HTTP:80, HTTPS:443, SSH:22)
- 1024-49151: 注册端口
- 49152-65535: 动态端口
六、原始套接字编程详解
什么是原始套接字
原始套接字 (Raw Socket) 是一种特殊的 Socket 类型,允许应用程序直接操作网络层 (IP 层) 或链路层的数据。
与普通的套接字 (TCP 套接字和 UDP 套接字) 不同,原始套接字可以自己构造和解析 IP 数据报,甚至可以直接操作以太网帧。
原始套接字的特点
- 需要管理员权限才能创建
- 可以自行构造完整的数据包
- 可以接收原始数据包,包括所有头部信息
PF_PACKET 与 SOCK_RAW 详解
在门口机代码中,我们看到了这样的套接字创建代码:
socket(PF_PACKET, SOCK_RAW, htons(0x2666))
这个调用创建了一个链路层的原始套接字,让我们可以操作以太网帧。
- PF_PACKET:Linux 特有的协议族,用于操作链路层数据
- SOCK_RAW: 表示这是一个原始套接字类型
- htons (0x2666): 自定义以太网帧类型,用于标识私有音频协议
原始套接字与普通套接字的区别
| 对比项 | 普通套接字 | 原始套接字 |
|---|---|---|
| 协议栈位置 | 传输层 | 链路层 / 网络层 |
| 数据封装 | 内核自动处理 | 应用程序自行控制 |
| 权限要求 | 普通用户 | 管理员权限 |
| 使用难度 | 简单 | 较复杂 |
原始套接字的应用场景
原始套接字主要用于以下几种场景:
- 实现自定义协议:当标准的 TCP/IP 协议不能满足需求时
- 网络监控与抓包:如 tcpdump 工具
- 网络安全工具:ARP 防火墙等
- 嵌入式设备通信:资源受限的设备
七、门口机网络传输实现分析
代码整体架构
从门口机代码中,我们可以清晰地看到网络传输的实现架构。代码主要分为几个部分:音频传输 (AudioTransfer.c)、网络原始套接字操作 (NetworkRaw.c) 以及网络配置 (NetworkInet.c)
音频传输部分负责音频数据的采集、编码和发送。代码使用自定义的私有协议进行音频数据传输,协议号为 0x2666
套接字创建过程详解
socket(PF_PACKET, SOCK_RAW, htons(NetAudioProtocol))
这个 socket 调用的含义是:创建一个链路层原始套接字,专门用于接收和发送特定以太网类型 (0x2666) 的数据帧。
创建套接字后,还需要配置目标地址。代码中使用了 struct sockaddr_ll 结构体来指定目标地址,包含 sll_family、sll_protocol、sll_ifindex 等字段。
数据发送流程分析
数据发送流程是这样的:
- 分配发送缓冲区
- 构造以太网帧头 (目标 MAC、源 MAC、帧类型 0x2666)
- 填入自定义协议数据 (帧起始码、长度、时间戳、帧序号、音频数据)
- 调用 sendto 函数发送数据
数据接收流程分析
数据接收流程与发送流程相反。接收端首先创建一个原始套接字,用于监听特定以太网类型 (0x2666) 的数据帧。然后在循环中调用接收函数,等待数据到达。
网络接口与通信模式
门口机代码中定义了 NETWORK_INTERFACE_NAME 为 "eth0" , 这是 Linux 系统中常见的第一个以太网接口名称。
- eth0: 第一块以太网卡,有线连接
- wlan0: 第一块无线网卡,无线连接
网络通信中有两种基本模式:单播模式 (一对一) 和广播模式 (一对所有)。门口机代码中使用广播地址进行音频数据传输,便于实现多方通话或广播功能。
八、网络初始化与设备通信
网络初始化过程
网络初始化是让网卡正常工作的必要步骤。在 Linux 系统中,网络初始化涉及多个层面:
- 驱动加载:操作系统识别网卡硬件并加载驱动程序
- 接口配置:创建网络接口 (如 eth0), 配置 MTU、MAC 地址等参数
- 协议栈配置:分配 IP 地址和子网掩码 (对于纯 MAC 层通信不需要)
混杂模式详解
混杂模式 (Promiscuous Mode) 是一种特殊的网卡工作模式。在正常模式下,网卡只会接收目标 MAC 地址与自己匹配的数据帧,以及广播帧。当开启混杂模式后,网卡会接收所有通过的数据帧。
在门口机的应用中,不需要开启混杂模式,因为使用的是原始套接字配合特定帧类型 (0x2666) 来过滤数据。
有线网络与无线网络
以太网 (Ethernet) 是目前局域网中最广泛使用的有线网络技术。它使用 CSMA/CD 机制来协调多个设备共享传输介质。
| 类型 | 接口名称 | 特点 |
|---|---|---|
| 有线 | eth0, eth1, eth2... | 稳定、低延迟、高带宽 |
| 无线 | wlan0, wlan1, ra0... | 灵活、部署方便、较易受干扰 |
门口的代码中使用的是 eth0, 这是有线以太网接口。这表明门口机是通过网线连接到网络的。有线连接的优势在于稳定性更高、延迟更低、更适合实时音视频传输。
交换机与网络基础设备
交换机 (Switch) 是连接多个设备的数据链路层设备,工作在 OSI 模型的第二层。它根据 MAC 地址来转发数据帧,只将数据帧发送到目标设备所在的端口。
相比集线器 (Hub), 交换机具有明显的优势:它能够学习并记住每个 MAC 地址对应的端口,从而实现数据帧的精确转发。
网络通信的完整路径
让我们梳理一下门口机发送音频数据的完整路径:
- 数据封装:音频数据封装成自定义格式的以太网帧
- 物理传输:通过网卡转换为电信号,经网线到达交换机
- 数据接收:目标设备网卡接收并检查 MAC 地址和帧类型
- 数据处理:应用程序解析协议数据,进行解码播放
九、常见网络概念澄清
IP 地址、子网掩码和网关
IP 地址、子网掩码和网关是网络配置中最基本的三个概念:
- IP 地址:设备在 IP 网络中的唯一标识,如 192.168.1.100
- 子网掩码:用于区分 IP 地址中的网络部分和主机部分,如 255.255.255.0
- 网关:连接不同网络的设备,通常是路由器
重要说明对于使用原始套接字的纯 MAC 层通信 (如门口机的应用), 不需要配置 IP 地址、子网掩码和网关。 通信完全基于 MAC 地址。
MTU 的概念
MTU (Maximum Transmission Unit, 最大传输单元) 是网络接口能够发送的最大数据块大小。以太网的默认 MTU 是 1500 字节。
MTU 说明使用原始套接字时,如果应用程序构造的数据包超过 MTU, 发送可能会失败。门口机代码中 AUDIO_PACKAGE_SIZE_MAX 为 1510 字节,这与以太网 MTU (1500 字节) 加上 14 字节帧头有关。
以太网帧与 IP 帧的区别
- 以太网帧:数据链路层的数据单元,在局域网内传输,包含 MAC 地址
- IP 帧 (IP 数据包): 网络层的数据单元,可以跨网络传输,包含 IP 地址
在数据传输过程中,IP 数据包通常会被封装成以太网帧在局域网内传输。当 IP 数据包需要跨越多个网络时,每经过一个路由器,都会被重新封装。
直接 MAC 通信是否需要 UDP/TCP
这是一个非常核心的问题。简而言之:在同一局域网内进行纯 MAC 层通信时,确实不需要使用 UDP 和 TCP 协议。这种通信方式完全在链路层完成。
UDP 和 TCP 是传输层协议,它们的存在是为了解决端到端的可靠传输问题。但如果通信完全在同一广播域内,并且不需要 IP 层的功能,就可以直接使用以太网帧进行通信。
为什么可以直接操作以太网帧
这个问题涉及操作系统和网络协议栈的设计。Linux 系统通过 PF_PACKET 协议族提供了这种能力。
当应用程序创建 PF_PACKET 类型的原始套接字时,内核会允许应用程序直接发送和接收链路层数据帧。 应用程序可以自行构造以太网帧头,选择特定的网络接口。
安全限制创建原始套接字需要 root 权限,因为直接操作链路层数据存在安全风险。恶意的原始套接字程序可以伪造数据、执行 ARP 欺骗等攻击。
网络协议号的本质
网络协议号是一个标识符,用于区分不同类型的网络协议。在以太网帧中,协议号 (帧类型字段) 告诉接收方帧中的数据是什么协议。
表格
| 以太网类型 | 协议 |
|---|---|
| 0x0800 | IPv4 |
| 0x0806 | ARP |
| 0x86DD | IPv6 |
| 0x2666 | 门口机私有协议 |
自定义协议可以使用 0x0600 以上的任何未分配值。门口机代码中使用的 0x2666 就是自定义的以太网类型。
十、总结与实践建议
网络协议学习路径
对于网络协议的初学者,建议按照从底层到高层的顺序学习:
- 理解物理层的基本概念 (电信号、光信号、传输介质)
- 学习数据链路层,重点掌握 MAC 地址和以太网帧的结构
- 学习网络层,理解 IP 地址和路由的概念
- 深入理解 UDP 和 TCP 的工作原理和适用场景
- 学习应用层协议,如 HTTP、DNS 等
门口机网络传输的关键点
通过分析门口机代码,我们可以总结出以下关键点:
- 使用自定义以太网协议 (帧类型 0x2666) 实现私有音视频传输
- 使用 PF_PACKET 和 SOCK_RAW 创建原始套接字,直接操作以太网帧
- 使用广播地址实现一对多的音视频传输
- 音频数据使用自定义格式,包含起始码、长度、时间戳、帧序号等信息
设计优势
这种设计的好处是:无需 IP 配置,简化部署;避免 TCP/IP 协议栈开销,降低资源消耗;自定义协议可以根据应用需求优化传输效率;广播模式便于实现多方通话。
进一步学习的建议
如果想深入学习网络协议和编程,建议阅读以下经典书籍:
- 《计算机网络:自顶向下方法》-- 系统讲解网络协议的理论基础
- 《TCP/IP 详解》-- 深入剖析 TCP/IP 协议族的每个细节
- 《Unix 网络编程》-- 详细介绍网络编程的实践技术
实践方面,可以在虚拟机中搭建 Linux 环境,尝试编写各种网络程序,从简单的 TCP/UDP 客户端服务器,到复杂的原始套接字程序。使用 Wireshark 等抓包工具观察数据包的结构,验证理论学习的效果。
网络协议是一个广阔而深入的领域,本文只是入门级的介绍。希望通过这篇文档,能够帮助读者建立对网络通信的基本认识,为进一步学习打下坚实的基础。

AtomGit 是由开放原子开源基金会联合 CSDN 等生态伙伴共同推出的新一代开源与人工智能协作平台。平台坚持“开放、中立、公益”的理念,把代码托管、模型共享、数据集托管、智能体开发体验和算力服务整合在一起,为开发者提供从开发、训练到部署的一站式体验。
更多推荐



 10
 0
- 0


 已为社区贡献3条内容

所有评论(0)